<?xml version="1.0" encoding="UTF-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
  <title>MNB（マクニカネットワークスブログ）</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/" />
  <link rel="self" type="application/atom+xml" href="https://mnb.macnica.co.jp/atom.xml" />
  <id>tag:mnb.macnica.co.jp,2020-08-21:/2</id>
  <updated>2026-09-10T01:40:44Z</updated>
  
  <generator uri="https://movabletype.net/">Movable Type</generator>

<entry>
  <title>SBOMは"どこまで・何のために"作るのか？【関西コミュニティ（KISC）活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/09/community/kiscbkvol4.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2993</id>
  <published>2026-09-10T01:40:09Z</published>
  <updated>2026-09-10T01:40:44Z</updated>
  <summary>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「関西情報セキュリティコミュニティ（通称：KISC）」を運営しています。2026年7月に開催したKISC分科会Meetup Vol.4では、「SBOM は"どこまで・何のために"作るのか？」をテーマに、各社の製品のセキュリティへの取り組みや、課題についてディスカッションしました。当日の様子をお届けします。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに<span> </span></h2>
<p><span></span>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「関西情報セキュリティコミュニティ（通称：<span>KISC</span>）」を運営しています。<span> </span></p>
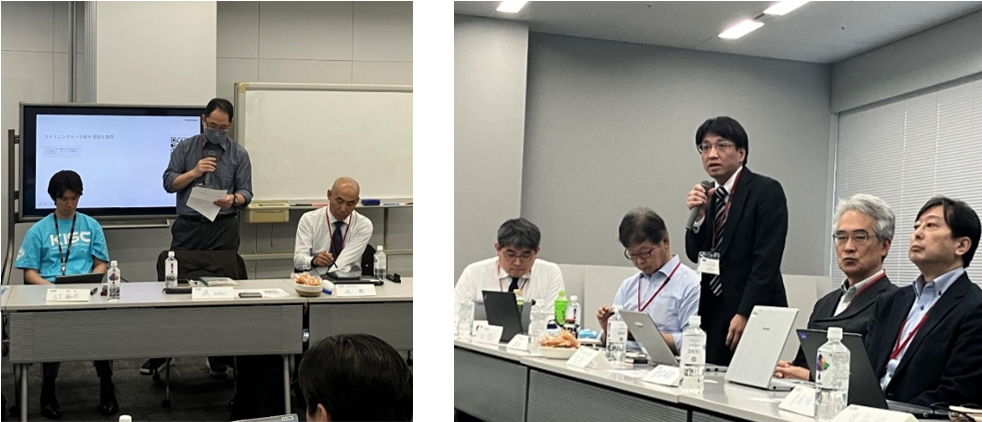
<p><span>2025</span>年<span>4</span>月に、自社サービスや製品をリリース・運用するためのお悩みや知見を共有する分科会「製品セキュリティ分科会」を発足し、<span>2026</span>年<span>7</span>月<span>31</span>日<span>(</span>金<span>)</span>に第<span>4</span>回目となる<span>Meetup</span>を関西大学梅田キャンパスにて実施しました。</p>
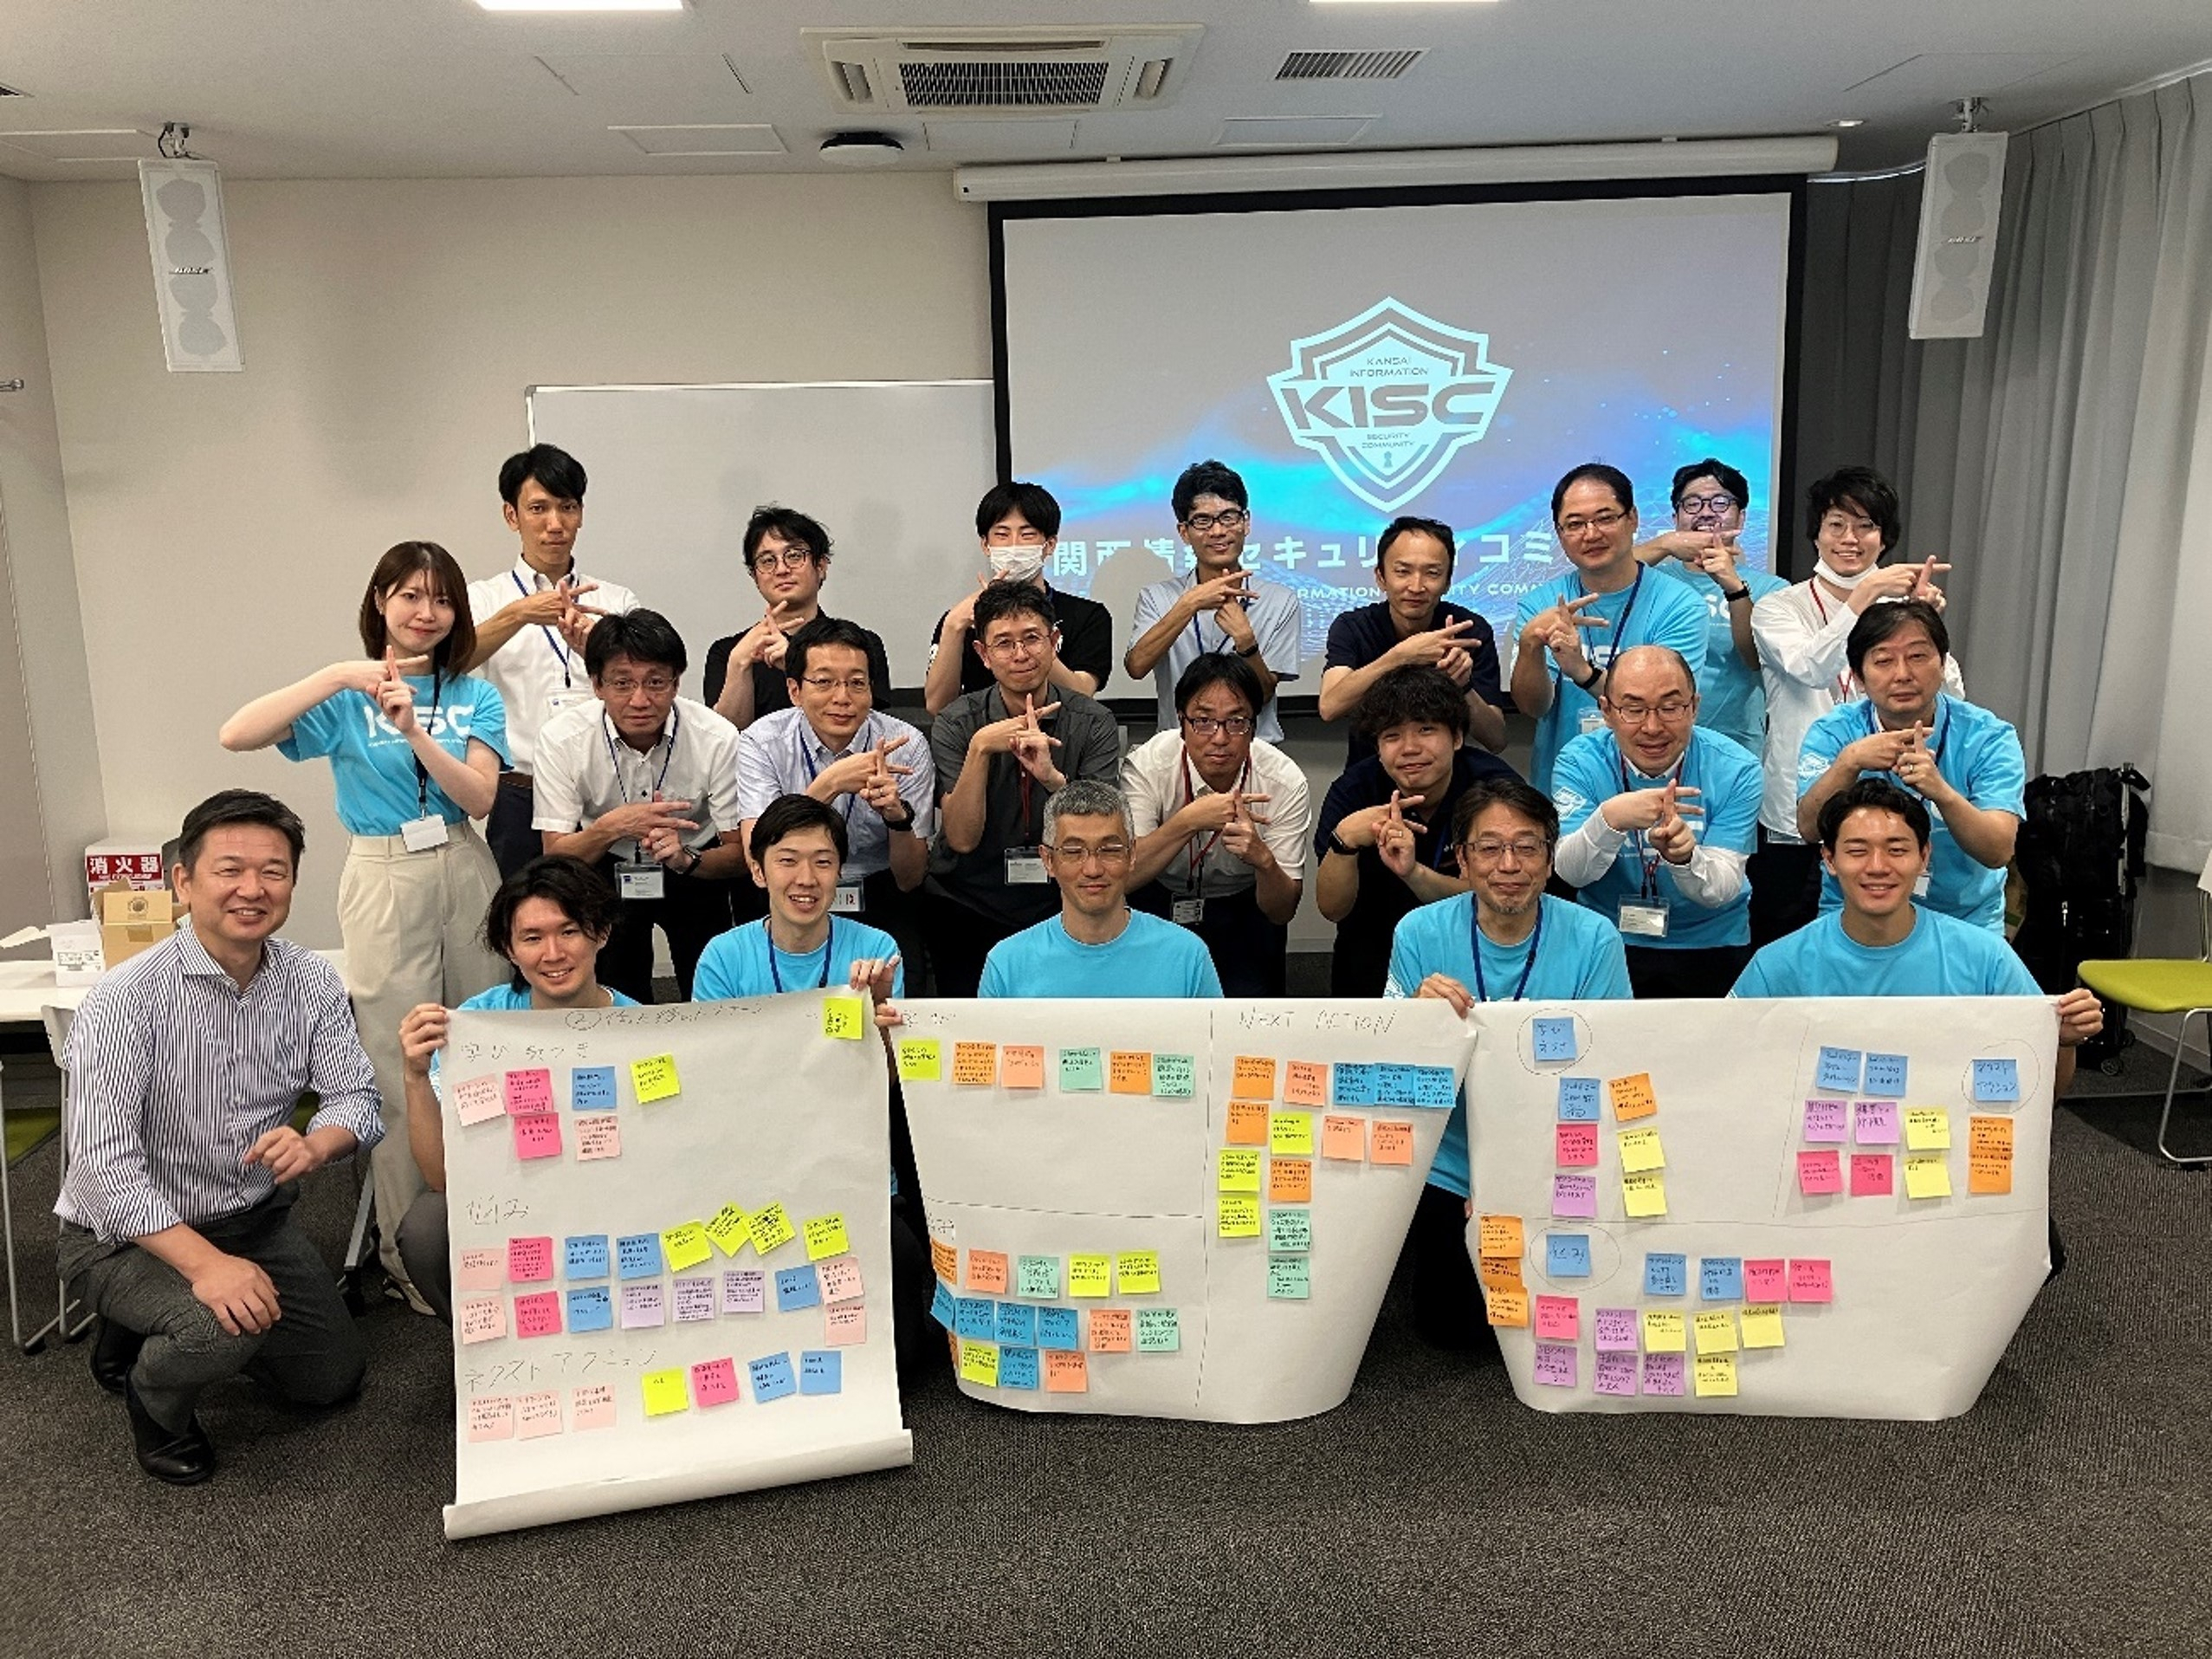
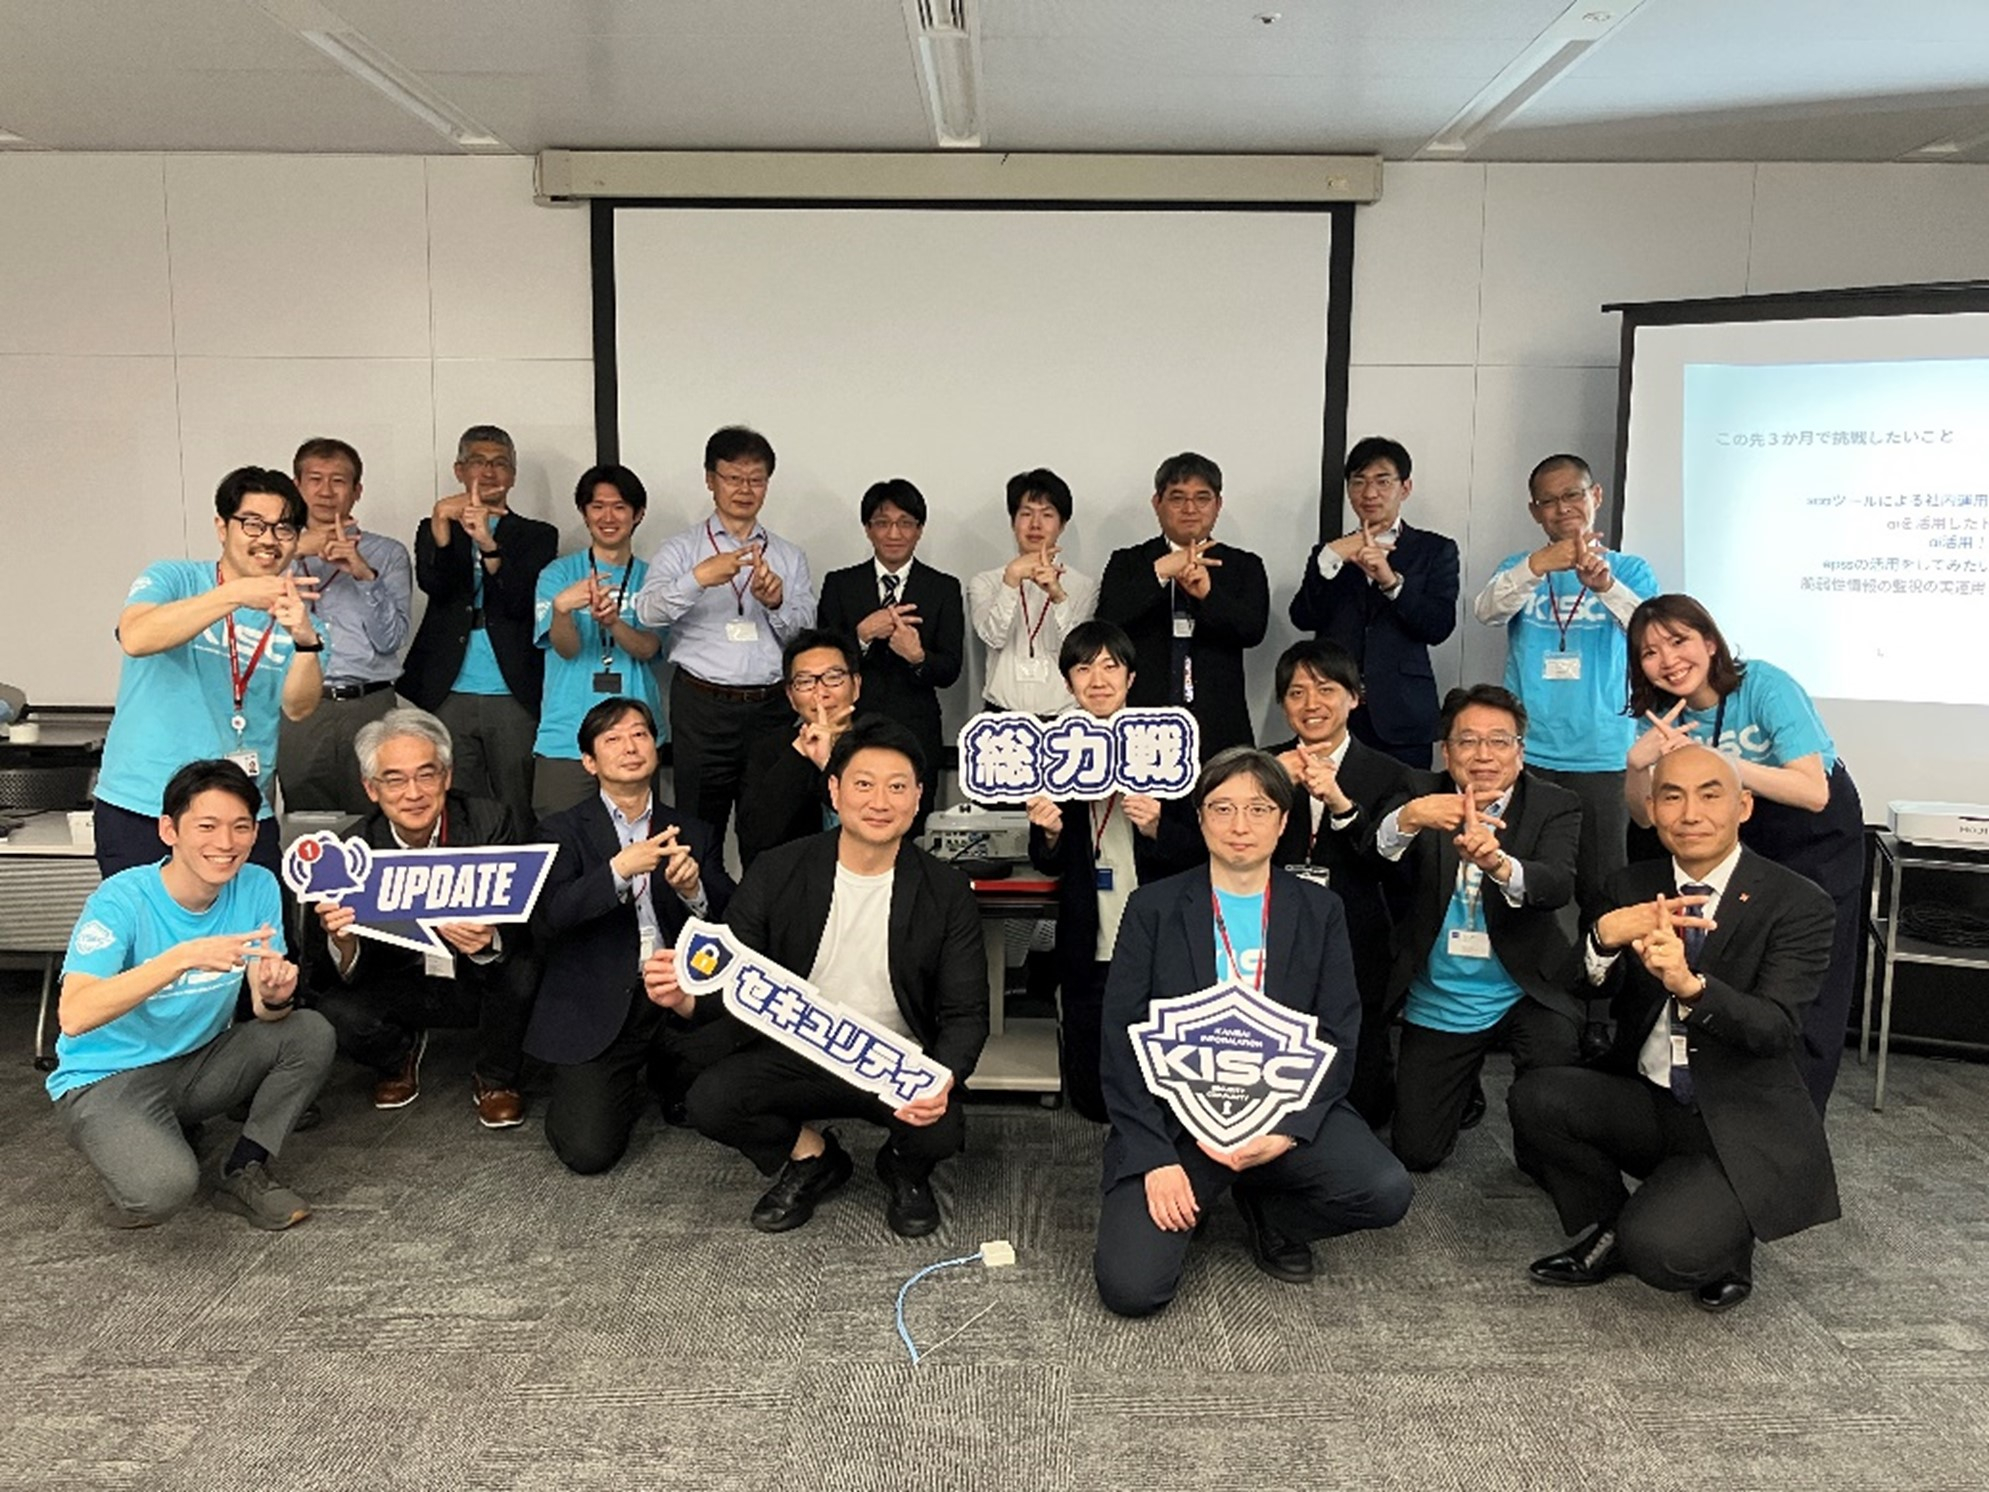
<p>今回は<span>16</span>名の方々に参加いただき、「<span>SBOM</span>は"どこまで・何のために"作るのか」について、たくさんの意見交換が行われました。本記事ではその様子をお届けします。<span>  </span></p>
<p>　過去の製品セキュリティ分科会のレポートはこちら：<br />　　Vol.1：<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/05/community/bkvol1.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">製品セキュリティの組織体制や人材の在り方とは？【関西コミュニティ（KISC）活動レポート】 </a><br /></span>　　Vol.2：<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/10/community/bkvol2.html" target="_blank" style="color: #843fa1; text-decoration: underline;" rel="noopener">CRAなど法規制や規格対応の実情とは？【関西コミュニティ（KISC）活動レポート】</a><br /></span>　　Vol.3：<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2026/05/community/bkvol3.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">SBOMについてみんなで語ろう -導入のアレコレ交換会-【関西コミュニティ（KISC）活動レポート】</a></span></p>
<p><a href="https://mnb.macnica.co.jp/upload/13bec94c05bc5fdae5cac75bb033009194a1d0f9.jpg"><img alt="SBOMは" -="" kisc="" jpg="" src="https://mnb.macnica.co.jp/assets_c/2026/09/13bec94c05bc5fdae5cac75bb033009194a1d0f9-thumb-850xauto-15970.jpg" width="850" height="637" class="mt-image-none" /></a></p>
<h3><strong>目次 </strong></h3>
<p><span></span>・テーマ設定の背景 <br />・当日の様子 <br />・まとめ <br />・参加者の反応 </p>
<h2>テーマ設定の背景 </h2>
<p>前回の製品セキュリティ分科会<span>Vol.3</span>では「<span>SBOM</span>に関する取り組み」をテーマに<span>Meetup</span>を開催しました。その際に、<span>SBOM</span>に関する取り組みはまだまだ不透明な部分が多く、手探りで進めている企業様が多いと感じたことから、より深ぼりして<span>SBOM</span>についての情報交換を行うために、第<span>3</span>回に引き続き<span>SBOM</span>（<span>Software Bill of Materials</span>／ソフトウェア部品表）に焦点を当てました。<span> </span></p>
<h3>イベントアジェンダ<span> </span></h3>
<p><span></span>・オープニング<span><br /></span>・初参加企業ライトニングトーク<span><br /></span>・グローリー株式会社<span>/</span>パナソニックインダストリー株式会社<span>/</span>古野電気株式会社<span>/</span>オムロン株式会社によるパネルディスカッション<br /><span>　　①SBOM</span>は"どこまで・何の目的で"作るのか<br />　　②SBOMを"作った後"、脆弱性トリアージをどのように運用するのか<br />　　③サプライチェーン／<span>3rd</span>パーティに<span>SBOM</span>をどのように要求し、どのように活用するのか<span><br /></span>・テーマ別グループディスカッション<span><br /></span>・全体共有<br />・クロージング</p>
<h2>当日の様子<span> </span></h2>
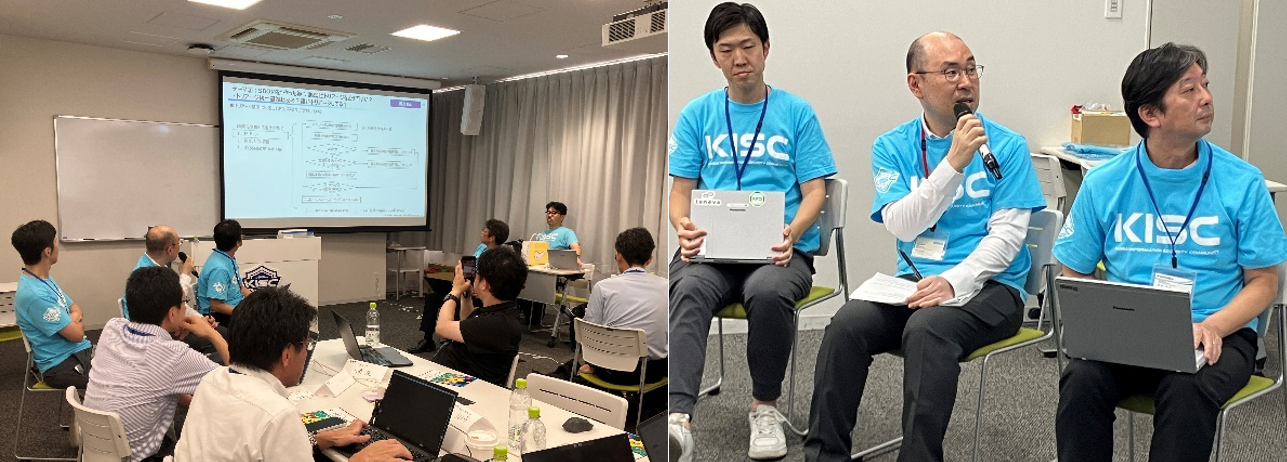
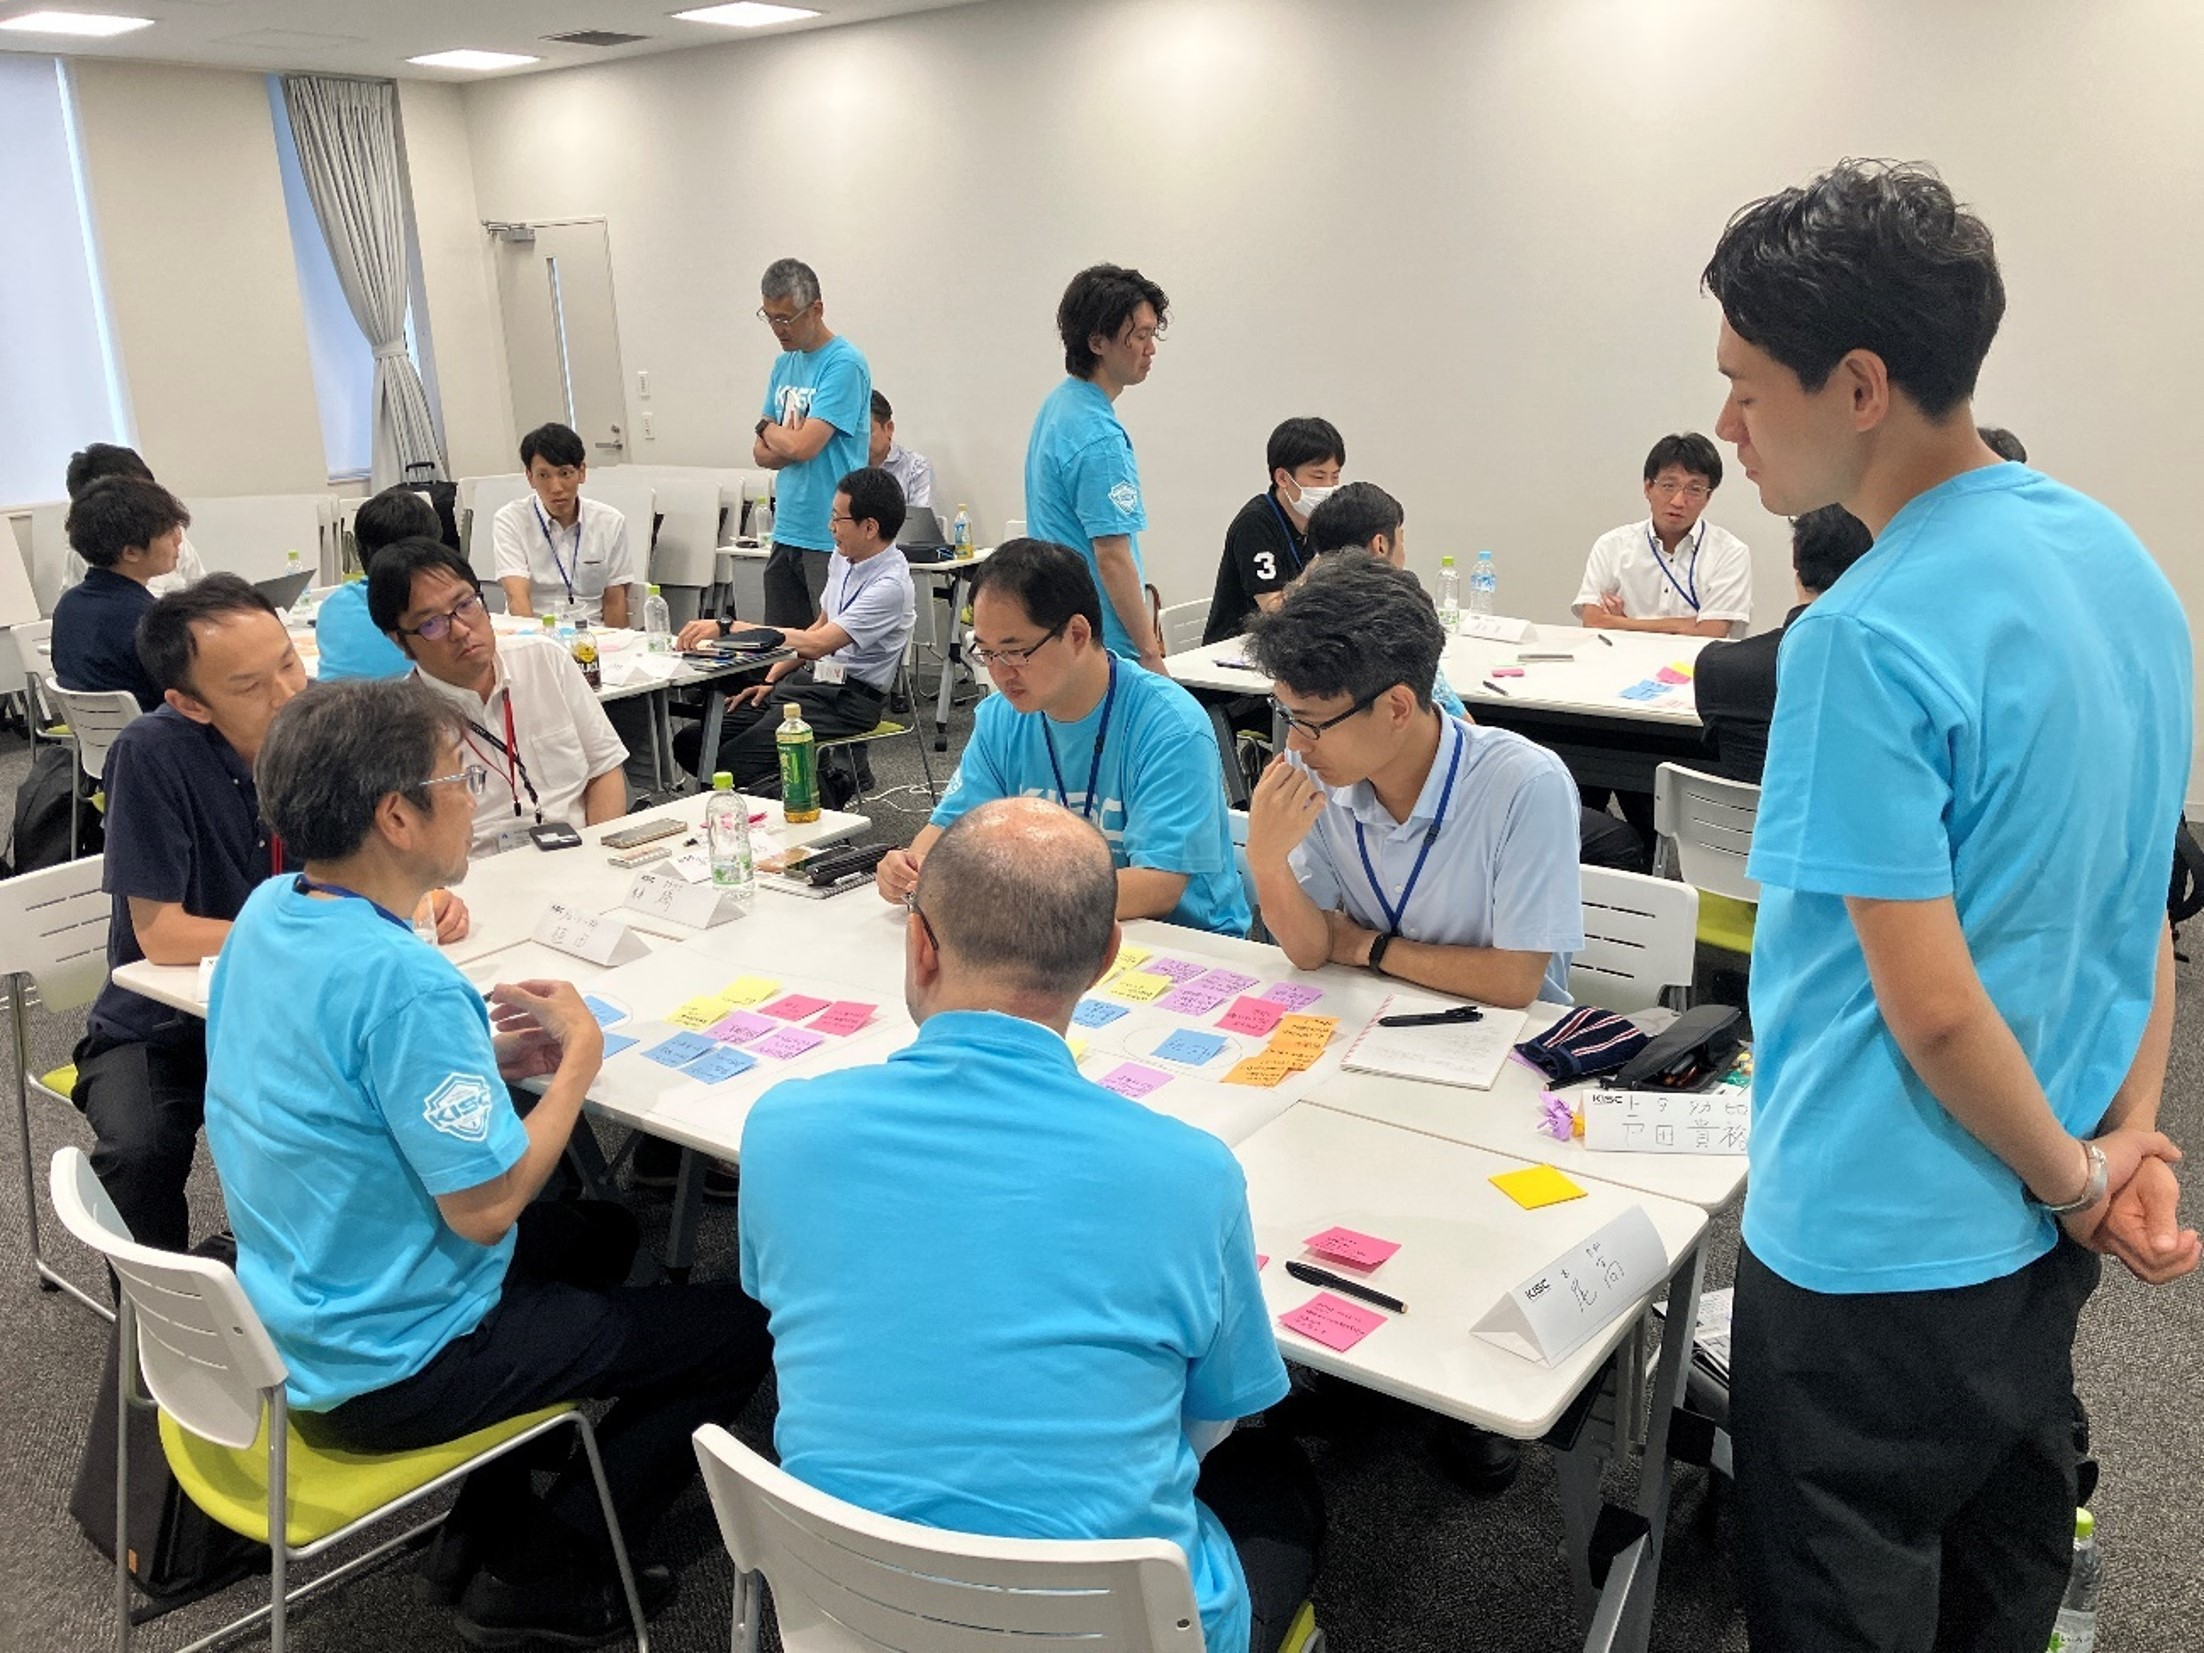
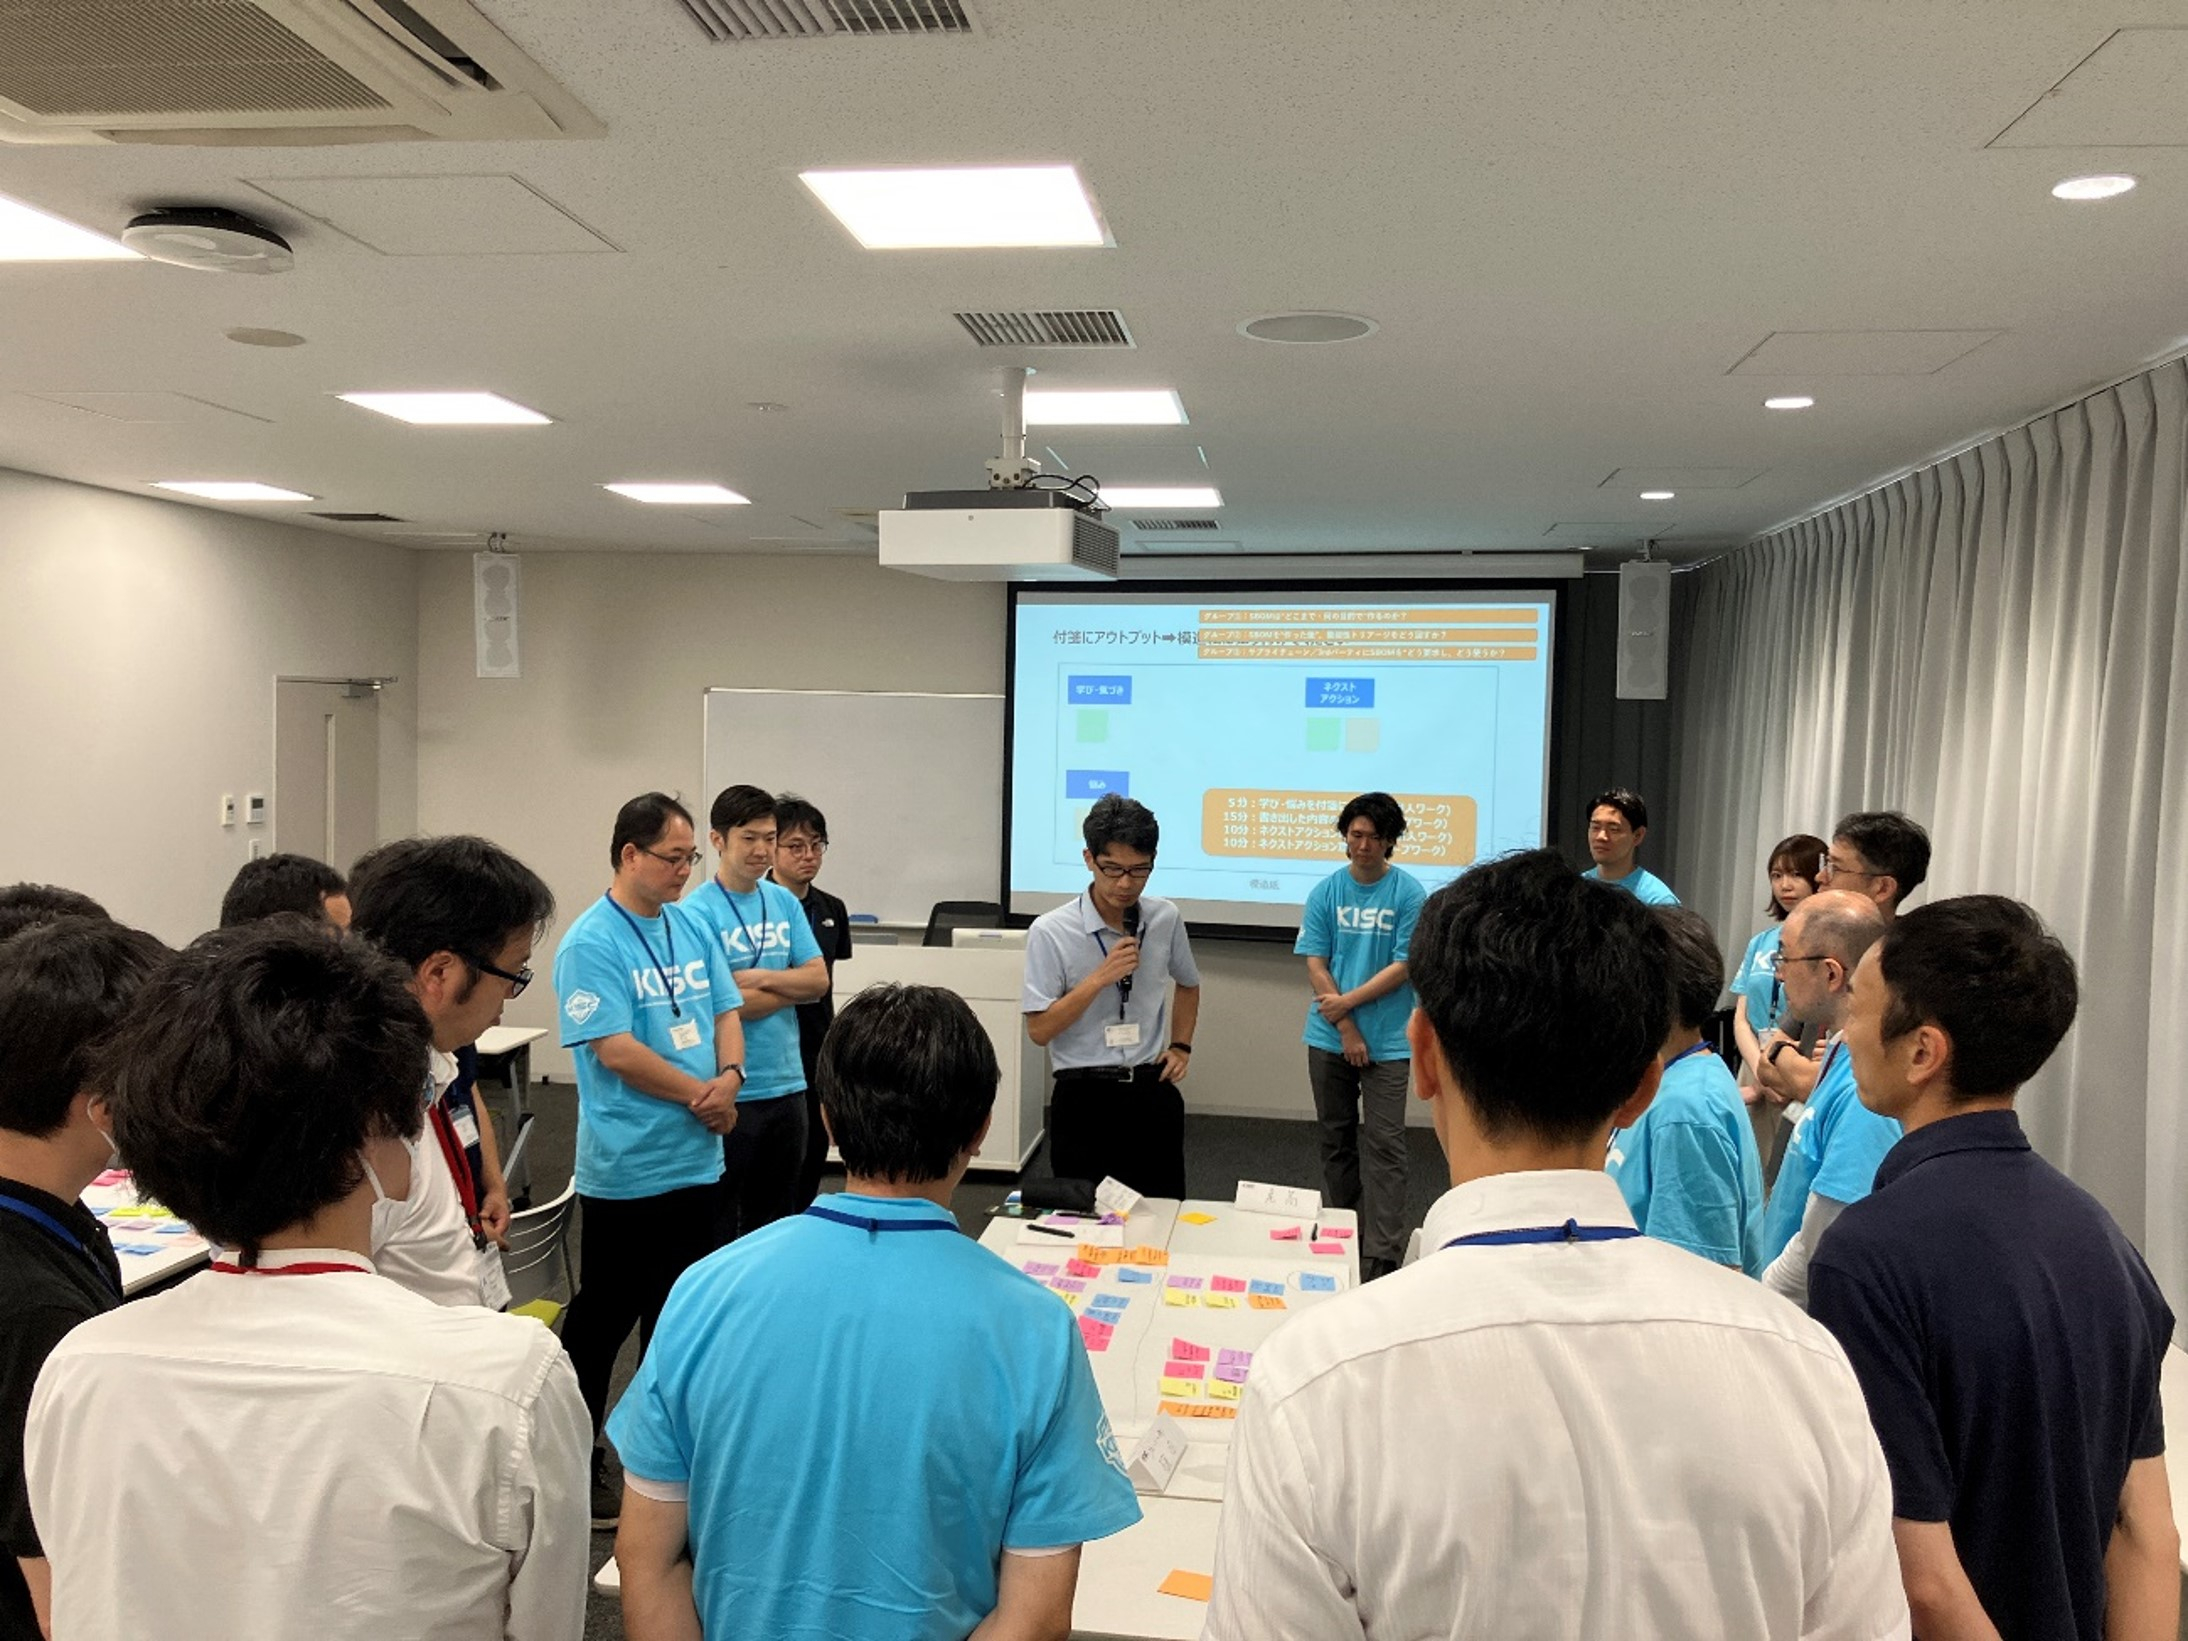
<p><span></span>今回の分科会では、「参加企業<span>4</span>社によるパネルディスカッション」と「テーマ別グループディスカッション」を行いました。<span> </span></p>
<p>参加者の属性としては、製造業を中心に、研究開発、ソフトウェア／ハードウェア開発、品質保証、生産技術、情報システム部門など、製品セキュリティに関わる多様な部門の方々に参加いただきました。<span>  </span></p>
<p>第<span>1</span>回・第<span>2</span>回・第<span>3</span>回から継続してご参加いただいている方も多く、回を重ねることで参加者同士の距離感がより近くなっている様子が印象的でした。<span> </span></p>
<p>製品セキュリティという、明確なまだ正解が見えづらく、手探りで取り組む企業が多いテーマだからこそ、社名や立場を越えて本音を共有できる、数少ない場として機能し始めていることを改めて実感する時間となりました。<span> </span></p>
<p>「初参加企業のライトニングトーク」では、各社の事業や業務内容に加え、<span>SBOM</span>対応の取り組み状況や課題感が共有されました。<span><br /></span>特に印象的だったのは、「<span>SBOM</span>」という同じテーマに向き合っていても、企業ごとに置かれている状況や課題の出発点が異なることです。<span>CRA</span>対応を契機に整備を進めている企業、脆弱性管理ツールを活用しながら運用方法を模索している企業、製品セキュリティの基盤づくりを進めている企業など、それぞれの立場から具体的な悩みが共有されました。<span><br /></span>後半のディスカッションが盛り上がった要因の一つとして、事前に参加者それぞれの背景や課題感を共有したことで、お互いの立場を理解しながら議論を進められたことが挙げられています。</p>
<p>「参加企業<span>4</span>社によるパネルディスカッション」では、所属企業で製品セキュリティを主導している方から、自社での<span>SBOM</span>の取り組み・脆弱性のトリアージ・サプライチェーンへの<span>SBOM</span>の要求状況・活用方法を発表いただきました。<span>  </span></p>
<p>業界や企業規模を問わず共通のお悩みが多くでる一方で、それぞれの立場ならではの工夫や課題について意見が交わされました。</p>
<p>ディスカッションを進める中で、<span>7</span>月<span>30</span>日に経済産業省が公開した「サイバーセキュリティのためのソフトウェア部品票（<span>SBOM</span>）の最小要素に関する国際ガイダンスへの共同署名」について触れられるなど、最新情報の共有も含まれたディスカッションとなりました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/aec826b40d499fa808aee87ef5a8e346eb4ac644.png"><img alt="SBOMは" -="" kisc="" 2="" png="" src="https://mnb.macnica.co.jp/assets_c/2026/09/aec826b40d499fa808aee87ef5a8e346eb4ac644-thumb-850xauto-15972.png" width="850" height="305" class="mt-image-none" /></a></p>
<p><span> </span>「テーマ別グループディスカッション」については、テーマごとに振り返りができればと思います。</p>
<h3>テーマ1：SBOMは"どこまで・何の目的で"作るのか</h3>
<p>このテーマでは、<span>SBOM</span>を「何のために作るのか」「どこまで管理対象とするのか」について議論しました。</p>
<p>参加者からは、「自社のソフトウェア管理のため」「脆弱性管理のために<span>SBOM</span>を作成している」といった声がありました。また、「<span>SBOM</span>作成は必要性に迫られている」「不明な項目は<span>"</span>不明<span>"</span>として扱ってよい」といった実務的な気づきも共有されていました。</p>
<p>一方で、運用面ではさまざまな課題が見えてきました。例えば、「<span>SBOM</span>の正しさをどのように担保するのか」「<span>OSS</span>が少なく自社開発が多いため自動生成が難しい」「古くなった<span>SBOM</span>をどう扱うか」「<span>SBOM</span>の一覧が常に最新であり、かつ脆弱性が無いことをどう確認するか」といった議論が交わされました。</p>
<p>こうした課題に対して、今後のアクションとしては、新バージョンの<span>SBOM</span>や<span>OSS</span>の登録を優先し、古いバージョンの<span>SBOM</span>や購入品コンポーネントの優先度を見直すことがあげられました。また、購入品コンポーネントについては契約文書を活用して管理責任を明確化することや、<span>SBOM</span>の内容を確認する手段を整備することも重要な取り組みとして共有されました。</p>
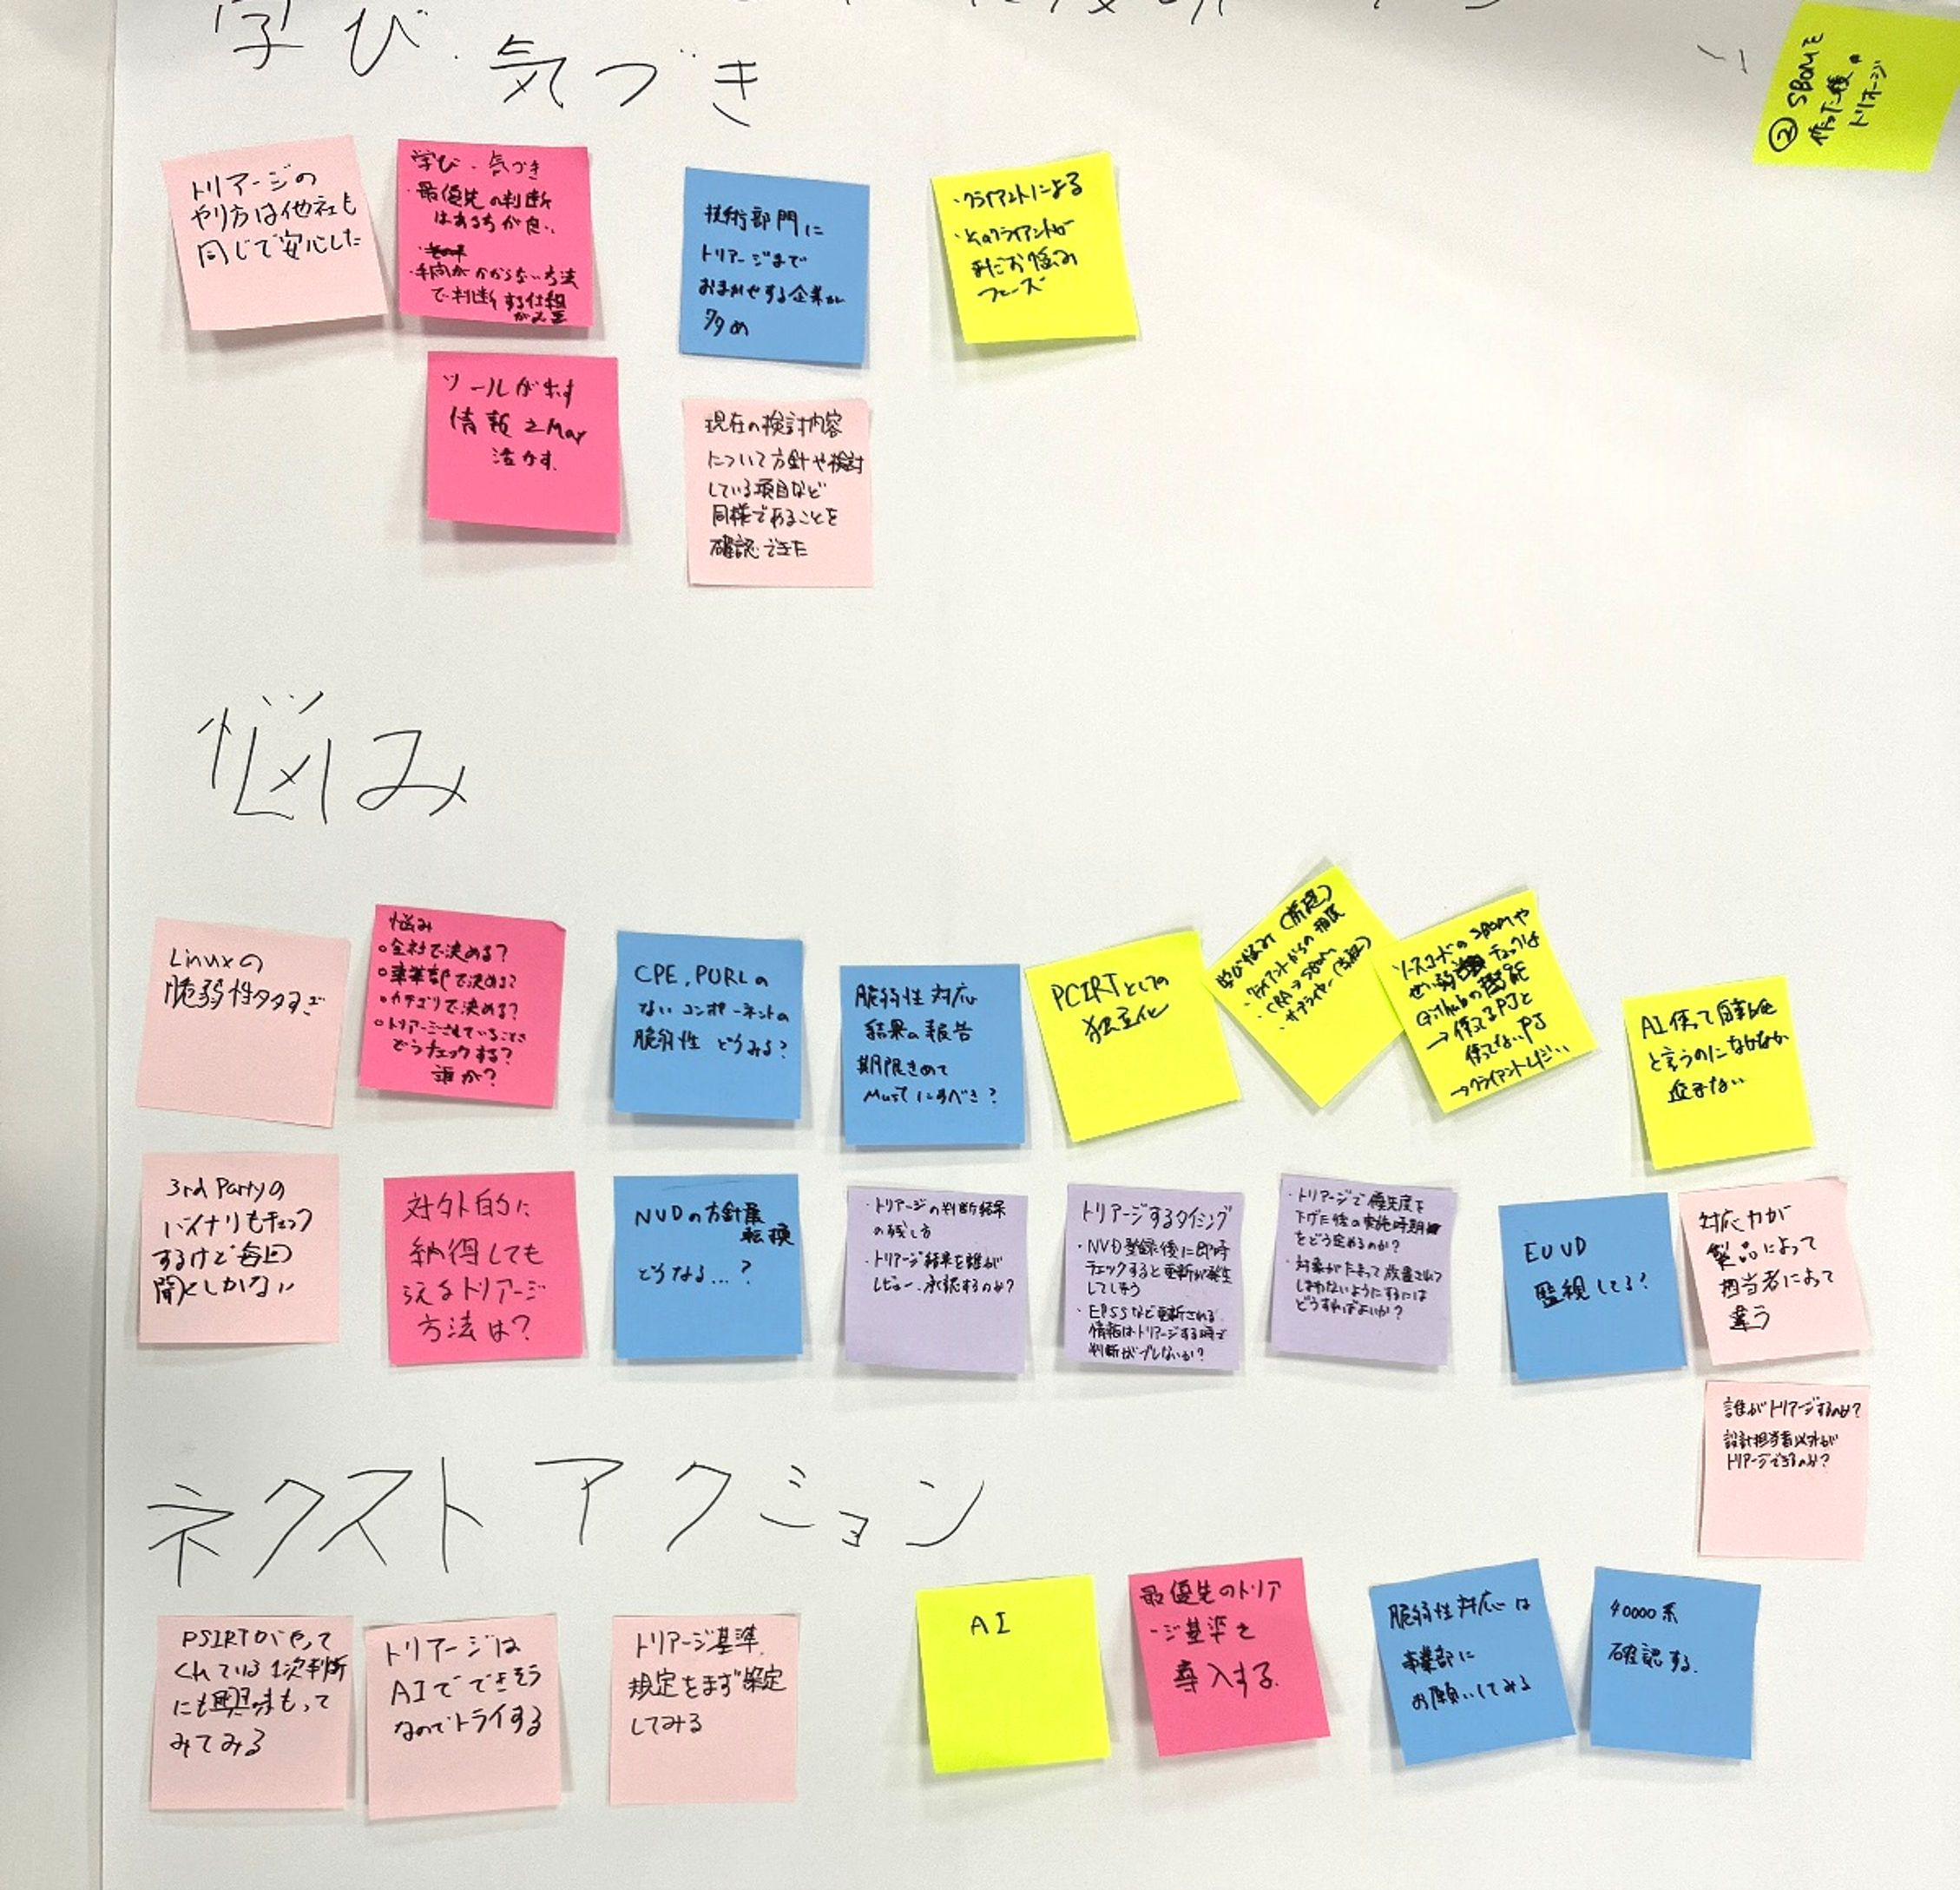
<h3>テーマ2：SBOMを"作った後"、脆弱性トリアージをどう回すか</h3>
<p>このテーマでは、<span>SBOM</span>を作成した後の脆弱性管理、特にトリアージをどのように運用していくかについて議論しました。</p>
<p>参加者からは、「トリアージのやり方は他社も同じで安心した」「技術部門にトリアージまで任せる企業が多い」「手間がかからない方法で判断する仕組みが必要」といった気づきが共有されました。</p>
<p>一方で、悩みとしては、「対外的に納得してもらえるトリアージ方法は何か」「誰がトリアージするのか」「設計担当者以外がトリアージできるのか」「トリアージ結果を誰がレビュー、承認するのか」といった役割分担や判断基準に関する論点が挙がりました。さらに、<span>NVD</span>登録後に即時チェックすると更新が発生することや、<span>EPSS</span>など更新される情報によって判断がぶれないかという懸念も示されました。また、「<span>Linux</span>の脆弱性が多いこと」、「<span>CPE</span>や<span>PURL</span>のないコンポーネントの脆弱性をどう見るか、対象が溜まって放置されないようにするにはどうすればよいか」、といったより具体的な悩みも挙がっていました。</p>
<p>今後のアクションとしては、まずトリアージ基準や規定を策定し、優先度の高いものから段階的に導入することや、<span>AI</span>を活用したトリアージへの挑戦にも高い関心が寄せられていました。</p>
<p>今回の議論を通じて見えてきたのは、<span>SBOM</span>作成後の運用をいかに現実的かつ継続的に回していくかという点です。</p>
<p>最初から完璧な仕組みを目指すのではなく、まずは優先度の高い判断基準から整備し、運用しながら改善を重ねていくことの重要性が感じられる議論となりました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/89c0f18d920400c849af2d2ddd690cd19e598839.png"><img alt="SBOMは" -="" kisc="" 3="" png="" src="https://mnb.macnica.co.jp/assets_c/2026/09/89c0f18d920400c849af2d2ddd690cd19e598839-thumb-550xauto-15974.png" width="550" height="530" class="mt-image-none" /></a></p>
<h3>テーマ3：サプライチェーン/3rdパーティにSBOMを"どう要求し、どう使うか"</h3>
<p>このテーマでは、サプライヤや<span>3rd</span>パーティから<span>SBOM</span>をどのように取得し、実際の脆弱性管理に活用していくかについて議論が行われましたが、現時点では<span>3rd</span>パーティに<span>SBOM</span>要求をしていない企業が多いようでした。</p>
<p>また、「<span>SBOM</span>よりも<span>VMP</span>、<span>VDP</span>を確認することが重要ではないか」といった気づきや、「脆弱性管理そのものを<span>3rd</span>パーティに依頼するという考え方」も話題にあがりました。</p>
<p>一方で、悩みとしては、「サプライチェーンでどこまで責任を負うべきか」「サプライヤからのセキュリティ更新をどう社内対応フローにつなげるか」「子会社と自社で<span>SBOM</span>管理を分けるか否か」といった論点が挙げられていました。また、「サプライヤから<span>SBOM</span>をもらった後の管理や更新」「<span>TARA(Threat Analysis and Risk Assessment)</span>のためにサプライヤ<span>SBOM</span>が必要か」「<span>SBOM</span>のフォーマットが合意できないこと」「調達をどう巻き込むか」といった悩みも挙がりました。</p>
<p>今後のアクションとしては、<span>3rd</span>ベンダーの取り扱いを社内ルール化することや、<span>SBOM</span>を受領した後の運用を検討すること、脆弱性管理についてベンダーと対話してみることなどの意見が出されました。</p>
<p><span>SBOM</span>はサプライヤから受け取れば終わりではなく、受け取った情報をどう管理し、どう社内の脆弱性対応フローにつなげるかを考える必要があります。今回の議論では、<span>SBOM</span>単体ではなく、<span>VMP</span>や<span>VDP</span>、脆弱性管理プロセス、購買や調達との連携を含めて考える重要性が浮き彫りになりました。</p>
<p>各社の状況や、参加者が担う役割によって抱える課題はさまざまですが、参加者同士が「実務的な目線」で経験や課題を共有しながら学び合い、熱気あふれる時間となりました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/74ab6720302c8931e782c4823acd961290f13d7a.jpg"><img alt="SBOMは" -="" kisc="" 5="" jpg="" src="https://mnb.macnica.co.jp/assets_c/2026/09/74ab6720302c8931e782c4823acd961290f13d7a-thumb-850xauto-15976.jpg" width="850" height="638" class="mt-image-none" /></a></p>
<p><a href="https://mnb.macnica.co.jp/upload/507c4301e8061a7c85b9edef19c4c3b4693d2e46.jpg"><img alt="SBOMは" -="" kisc="" 6="" jpg="" src="https://mnb.macnica.co.jp/assets_c/2026/09/507c4301e8061a7c85b9edef19c4c3b4693d2e46-thumb-850xauto-15978.jpg" width="850" height="638" class="mt-image-none" /></a></p>
<h2>まとめ </h2>
<p>今回の製品セキュリティ分科会<span> Vol.4</span>では、<span>SBOM</span>を「作る」だけではなく、「何のために作るのか」「作った後にどう運用するのか」「サプライチェーンとどう向き合うのか」といった、より実践的なテーマについて意見交換をしました。</p>
<p>議論としては、<span>SBOM</span>の正しさをどう担保するか、脆弱性トリアージを誰がどの基準で行うか、サプライヤから受け取った<span>SBOM</span>をどう管理するかなど、現場で直面している具体的な悩みが多く共有されました。</p>
<p>一方で、トリアージ基準の策定、<span>AI</span>活用への挑戦、<span>3rd</span>パーティ取り扱いのルール策定、ベンダーとの脆弱性管理に関する対話の強化など、次につながる具体的なアクションについても多くの意見が交わされました。</p>
<p><span>SBOM</span>や製品セキュリティへの取り組みは、まだ発展途上の領域です。だからこそ、同じ悩みを持つ実務者同士が集まり、現場のリアルや実践例を共有しながら、一緒に前へ進んでいくことに大きな価値があります。今後も、製品セキュリティに関わる方々が立場や業界を越えて学び合える場として、<span>KISC</span>製品セキュリティ分科会を盛り上げていきたいと思います。</p>
<h2>参加者の反応<span> </span></h2>
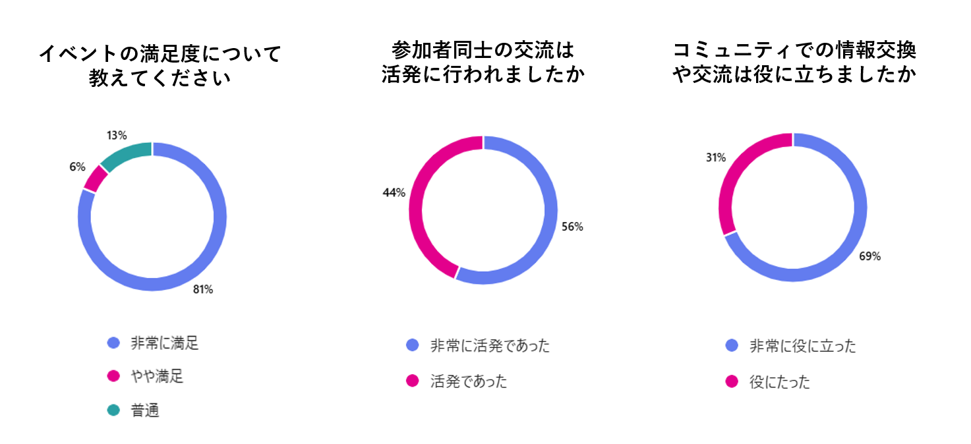
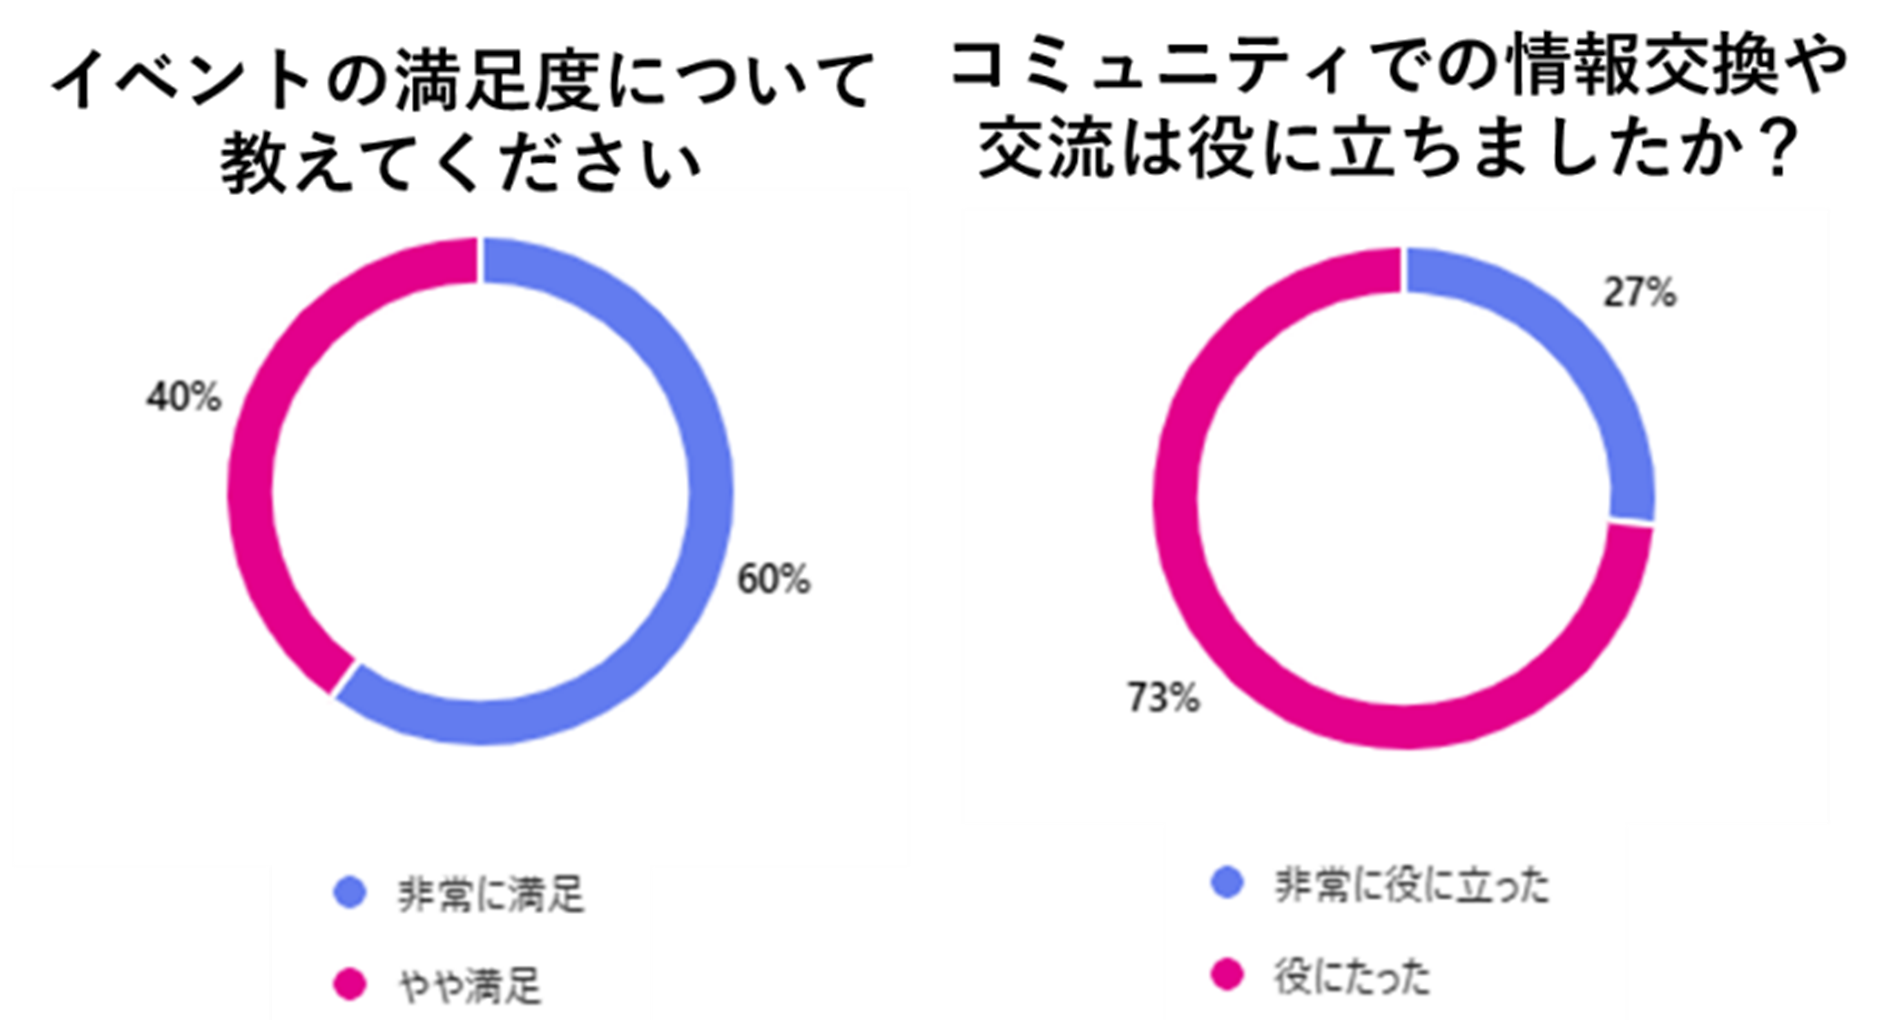
<p>今回は、参加者全員から満足度の高いイベントを開催することができ、７割を超える参加者の方が「コミュニティでの情報交換や交流が役に立った」と回答しており、参加者同士の対話や知見共有の価値が改めて確認されました。<span> </span></p>
<p>アンケートでも、<span> <br /></span>「各社のさまざまな取り組みが参考になった」<span> <br /></span>「他社の状況を知ることで、自社の立ち位置を把握できた」<span> <br /></span>「具体的な事例やツール、<span>AI</span>活用の話が実践のヒントになった」<span> <br /></span>といった声が多く寄せられ、実務に直結する学びの多い場となったことがうかがえます。</p>
<p><a href="https://mnb.macnica.co.jp/upload/32224726431cb01e24dd538cbcbc52bbbc24fbba.png"><img alt="SBOMは" -="" kisc="" 7="" png="" src="https://mnb.macnica.co.jp/assets_c/2026/09/32224726431cb01e24dd538cbcbc52bbbc24fbba-thumb-650xauto-15981.png" width="650" height="297" class="mt-image-none" /></a></p>
<p></p>
<h3>最後に<span> </span></h3>
<p><span>KISC</span>製品セキュリティ分科会は、ユーザ企業同士の情報交換に加え、製品セキュリティ分野における豊富な経験や知見を持つ有識者にも参加いただき、実務に即した視点でのコメントやアドバイスが得られる点も特長の一つです。<span> </span></p>
<p>現場で直面している課題や悩みを共有しながら、専門的な知見も交えて議論できる場として、単なる情報交換にとどまらない、より実践的な学びの機会を提供しています。<span> </span></p>
<p><span>SBOM</span>や製品セキュリティへの取り組みに課題意識をお持ちの方は、ぜひ次回の<span>Meetup</span>にもご参加ください。<span> </span></p>
<p>「関西情報セキュリティコミュニティ」に是非参加してみたい、という方は以下<span>HP</span>からコミュニティへの登録を、お待ちしています！<br /><span>※</span>東京・名古屋にも開催地を拡大中！<span><br />※</span>本コミュニティは企業のサイバーセキュリティを担う方限定のコミュニティとなります。<span></span></p>
<p>▼<span>Taneva</span>（対象：自社のセキュリティを担う方はどなたでもご参加可能）　参加お申込みはこちら<span><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></span></p>
<p><span>▼KISC：関西版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><strong><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></strong></span></p>
<p><span>▼IST2：東京版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<strong><span style="text-decoration: underline; color: #843fa1;"><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></span></strong></span></p>
<p>▼<span>Ikomai</span>：東海版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></strong></span><span><strong><br /></strong></span><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>セキュリティソリューションを3つの分類で整理する最新手法 ～ランサムウェアから組織を守るために～</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/09/zerotrust/SecOverview.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2971</id>
  <published>2026-09-10T00:30:00Z</published>
  <updated>2026-09-10T10:44:18Z</updated>
  <summary>本記事では、ランサムウェアの最新動向を踏まえ、対策として有効な「マイクロセグメンテーション」と「NDR（Network Detection & Response）」を、サイバーハイジーン・ゼロトラストネットワーク・サイバーレジリエンスの3つのセキュリティフレームワークを軸に、わかりやすく解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="ゼロトラスト" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>近年、サイバー攻撃が巧妙化し、企業や組織を悩ませる被害が急増しています。なかでもランサムウェアは、ネットワークを介して侵入し、重要なデータを暗号化して身代金を要求するなど、甚大な影響を及ぼす代表的な脅威です。本記事では、ランサムウェア被害の最新動向から、それに対抗するために有効な「マイクロセグメンテーション」と「<span>NDR</span>（<span>Network Detection &amp; Response</span>）」の2つの手法を、<span>3</span>つのセキュリティフレームワークの考え方を軸にわかりやすく解説します。</p>
<h3>目次</h3>
<ul>
<li>ランサムウェア被害の現状
<ul>
<li>企業に深刻な脅威となる攻撃手法</li>
<li>検知困難な脅威とその進化</li>
</ul>
</li>
<li>3つのセキュリティフレームワークとその役割
<ul>
<li>サイバーハイジーン：平時・予防のセキュリティ</li>
<li>ゼロトラストネットワーク：防御・制御のセキュリティ</li>
<li>サイバーレジリエンス：有事の対応と復旧</li>
</ul>
</li>
</ul>
<h2>ランサムウェア被害の現状</h2>
<h3>企業に深刻な脅威となる攻撃手法</h3>
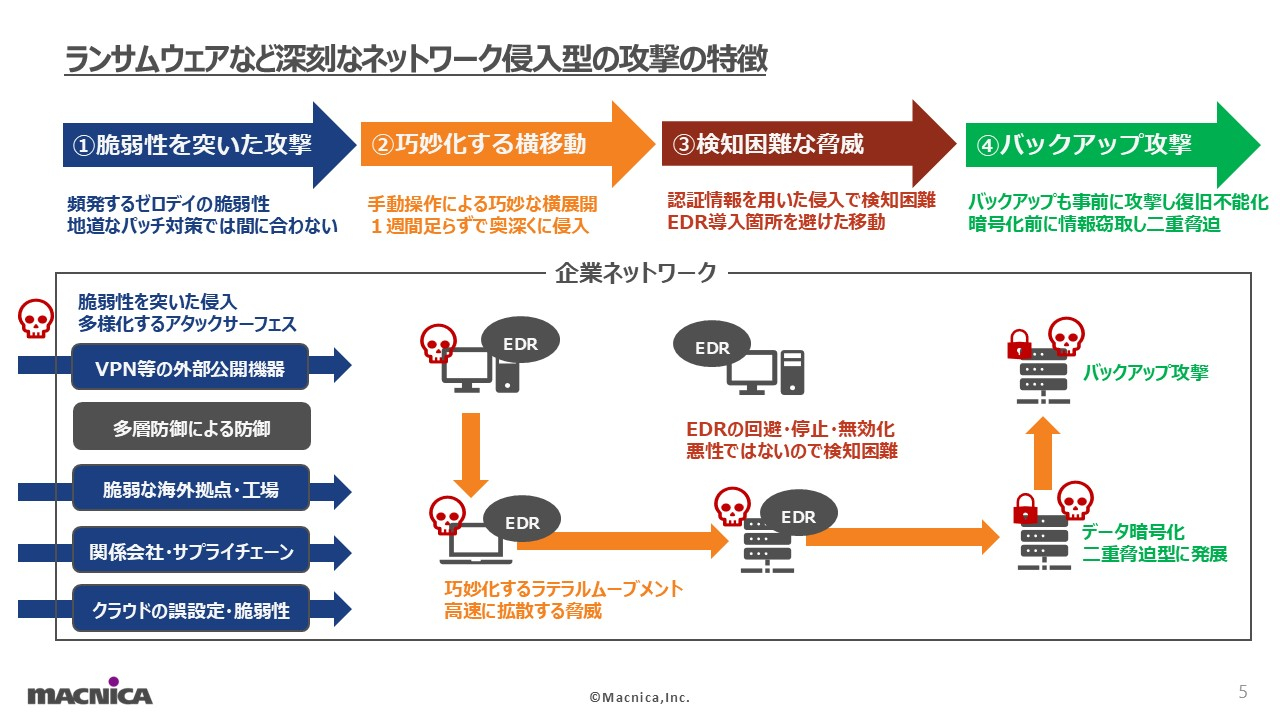
<p>ランサムウェアは、外部公開機器や脆弱な拠点、サプライチェーンの弱点を起点に、企業の内部ネットワークへ侵入します。ゼロデイ脆弱性を突いた初動から、手動操作によって巧みに横展開（ラテラルムーブメント）されるケースが増加しています。攻撃者は認証情報を奪って<span>EDR</span>の導入範囲を避けて移動し、バックアップも事前に標的にするなど、従来の防御策を突破する手口が主流になっています。</p>
<p><img alt="スライド5.JPG" src="https://mnb.macnica.co.jp/upload/f6316add5007e5d70dec616fb934c585afcbf972.JPG" width="1280" height="720" class="mt-image-none" /></p>
<h3>検知困難な脅威とその進化</h3>
<p>攻撃は高速かつ広範囲に拡散し、<span>EDR</span>の検知を意図的に回避、停止、無効化されることも珍しくありません。さらに、攻撃者が暗号化を行う前に機密情報を窃取し、二重脅迫に発展する例も増えています。クラウドの設定不備や、外部公開資産へのアタックサーフェス拡大は、企業ごとに日々深刻化しています。</p>
<h2>3つのセキュリティフレームワークとその役割</h2>
<p>総合的なセキュリティ体制の構築には、<strong>「サイバーハイジーン」「ゼロトラストネットワーク」「サイバーレジリエンス」</strong>という3つの視点が重要です。</p>
<h3>サイバーハイジーン：平時・予防のセキュリティ</h3>
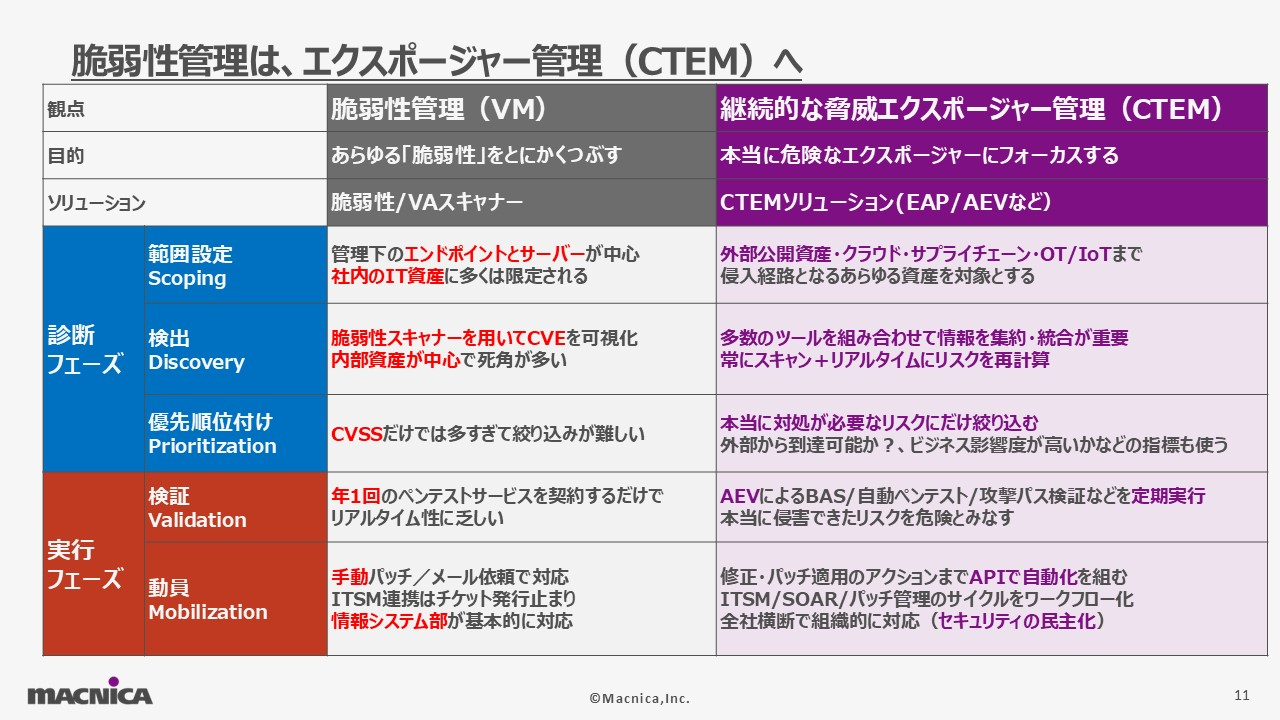
<p>サイバーハイジーンは、脆弱性管理や攻撃対象の可視化・優先順位付けなど、平時からのリスク削減を目的としています。近年は「エクスポージャー管理（<span>CTEM</span>）」として、実際に攻撃に使われる危険なエクスポージャーだけに集中し、対処すべきリソースを最適化する流れが強まっています。</p>
<p><img alt="スライド11.JPG" src="https://mnb.macnica.co.jp/upload/94db20607af234e038cedfedb7e844a4f733af6b.JPG" width="1280" height="720" class="mt-image-none" /></p>
<p>エクスポージャー管理には複数のソリューションを組み合わせます。資産の把握（<span>EAP</span>）、脅威・リスクの検出・優先順位付け（<span>AEV</span>）、攻撃シナリオ検証、パッチ等の自動化対応をワークフロー化し、全社的なセキュリティ体制を整備します。特に多様化したクラウド資産や外部公開資産への対応が不可欠です。<span> </span></p>
<h3>ゼロトラストネットワーク：防御・制御のセキュリティ</h3>
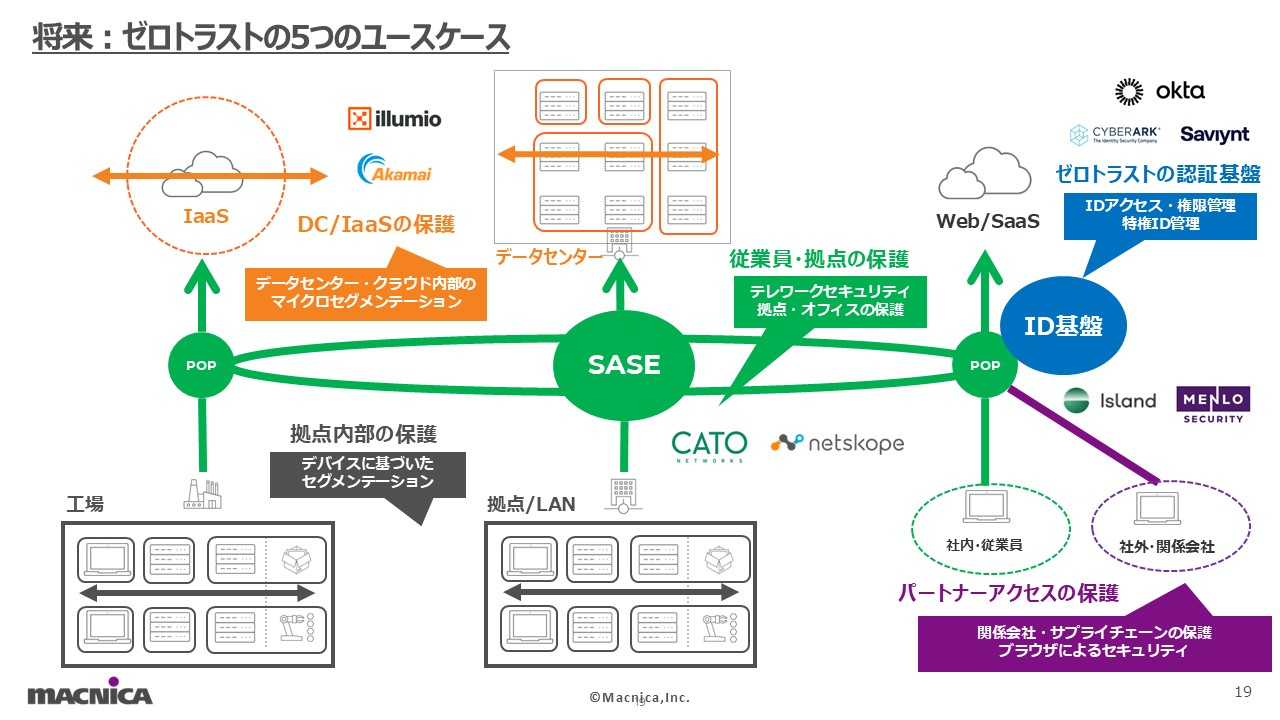
<p>ゼロトラストネットワークは、<span>"</span>信頼しない<span>"</span>ことを大前提にしてあらゆる通信やアクセスを最小限に制御します。多要素認証や端末評価を中心に「縦：ユーザーや拠点からのアクセス」のゼロトラスト化（<span>SASE/IDaaS/EDR</span>）、そして「横：同一ネットワーク内での通信」の分割・抑止（マイクロセグメンテーション）が柱となります。</p>
<h4>SASEなどによる「縦」の保護</h4>
<p><span>SASE</span>（<span>Secure Access Service Edge</span>）は、<span>WAN</span>の統合やクラウド活用の広がりと共に、企業ネットワークの多地点化・リモート化にも対応。ユーザー認証、端末評価、通信制御の一元管理を実現し、パートナーアクセスや工場拠点への守りも強化します。</p>
<h4>マイクロセグメンテーションによる「横」の抑止</h4>
<p>従来、内部ネットワークは比較的広範な通信を許容してきました。しかし、侵入後の横展開防止には、サーバー間やワークロード間の通信をきめ細かく分割する「マイクロセグメンテーション」が有効です。<span>API</span>連携やエージェントレスな管理で、危険なワークロードや疑わしい挙動を自動隔離できる先進的なソリューションも登場しています。</p>
<p><img alt="スライド19.JPG" src="https://mnb.macnica.co.jp/upload/101ce14bd10cf040bab0af306d7553129bb9d6da.JPG" width="1280" height="720" class="mt-image-none" /></p>
<h3>サイバーレジリエンス：有事の対応と復旧</h3>
<p>巧妙化・検知困難化する攻撃への<span>"</span>最後の綱<span>"</span>となるのがサイバーレジリエンスです。これは、実際に侵害が発生した場合もデータ復旧や事業継続を可能にする方策を指します。</p>
<h4>NDRによる網羅的な攻撃検知</h4>
<p><span>NDR</span>（<span>Network Detection &amp; Response</span>）は、意図的に<span>EDR</span>を回避する攻撃者や、<span>EDR</span>／ログ分析だけでは検出困難な侵害活動も、ネットワーク全体を「面」で監視することで早期発見します。端末単位の監視とは異なり、ラテラルムーブメントや認証情報の悪用行動も抽出でき、<span>XDR</span>との連携で隔離と対応の高度化が図られています。</p>
<p><span>NDR</span>を活用したセキュリティ運用は、インシデント事例の分析からインシデント対応の自動化・意思決定の迅速化まで幅広く対応しています。</p>
<h4>データレジリエンスの重要性</h4>
<p>近年は「侵害されることを前提」としたバックアップ、暗号化・鍵管理がより重視されています。クラウド<span>/SaaS</span>環境含め多様なデータ管理基盤が登場し、万が一の漏洩時でもデータ復旧不能、盗まれても暗号化で守れる体制が構築されつつあります。</p>
<h2>まとめ</h2>
<p>ランサムウェア被害の現状は、攻撃手法の高度化・多様化により、予防～検知～復旧まで一貫した対応が欠かせません。「サイバーハイジーン」で脆弱性管理体制を整え、「ゼロトラストネットワーク」で内部横展開と不正アクセスの抑止を実現、「サイバーレジリエンス」で有事対応力とデータ復元力を備えることがポイントです。とくにマイクロセグメンテーションや<span>NDR</span>など、最新ソリューションを適切に組み合わせて運用高度化を進めてください。</p>
<hr />
<p>本記事の詳細は、無料動画ポータル「<span>Macnica Security&amp; DX Stream</span>」で公開中！<br />１度の登録で、<span>100</span>セッション以上が見放題！今すぐ動画視聴申し込みする<span>↓<br /><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508SecOverview&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="セキュリティソリューションを3つの分類で整理する最新手法 (3).jpg" src="https://mnb.macnica.co.jp/assets_c/2026/03/0b92167a00049624076ada91b08d49c780f498f0-thumb-650xauto-15580.jpg" width="650" height="366" class="mt-image-none" /></a><br /></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"></a><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>ランサムウェア対策、いま見直すべきポイントは？【東京コミュニティ（IST2）Vol.4活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/community/IST2vol4.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2991</id>
  <published>2026-07-30T04:10:28Z</published>
  <updated>2026-07-30T04:16:02Z</updated>
  <summary>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「情報セキュリティチーム Tokyo（IST2）」を運営しています。今回は2026年5月に開催したMeetup Vol.4では「ランサムウェア対策、いま見直すべきポイントは？」をテーマに、各社の製品のセキュリティへの取り組みや、課題についてディスカッションしました。当日の様子をお届けします。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>こんにちは！マクニカ コミュニティマネージャーの福地です！<br />企業のサイバーセキュリティを担う立場の人たちが集い、課題や悩みを共有しあうことで日本のセキュリティ対策をより強固にしていきたい<span>――</span>そんな思いから、マクニカではセキュリティコミュニティ「情報セキュリティチーム<span> Tokyo</span>（<span>IST2</span>）」を運営しています。</p>
<p><span>2026</span>年<span>5</span>月<span>28</span>日に開催した<span>Meetup Vol.4</span>では、「ランサムウェア対策、いま見直すべきポイントは？」をテーマに、<span>27</span>名の方が集まり、各社のランサムウェア対策における見直すべきポイントについて、共有やディスカッションが行われました。</p>
<p>本記事では、当日行われた<span>Meetup</span>の様子をお届けいたします！</p>
<p><a href="https://mnb.macnica.co.jp/upload/50ed2482fe86574c61c2f844fd35c7643dc9ff47.jpg"><img alt="ランサムウェア対策、いま見直すべきポイントは？.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/07/50ed2482fe86574c61c2f844fd35c7643dc9ff47-thumb-850xauto-15941.jpg" width="850" height="519" class="mt-image-none" /></a></p>
<h3>目次</h3>
<ul>
<li>テーマ設定の背景<br />
<ul>
<li>イベントアジェンダ</li>
</ul>
</li>
<li>当日の様子
<ul>
<li>①「対策済み」は本当に安心なのか？</li>
<li>②「見えていないリスク」をどう見つけるか</li>
<li>③グループディスカッションで見えてきた共通課題</li>
<li>④技術では解決できない課題</li>
</ul>
</li>
<li>まとめ</li>
</ul>
<h2>テーマ設定の背景</h2>
<p>ランサムウェアは、<span>IPA</span>が公開する「情報セキュリティ<span>10</span>大脅威」でも継続して上位に挙げられるなど、企業にとって最も警戒すべきサイバー脅威の一つです。</p>
<p>昨年も国内外で大きな被害が相次ぎ、多くの企業が改めて自社の対策状況を見直すきっかけとなりました。</p>
<p>多くの企業では<span>EDR</span>やバックアップ対策などを導入し、ランサムウェア対策を進めています。一方で、新たな攻撃手法の登場や被害事例を目にする中で、「本当に今の対策で十分なのだろうか」「見落としているポイントはないだろうか」「有事の際に想定どおり機能するだろうか」「他社はどのような観点で対策を見直しているのだろうか」といった不安や疑問を感じている方も多いのではないでしょうか。</p>
<p>そこで今回の<span>IST2 Vol.4</span>では、「ランサムウェア対策、いま見直すべきポイントは？」をテーマに、各社の実践事例や課題、見直しのポイントについて共有・議論を行いました。</p>
<h3>イベントアジェンダ</h3>
<p>今回の<span>Meetup</span>では、事例共有と参加者同士のディスカッションを通じて、ランサムウェア対策を見直すための観点や考え方を持ち帰っていただくことを目的に、以下のプログラムを実施しました。</p>
<ul>
<li>オープニング</li>
<li>ライトニングトーク</li>
<li>事例講演①</li>
<li>事例講演②</li>
<li>グループディスカッション</li>
<li>クロージング</li>
<li>懇親会</li>
</ul>
<p>事例講演では各社の実践的な取り組みや経験を共有いただき、グループディスカッションでは参加者同士で率直な意見交換を行いました。ランサムウェアを取り巻く脅威が変化する中で、現在の対策をどのような視点で見直すべきか、多くの実践的な学び・考え方が得られる会となりました。</p>
<h2>当日の様子</h2>
<h3>①「対策済み」は本当に安心なのか？</h3>
<p>ライトニングトークや事例講演では、各社がランサムウェア対策を見直した背景や、その過程で見つかった課題について共有いただきました。<br />その中で特に印象的だったのは、「対策があること」と「有事に機能すること」は別物であるという共通認識です。<br /><span>EDR</span>やバックアップ、認証強化など、多くの企業ではすでにさまざまな対策が導入されています。<br />しかし、実際に見直しを進める中で、</p>
<ul>
<li>バックアップは取得しているが、リストアを検証したことがない</li>
<li>管理できていると思っていた資産に抜け漏れがあった</li>
<li>システム同士のつながりが想定以上のリスクになっていた</li>
<li>有事の際の判断基準や連絡体制が明確でなかった</li>
</ul>
<p>といった課題が見つかったという声が共有されました。<br />対策を「導入すること」だけでなく、有事に本当に機能するかという視点で見直すことの重要性を改めて考えさせられる内容となりました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/5ea56419bd4c50a9a7070e0dc2b5c18081cfaeea.png"><img alt="ランサムウェア対策、いま見直すべきポイントは？2.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/5ea56419bd4c50a9a7070e0dc2b5c18081cfaeea-thumb-450xauto-15947.png" width="450" height="375" class="mt-image-none" /></a></p>
<h3>②「見えていないリスク」をどう見つけるか</h3>
<p>事例講演では、過去のインシデント経験や対策の棚卸しを通じて見えてきた"盲点"についても紹介されました。</p>
<p>特に印象的だったのは、</p>
<ul>
<li>想定外の侵入経路</li>
<li>管理対象外になっていた機器</li>
<li>グループ会社や海外拠点との運用差</li>
</ul>
<p>といった、一見すると見落としがちなポイントです。</p>
<p>また、参加者からは「対策済みと思っていたものほど、実際に検証すると不安が残る」という声も聞かれました。<br />新しい対策を追加するだけではなく、いま実施している対策を改めて検証することこそが、ランサムウェア対策の第一歩なのかもしれません。</p>
<p><a href="https://mnb.macnica.co.jp/upload/222678ea2c94b57b898e04900b2a12876e4cae4f.png"><img alt="ランサムウェア対策、いま見直すべきポイントは？3.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/222678ea2c94b57b898e04900b2a12876e4cae4f-thumb-autox527-15949.png" width="450" height="527" class="mt-image-none" /></a></p>
<h3>③グループディスカッションで見えてきた共通課題</h3>
<p>グループディスカッションでは、各テーブルでさまざまな議論が行われましたが、多くのグループで共通して話題になったのが、「初動対応をどう設計するか」というテーマでした。</p>
<p>ランサムウェア攻撃は短時間で被害が拡大するため、</p>
<ul>
<li>どのアラートを重要と判断するのか</li>
<li>誰が判断するのか</li>
<li>誰に報告するのか</li>
<li>夜間や休日はどう対応するのか</li>
</ul>
<p>といった点を平時から整理しておく必要があります。</p>
<p>「実際にインシデントが発生したとき、迷わず動ける状態を作れているだろうか」という問いは、多くの参加者にとって共通のテーマとなっていました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/402a726d6b8524247e73dc0a6d3339ed7e52f4e9.png"><img alt="ランサムウェア対策、いま見直すべきポイントは？4.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/402a726d6b8524247e73dc0a6d3339ed7e52f4e9-thumb-850xauto-15951.png" width="850" height="546" class="mt-image-none" /></a></p>
<p><a href="https://mnb.macnica.co.jp/upload/290295a067a72e9802923e99a7ca1ddffba460b1.png"><img alt="ランサムウェア対策、いま見直すべきポイントは？5.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/290295a067a72e9802923e99a7ca1ddffba460b1-thumb-850xauto-15953.png" width="850" height="456" class="mt-image-none" /></a></p>
<h3>④技術だけでは解決できない課題</h3>
<p>もう一つ印象的だったのは、技術的な対策だけでは解決できない課題が多く挙がったことです。 ディスカッションでは、</p>
<ul>
<li>経営層との認識合わせ</li>
<li>海外拠点との連携</li>
<li>自社資産の把握</li>
<li>インシデント対応体制の整備</li>
<li>全社員への意識浸透</li>
</ul>
<p>などのテーマについても活発な意見交換が行われました。</p>
<p>企業規模や業種は異なるものの、「どこまで対策を実施するか」「限られた人員・予算の中で何を優先するか」という悩みは多くの企業で共通していることがわかりました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/bdc14d6d61634d4e5bca07150b6f211c7458391f.png"><img alt="ランサムウェア対策、いま見直すべきポイントは？6.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/bdc14d6d61634d4e5bca07150b6f211c7458391f-thumb-850xauto-15955.png" width="850" height="392" class="mt-image-none" /></a></p>
<h2>まとめ</h2>
<p>ランサムウェア対策というと、<span>EDR</span>やバックアップ、脆弱性対策などの技術的な施策に目が向きがちです。しかし今回の<span>Meetup</span>を通じて見えてきたのは、「対策を導入すること」と「有事に機能すること」は必ずしも同じではないということでした。</p>
<p>事例講演やグループディスカッションでは、バックアップのリストア検証、初動対応のルール整備、資産管理、経営層との連携など、企業規模や業種を問わず多くの組織が共通して抱える課題について意見交換が行われました。</p>
<p>また、「本当に今の対策で十分なのか」「有事の際に想定どおり機能するのか」といった問いに対し、他社の実践や考え方を知ることで、自社の対策を見つめ直すヒントを得られた参加者も多かったのではないでしょうか。</p>
<p><span>IST2</span>は、正解を学ぶ場ではなく、自社を見つめ直すきっかけを得る場です。</p>
<p>チャタムハウスルールのもとで率直な議論を行い、それぞれの組織が抱える悩みや工夫を共有することで、「自社ではどう考えるべきか」「何から取り組むべきか」を考える機会になります。</p>
<p>今後も<span>IST2</span>では、企業のセキュリティ担当者同士が実践的な知見を共有し、ともに学び合えるコミュニティを目指して活動していきます。<br />※関西・名古屋でも開催中！<br />※本コミュニティは企業のサイバーセキュリティを担う方限定のコミュニティとなります。<br /><br />▼<span>Taneva</span>（タネバ）：自社のセキュリティを担う方はどなたでもご参加可能なコミュニティ<span><br /><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span><span>▼KISC：関西版コミュニティ（対象：マクニカユーザ）<br /><strong><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span><span>▼IST2：東京版コミュニティ（対象：マクニカユーザ）<strong><span style="text-decoration: underline; color: #843fa1;"><br /><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span></strong></span>▼<span>Ikomai</span>：東海版コミュニティ<span>（対象：マクニカユーザ）</span><br /><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span>▼<span>SD-Stream</span>にてコミュニティについての動画公開中、ぜひご視聴ください<span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a><br /></strong></span><span></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>【AI時代のWeb防御】AIが発見した脆弱性HTTP/2 Bombとは？</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/websecurity/http2bomb.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2980</id>
  <published>2026-07-27T03:00:00Z</published>
  <updated>2026-07-27T03:00:02Z</updated>
  <summary>HTTP/2 Bombは、HTTP/2の仕組みを悪用して少量の通信でサーバーに大きな負荷を与えるDoS攻撃です。本記事では攻撃の仕組みやAIによる脆弱性発見の影響を解説するとともに、WAFを活用した実践的な防御策を紹介します。</summary>
  <author>
    <name>小池 由朔</name>
    
  </author>
  <category term="Webセキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2><span>3行で分かる本記事のサマリ</span></h2>
<ul>
<li class="isSelectedEnd"><span>HTTP/2 Bombは、HTTP/2の仕組みを悪用してWebサーバーのメモリを急速に消費させるDoS攻撃です。</span><br /><span></span></li>
<li class="isSelectedEnd"><span>公開情報では、AIコーディングエージェントであるCodexを使って発見された事例として紹介されており、PoCも公開されています。</span><br /><span></span></li>
<li class="isSelectedEnd"><span>AI時代には未知・新種のWeb脆弱性がより早く発見・再現される可能性があり、外部公開Webサーバーには防御の見直しが求められます。</span></li>
</ul>
<h2><span>はじめに</span></h2>
<p class="isSelectedEnd"><span>WebサーバーやWebアプリケーションは、企業のサービス提供や顧客接点を支える重要な基盤です。一方で、インターネットに公開されている以上、世界中の攻撃者から直接アクセスされる可能性があります。</span><br /><span>近年、AIの進化により、ソースコードの解析、脆弱性の発見、攻撃手法の組み合わせが以前よりも高速化する可能性が指摘されています。その象徴的な事例の一つとして注目されたのが、HTTP/2 Bombです。</span><br /><span>HTTP/2 Bombは、Web通信で広く使われるHTTP/2の仕組みを悪用し、サーバーのメモリを急速に消費させることでサービス停止を引き起こす可能性のある攻撃です。公開情報では、OpenAI Codexを活用して発見されたと説明されており、さらにPoCも公開されています。</span><br /><span>本記事では、HTTP/2 Bombの概要、攻撃の仕組み、そして外部公開Webサーバーに求められるフロンティアAI対策について分かりやすく解説します。</span></p>
<h3><span>目次</span></h3>
<ol data-spread="false" start="1">
<li><span>HTTP/2 Bombの概要</span></li>
<li><span>HTTP/2 Bombの攻撃の仕組み</span></li>
<li><span data-teams="true">外部公開 Web サーバーに求められるフロンティアAI対策</span></li>
<li>攻撃を到達する前に検知・制御する防御層：WAF</li>
<li><span>Imperva CloudWAFについて</span></li>
<li><span>まとめ</span></li>
</ol>
<h2><span>1．HTTP/2 Bombの概要</span></h2>
<p class="isSelectedEnd"><span>HTTP/2 Bombとは、HTTP/2通信の仕組みを悪用して、Webサーバーのメモリを大量に消費させるサービス拒否、つまりDoS攻撃の一種です。<br /></span><span>DoS攻撃とは、サーバーに過剰な負荷をかけ、正常な利用者がWebサイトやWebサービスにアクセスできない状態にする攻撃です。情報を盗む攻撃とは異なり、主な被害は「サービス停止」や「応答遅延」です。<br /></span><span>HTTP/2 Bombが注目された理由は大きく3つあります。</span></p>
<h3 class="isSelectedEnd"><span>HTTP/2 Bombが注目された理由</span></h3>
<h4 class="isSelectedEnd"><span><strong>①少量の攻撃通信によって、サーバー側に大きな負荷を与えられること</strong></span></h4>
<p class="isSelectedEnd"><span>一般的な大量アクセス型のDDoS攻撃では、攻撃側にも多くの通信量が必要になります。<br />一方、公開情報によると、HTTP/2 Bombは1台の端末と一般的な回線でも、短時間でサーバーを応答不能にし得ると説明されています。<br /></span><span>つまり、大規模な攻撃基盤を持たない攻撃者でも、条件が合えば深刻な影響を与えられる点が危険視されています。<br /></span></p>
<h4 class="isSelectedEnd"><span><strong>②PoCが公開されていること</strong></span></h4>
<p class="isSelectedEnd"><span>PoCとはProof of Conceptの略で、脆弱性が実際に成立することを示す実証コードを指します。<br /></span><span>PoCは、防御側が影響確認や対策検証を行ううえで重要な情報です。一方で、攻撃者にとっても攻撃手法を理解し、再現しやすくなる材料になり得るため、</span><span>早期に影響確認と防御策の見直しを行うことが重要です。</span></p>
<h4 class="isSelectedEnd"><span><strong>③AIを活用して発見された脆弱性であること</strong></span></h4>
<p class="isSelectedEnd"><span>HTTP/2 Bombは、AIコーディングエージェントであるOpenAI Codexを活用して発見された攻撃手法として、公開情報では説明されています。<br /></span><span>具体的には、以前から知られていた複数の攻撃手法を組み合わせる形で発見されたとされています。これは、AIが既知の技術情報やコードの差分を分析し、これまで見落とされていた攻撃の組み合わせを見つける可能性を示す事例です。<br /></span><span>つまり、HTTP/2 Bombは「AIによる脆弱性発見」が、将来の話ではなく、現実のWebセキュリティ課題として表面化したということです。</span></p>
<h2><span>2．HTTP/2 Bombの攻撃の仕組み</span></h2>
<p class="isSelectedEnd"><span>HTTP/2 Bombの仕組みを、簡単にご紹介します。</span></p>
<h3><span>悪用されたHTTP/2の仕組み「ヘッダー圧縮」とは</span></h3>
<p class="isSelectedEnd"><span>ブラウザがWebサイトにアクセスするとき、ブラウザからサーバーへは「ヘッダー」と呼ばれる付随情報が送られます。<br /></span><span>ヘッダーには、たとえば「どのページを見たいのか」「どんなブラウザを使っているのか」「ログイン情報やCookieはあるか」といった情報が含まれます。</span></p>
<p class="isSelectedEnd"><span>HTTP/2は、Webサイトを高速に表示するために使われる通信方式です。HTTP/2では、こうしたヘッダー情報を短い情報でやり取りできるように工夫されています。<br /></span><span>たとえるなら、飲食店で「ハンバーグ、ライス、サラダ、スープ、ドリンクのセット」と長く伝える代わりに、「Aセット」とだけ注文するようなものです。<br /></span><span>注文する側は短い言葉で済みますが、お店側は「Aセット」が何を含むのかを確認し、実際にハンバーグ、ライス、サラダ、スープ、ドリンクを準備する必要があります。<br /></span><span>HTTP/2のヘッダー圧縮もこれに近く、通信する側は短い情報で済みますが、サーバー側ではその情報をもとに実際の内容を確認し、処理する必要があります。<br /></span><span>通常であれば、これは通信を効率化し、Webサイトを速く表示するための便利な仕組みです。<br /><img alt="ヘッダ圧縮.png" src="https://mnb.macnica.co.jp/upload/d20e22d95922dadfd5e8ddcf74da8c050c4f6a15.png" width="977" height="606" class="mt-image-none" /><br /></span></p>
<h3><span>HTTP/2 Bombでは、この仕組みが悪用される</span></h3>
<p class="isSelectedEnd"><span>「ヘッダー圧縮」は、本来であれば通信を速くするための便利な機能です。<br /></span><span>しかし、HTTP/2 Bombでは、この仕組みが悪用されます。</span></p>
<p class="isSelectedEnd"><span>攻撃者は、ネットワーク上では小さく見える情報を繰り返しサーバーに送ります。<br />サーバー側では、その大量の短い情報を確認し、処理のためにメモリを使います。<br /></span><span>その結果、攻撃者が送るデータ量は小さくても、サーバー内部では処理が大きく膨らみ、想定以上のメモリが使われてしまう場合があります。</span></p>
<p class="isSelectedEnd"><span>また、HTTP/2 Bombでは、単に小さな通信を繰り返し送り大きな処理を発生させるだけではありません。<br /></span><span>攻撃者は、通信をすぐに終わらせず、サーバーに「まだ処理中」の状態を保たせます。<br /></span><span>これにより、サーバーは使ったメモリをすぐに解放できず、メモリ使用量が増え続けます。</span></p>
<p class="isSelectedEnd"><span>先ほどのレストランの例でいえば、料理の完成後、攻撃者は料理の受け取り拒否をします。<br />そうすると、レストラン側は料理や配膳スペースを片付けられません。<br />その結果、厨房や店内の余裕がなくなり、ほかのお客さんへの対応が難しくなっていきます。</span></p>
<p class="isSelectedEnd"><img alt="HTTP2Bomb.png" src="https://mnb.macnica.co.jp/upload/71b1e673806491c9be12b193f35ec7684a61eff4.png" width="1225" height="588" class="mt-image-none" /></p>
<h3 class="isSelectedEnd">攻撃の流れまとめ</h3>
<p class="isSelectedEnd"><span>攻撃の流れを簡単にまとめると、次のようになります。</span></p>
<ol data-spread="false" start="1">
<li><span>攻撃者が、サーバー側の処理を膨らませる短い情報を繰り返しサーバーに送る</span></li>
<li><span>サーバー側では、繰り返し送られる短い情報を処理するために大きなメモリが使われる</span></li>
<li><span>攻撃者が通信を終わらせず、サーバーに処理中の状態を保たせる</span></li>
<li><span>メモリが次第に圧迫され、応答遅延やサービス停止につながる</span></li>
</ol>
<p class="isSelectedEnd"><span>ポイントは、攻撃者が大量のデータを送りつけなくても、サーバー側に大きな負荷を発生させられることです。<br /></span><span>つまりHTTP/2 Bombは、HTTP/2の「少ない通信量で効率よくやり取りする仕組み」を逆手に取り、サーバー内部の処理負荷を大きく膨らませる攻撃だと言えます。</span></p>
<h2><span>3．外部公開 Web サーバーに求められるフロンティアAI対策</span></h2>
<h3><span>基本的な対策は、セキュリティパッチの適用・アップデート</span></h3>
<p class="isSelectedEnd"><span>HTTP/2 BombのようなWeb脆弱性に対して、まず基本となる対策は、影響を受けるソフトウェアを確認し、必要に応じて修正済みバージョンへアップデートすることです。<br /></span><span>Webサーバー、リバースプロキシ、APIゲートウェイ、ロードバランサーなど、外部公開されたWeb基盤でHTTP/2を利用している場合は、利用している製品やバージョンが脆弱性の影響を受けるかを確認する必要があります。<br /></span><span>そのうえで、ベンダーから提供されるセキュリティパッチの適用・アップデートをすることが重要です。</span></p>
<h3>アップデートだけに頼らない備えが必要</h3>
<p class="isSelectedEnd"><span>しかし、実際の企業システムでは、すべての脆弱性に対して即座にアップデートを適用できるとは限りません。<br /></span><span>Webサービスを停止できる時間は限られており、アップデート前には影響確認、検証、メンテナンス調整、関係者への通知などが必要になります。<br /></span><span>特に今後、AIによる脆弱性発見が進むことで、<span style="text-decoration: underline;">新たなWeb脆弱性がより短い間隔で見つかる可能性があります</span>。<br /></span><span>そのたびに本番環境のメンテナンス時間を確保し、すべてのシステムを即座に更新し続けることは、現実的には大きな負担になります。</span></p>
<p class="isSelectedEnd"><span>また、ソフトウェアアップデートは、すでに発見され、修正プログラムが提供された脆弱性に対して有効な対策が</span><span>、まだ発見されていない未知の脆弱性や、修正プログラムが提供される前の攻撃に対しては、アップデートだけで防ぐことはできません。<br /></span><span>つまり、アップデートは非常に重要な対策ですが、それだけで外部公開Webサーバーを十分に守れるとは限らないのです。</span></p>
<h2><span>4．攻撃を到着する前に検知・防御する防御総：WAF</span></h2>
<p class="isSelectedEnd"><span>そこで有効な対策の一つとなるのが、WAF（Web Application Firewall）です。<br /></span><span>WAFは、Webアプリケーションとインターネットの間で通信を監視・制御し、不審なリクエストを検知・遮断するセキュリティ製品です。攻撃をWebアプリケーション本体に到達させる前に制御できる点が、大きな特長です。<br /></span><span>たとえば、異常なリクエスト、大量アクセス、不自然なヘッダー、通常とは異なる通信パターンなどを検知し、必要に応じてブロックや制限を行うことができます。<br /><img alt="WAF.png" src="https://mnb.macnica.co.jp/upload/WAF.png" width="1084" height="503" class="mt-image-none" /><br /></span></p>
<h3 class="isSelectedEnd"><span>修正までの時間を補う「仮想パッチ」</span></h3>
<p class="isSelectedEnd"><span>また、WAFは「仮想パッチ」として機能する場合もあります。仮想パッチとは、ソフトウェア自体をすぐに修正できない場合でも、WAF側で攻撃に使われるリクエストの特徴を検知・遮断し、脆弱性を悪用されるリスクを低減する考え方です。<br /></span><span>新しいWeb脆弱性が発見されても、本番環境のアップデートには検証やメンテナンス調整が必要です。そのような場面で、WAFに防御ルールやシグネチャを適用することで、修正プログラムを適用するまでの間、攻撃リスクを抑えることが期待できます。</span></p>
<h3 class="isSelectedEnd">未知・未修正の脆弱性にも備えるWAF</h3>
<p class="isSelectedEnd"><span>AIによって未知・新種の脆弱性がより早く発見され、PoC公開によって攻撃手法が短期間で広がる可能性がある中、企業側にも迅速な防御対応が求められます。<br /></span><span>WAFは、ソフトウェアアップデートだけでは埋めきれない時間的なギャップを補い、外部公開Webサーバーを守るための有力な防御手段となります。<br /></span><span>特に、既知の脆弱性に対する防御だけでなく、<span style="text-decoration: underline;">未知の脆弱性が悪用される場合でも、不審なリクエストや通常とは異なる通信パターンを検知・制御することで、攻撃リスクを低減できる可能性があります</span>。</span></p>
<h3 class="isSelectedEnd"><span>重要なのは「検知できる」だけでなく「止められる」こと</span></h3>
<p class="isSelectedEnd"><span>そのため、AI時代のWebセキュリティにおいては、最新の脆弱性へ迅速に追随できることに加え、未知の攻撃にも備えられる検知精度が重要です。<br /></span><span>さらに、実運用では「検知できること」だけでなく、「ブロックモードで運用しやすいこと」も欠かせません。<br /></span><span>誤検知が多いWAFでは、正常な利用者への影響を懸念して、実際にはブロック運用に踏み切りづらくなります。<br /></span><span>そのため、ブロックモードで運用しやすい誤検知の少なさや、日々の運用を支援する機能を備えたWAFを選定・運用することが重要です。</span><span></span></p>
<h2><span>5．Imperva Cloud WAFについて</span></h2>
<p class="isSelectedEnd"><span>弊社で取り扱うThales社「Imperva Cloud WAF」は、最新の脆弱性や攻撃手法に対応するための防御ルールが継続的にアップデートされるクラウド型WAFです。</span></p>
<h3><span>最新の脆弱性へ迅速に対応</span></h3>
<p class="isSelectedEnd"><span>メーカー側では、最新のWeb攻撃や脆弱性情報を継続的に調査する専門チームを有しています。<br /></span><span>新たな脆弱性が発見された場合でも、迅速に防御ルールが自動適用されるため、修正プログラムを適用するまでのリスク低減に寄与します。</span></p>
<h3><span>未知・新種の攻撃にも備える</span></h3>
<p class="isSelectedEnd"><span>Imperva Cloud WAFは、既知の攻撃パターンだけでなく、不審なリクエストや通常とは異なる通信挙動を検知・制御することで、未知・新種の攻撃に対しても一定の防御効果が期待できます。<br /></span><span>AIによって新たなWeb脆弱性の発見や攻撃手法の拡散が加速する可能性がある中で、こうした未知・新種の攻撃にも備えられる点は大きな価値となります。</span></p>
<h3><span>ブロックモードで運用しやすい検知精度</span></h3>
<p class="isSelectedEnd"><span>また、検知精度の高さにより、正規の通信をできるだけ妨げずに攻撃通信をブロックしやすい点も特長です。<br /></span><span>これにより、「誤検知が怖くてブロックモードにできない」「検知モードのまま放置されてしまう」といった状態に陥りにくく、実効性のあるWAF運用を進めやすくなります。</span></p>
<h3><span>日々の運用負荷を軽減</span></h3>
<p class="isSelectedEnd"><span>さらに、運用支援機能が充実している点も重要です。<br /></span><span>WAFアラートを集約する機能により、攻撃の全体像を把握しやすくし、管理者の確認負荷を軽減します。<br /></span><span>加えて、アラート状況に応じた設定の最適化をサジェストする機能もあり、継続的なチューニングにも対応しやすくなります。</span></p>
<p class="isSelectedEnd"><span><img alt="AA.png" src="https://mnb.macnica.co.jp/upload/7bd322fb67a6eaee260191306ce2192f1f7077ec.png" width="1347" height="492" class="mt-image-none" /><br /></span></p>
<h2><span>6．まとめ</span><span></span></h2>
<p class="isSelectedEnd"><span>HTTP/2 Bombは、HTTP/2の効率的な通信の仕組みを悪用し、少ない攻撃通信でもサーバー側に大きな負荷を発生させる可能性があるDoS攻撃です。AIを活用して発見された攻撃手法として紹介され、PoCも公開されていることから、防御側には早期の影響確認と対策の見直しが求められます。</span></p>
<p class="isSelectedEnd"><span>この事例は、AI時代においてWeb脆弱性の発見や攻撃手法の再現が、これまで以上に速く進む可能性を示しています。もちろん、影響を受けるソフトウェアのアップデートは基本対策です。しかし、すべての脆弱性に即座に対応することは難しく、未知の脆弱性や修正プログラム提供前の攻撃には、アップデートだけでは十分に備えられない場合があります。</span></p>
<p class="isSelectedEnd"><span>そのため、今後のWebセキュリティでは、攻撃をWebサーバーやアプリケーション本体に到達させる前に検知・制御する防御層であるWAFの活用が重要です。</span></p>
<p><span>Imperva Cloud WAFは、最新脆弱性への迅速な対応、ブロックモードでの運用のしやすさ、アラート集約や設定最適化による運用負荷の軽減を支援するクラウド型WAFです。HTTP/2 Bombのような新たなWeb脆弱性に備えるうえで、外部公開WebサーバーやWebアプリケーションの防御強化を検討する有効な選択肢となります。</span></p>
<h3>関連ソリューション</h3>
<p><span>◇Imperva製品に関する資料はこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-Imp.html" target="_blank" rel="noopener"><img alt="資料DLはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/85eff4f181559096b1d789119917d55bde5efc18-thumb-450xauto-15874.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><span><a href="https://go.macnica.co.jp/Entry-MNC-DL-WIZ-flier.html" target="_blank" rel="noopener"></a></span><a href="https://go.macnica.co.jp/Entry-MNC-DL-Imp-WP.html" target="_blank" rel="noopener"></a><span>◇Imperva製品のお問い合わせはこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-Imp.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>]]>
    
  </content>
</entry>

<entry>
  <title>自社のランサムウェア対策、本当に大丈夫？【関西コミュニティ（KISC）活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/community/KISCvol8.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2990</id>
  <published>2026-07-22T23:20:59Z</published>
  <updated>2026-07-22T23:24:13Z</updated>
  <summary>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「関西情報セキュリティコミュニティ（通称：KISC）」を運営しています。2026年5月に開催したMeetup Vol.8では、「自社のランサムウェア対策、本当に大丈夫？」をテーマに、各社の製品のセキュリティへの取り組みや、課題についてディスカッションしました。当日の様子をお届けします。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>こんにちは！マクニカ コミュニティマネージャーの堀内です。<br />マクニカでは、セキュリティの企画・導入・文化の浸透を担う方々が集まり、互いの知見を共有しながら課題解決に取り組むことを目的としたコミュニティを運営しています。</p>
<p>その名も「関西情報セキュリティコミュニティ（通称：<span>KISC</span>）」</p>
<p>2026年<span>5</span>月<span>15</span>日（金）に開催した<span>Meetup Vol.8</span>では、<span>14</span>名の方々に参加いただき、各社のランサムウェア対策の取り組み状況や課題について、たくさんの意見交換が行われました。<br />本記事では、当日の様子や話題となったポイントをご紹介します！</p>
<h3>目次</h3>
<ul>
<li>テーマ設定の背景：なぜ今、ランサムウェア対策なのか</li>
<li>当日の様子</li>
<li>まとめ</li>
</ul>
<p><a href="https://mnb.macnica.co.jp/upload/01e0cbcd4a89fa95e81f6e2d0f2127462bf3bf40.png"><img alt="自社のランサムウェア対策、本当に大丈夫？.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/01e0cbcd4a89fa95e81f6e2d0f2127462bf3bf40-thumb-850xauto-15924.png" width="850" height="634" class="mt-image-none" /></a></p>
<h3>イベントアジェンダ</h3>
<ul>
<li>オープニング『最新ランサムウェア動向』</li>
<li>事例セッション</li>
<li>初参加企業によるライトニングトーク</li>
<li>グループディスカッション</li>
<li>懇親会</li>
</ul>
<h2>テーマ設定の背景：なぜ今、ランサムウェア対策なのか</h2>
<p>ランサムウェアは、もはや「暗号化されるだけ」の攻撃ではありません。<br />データを窃取したうえで脅迫する「二重恐喝」や、<span>VPN</span>や認証経路を狙った侵入、<span>EDR</span>でも検知が難しい攻撃など、その手口は年々巧妙化しています。<br />こうした状況の中で企業に求められているのは、「侵入を防ぐ」ことだけでなく、「万が一侵入された場合でも事業を停止させない体制や仕組みをどう構築するか」という視点です。</p>
<p>一方で、企業が実際にどのような対策や運用体制を整備しているのかといった情報は、なかなか公開される機会は多くありません。だからこそ、参加者同士が顔を合わせて実際の取り組み内容や悩みを率直に意見交換できるのは、コミュニティならではの価値だと感じています。</p>
<h2>当日の様子</h2>
<h3>オープニング</h3>
<p>オープニングでは、マクニカ セキュリティ研究センターの山﨑より、最新のランサムウェア動向についてコンパクトにご紹介しました。<br />現在もランサムウェア被害は世界・日本ともに高い水準で推移しており、攻撃者によるリークサイトに公開される被害組織数は増加傾向にあります。</p>
<p><a href="https://mnb.macnica.co.jp/upload/271d1c8d50d07ea6ef77b5308ff7765764470a2a.png"><img alt="自社のランサムウェア対策、本当に大丈夫？2.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/271d1c8d50d07ea6ef77b5308ff7765764470a2a-thumb-850xauto-15926.png" width="850" height="578" class="mt-image-none" /></a></p>
<h3>事例セッション</h3>
<p>事例セッションでは、長年<span>KISC</span>にご参加いただいているお二人に、自社での取り組みをご紹介いただきました。</p>
<h4><strong>① </strong><strong>実際のインシデント対応事例</strong></h4>
<p>1社目からは、実際のセキュリティインシデントを題材に、侵入から検知・対応までの流れや、そこから見えてきた課題について共有いただきました。<br />特に印象的だったのは、「対策済みと思っていた仕組みの隙を突かれるケースが存在すること」や、「個々のアラートだけでなく、一連の挙動を通してリスクを把握する重要性」といった点です。<br />また、侵入後の横展開や権限昇格をいかに早期に検知するか、ネットワーク内部に侵入された後の対策をどう強化するかなど、<span>"</span>侵入されることを前提とした防御<span>"</span>の必要性についても議論が行われました。<br />さらに、<span>Q&amp;A</span>タイムでは「<span>SASE</span>が止まったらどうするか」「その際のバックアップは？」といった質問が飛び交い、逆に登壇者から参加者へ「<span>VPN</span>やリモートアクセス環境をどこまで残すべきか」「<span>EDR</span>で検知しづらい活動をどう補完するか」といったテーマも投げ込みがあり、活発な意見交換が行われました。</p>
<h4><strong>②ランサムウェア対策の見直し事例</strong></h4>
<p><span>2</span>社目からは、ランサムウェア被害を想定した事業継続の観点から、対策を抜本的に見直した事例をご紹介いただきました。<br />従来の「<span>IT</span>部門によるセキュリティ対策」だけでなく、「どのように事業を継続するか」という視点で見直しを進められており、認証基盤の停止やコミュニケーション手段の断絶、バックアップ環境の侵害など、最悪のシナリオを前提に備えを進めている点が非常に印象的でした。<br />また、「月曜出社時に確認すべきこと」として</p>
<ul>
<li>緊急時に<span>SOC</span>や関係者と連絡を取れる手段は確保できているか</li>
<li><span>EDR</span>はすべての端末で正しく稼働しているか</li>
<li>法令や当局報告に関する対応手順は明確になっているか</li>
</ul>
<p>など、実践的な確認ポイントも共有いただきました。<br />どちらの発表にも共通していたのは、「侵入を防ぐこと」だけではなく、「侵害された場合でも事業を止めないための準備」が重要だということです。<br />実践的な施策の話はもちろん、「意外と準備できていないポイント」についても共有いただき、参加者の多くが熱心にメモを取る姿が見られました。自らの経験が他の参加者の学びにつながる<span>――</span>そんなコミュニティならではの光景が印象的でした。</p>
<p>＃恒例の大阪スイーツ紹介も♪</p>
<p><a href="https://mnb.macnica.co.jp/upload/fcb824d5375e4fdde3ca3fe3d5dc8b56709184aa.png"><img alt="自社のランサムウェア対策、本当に大丈夫？3.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/fcb824d5375e4fdde3ca3fe3d5dc8b56709184aa-thumb-850xauto-15928.png" width="850" height="325" class="mt-image-none" /></a></p>
<h3>初参加企業によるライトニングトーク</h3>
<p>初参加企業によるライトニングトークでは、<span>5</span>名の方にご登壇いただき、自己紹介とともに、自社の取り組みや現在抱えている課題について共有いただきました。</p>
<p>各社の発表では、</p>
<ul>
<li>サプライチェーン対策において取引先へどこまで求めるべきか</li>
<li>セキュリティ人材不足への対応</li>
<li>セキュリティ方針策定時のガイドライン選定</li>
</ul>
<p>など、それぞれの立場ならではのリアルな悩みが挙げられました。</p>
<p>また、今回はセキュリティ担当になったばかりで右も左も分からない、と助けを求めてコミュニティに参加いただいた方もいらっしゃいました。ルーキーもベテランも組織を超えてお互いの状況を共有し合うことで、「それはうちも同じだ」「その考え方は参考になる」といった共感や新たな発見が生まれる場面も多く見られました。同じミッションや課題感を持つ企業同士だからこそ実現できる、活発な意見交換が印象的でした。</p>
<h3>グループディスカッション</h3>
<p>最後にグループディスカッションを実施しました。<br />各社の事例発表から得た学びや気づき、そして自社が抱える課題についてテーブルごとに意見交換を行い、その内容を全体で共有しました。<br />ディスカッションでは、以下のような実務的なテーマが議論されました。</p>
<ul>
<li>復旧用アカウントの管理方法</li>
<li>手順書の安全な保管場所</li>
<li>海外拠点やサプライチェーンにおけるリスク管理</li>
<li>人材不足への対応（外部委託や自動化の活用）</li>
</ul>
<p>企業規模や業種を超えてリアルな課題が共有され、多くの気づきや学びが生まれる場となりました。</p>
<p><span> <a href="https://mnb.macnica.co.jp/upload/d3af67621e8cf3ffb2eb2ffe504d05cb3d6a341f.png"><img alt="自社のランサムウェア対策、本当に大丈夫？4.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/d3af67621e8cf3ffb2eb2ffe504d05cb3d6a341f-thumb-850xauto-15930.png" width="850" height="308" class="mt-image-none" /></a></span></p>
<p>＃発表タイム</p>
<p><span><a href="https://mnb.macnica.co.jp/upload/1e4e26f901f183b6fc1f486537cae19a13c34198.png"><img alt="自社のランサムウェア対策、本当に大丈夫？5.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/1e4e26f901f183b6fc1f486537cae19a13c34198-thumb-850xauto-15932.png" width="850" height="603" class="mt-image-none" /></a></span></p>
<p>＃みんなのノート</p>
<p><a href="https://mnb.macnica.co.jp/upload/571a16e1b4df3ee1c878e7065309f38da5a289b6.png"><img alt="自社のランサムウェア対策、本当に大丈夫？6.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/571a16e1b4df3ee1c878e7065309f38da5a289b6-thumb-850xauto-15934.png" width="850" height="610" class="mt-image-none" /></a></p>
<h3>参加者の声</h3>
<p>アンケートでは、</p>
<ul>
<li>具体的な事例について役に立った</li>
<li>人に関する課題はどの企業にも共通しており、継続的に取り組む必要があると感じた</li>
<li>自分とは異なる考え方や、逆に共感できる取り組みに触れることができ、大きな刺激を受けた</li>
</ul>
<p>といったコメントが寄せられました。<br />同じ立場で日々セキュリティに取り組む担当者同士だからこそ得られる気づきや学びがある<span>――</span>改めてコミュニティの価値を感じる会となりました。</p>
<h2>まとめ</h2>
<p>今回の<span>Meetup</span>では、机上の理論ではなく、「実際に役立つ備え」に焦点が当てられました。各社の事例や参加者同士の意見交換を通じて見えてきたのは、ランサムウェア対策は単にセキュリティ製品を導入するだけでは十分ではないということです。</p>
<p>認証基盤の停止、コミュニケーション手段の断絶、バックアップ環境の侵害など、これまで「あまり起こらないだろう」と考えていた事態も現実のリスクとして捉え、「もし発生したらどうするか」を事前に考えておくことの重要性を改めて議論する場となりました。</p>
<h3>ランサムウェア対策見直しの主なポイント</h3>
<ul>
<li>全社レベルで事業継続を見据えたセキュリティ設計</li>
<li>認証基盤の喪失など、<span>"</span>最悪のシナリオ<span>"</span>を前提とした対策</li>
<li>復旧優先順位（<span>MVB</span>）の明確化</li>
<li>隔離された復旧環境の整備</li>
<li>バックアップのイミュータブル化</li>
<li>緊急時の連絡手段の確保（紙媒体を含む）</li>
<li>緊急アクセス用アカウントの整備</li>
</ul>
<p>これらはいずれも、単なるセキュリティツールの導入にとどまらず、「組織としてどのように備えるか」が問われる領域です。</p>
<p>「侵入を防ぐ」から「侵害されても事業を継続する」へ。<br />セキュリティ担当者だけでなく、経営層や事業部門も含めて考えるべきテーマであることを改めて実感する<span>Meetup</span>となりました。</p>
<p>「関西情報セキュリティコミュニティ（<span>KISC</span>）」では今後も、こうした実践的な事例共有や意見交換を通じて、関西のセキュリティ担当者同士がつながり、学び合える場を提供していきます。是非参加してみたい！という方は以下<span>HP</span>からコミュニティへの登録、お待ちしています！ 　<br />※東京・名古屋にも開催地を拡大中！<br />※本コミュニティは企業のサイバーセキュリティを担う方限定のコミュニティとなります。</p>
<p>▼<span>Taneva</span>（タネバ）：自社のセキュリティを担う方はどなたでもご参加可能なコミュニティ<span><br /><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span><span>▼KISC：関西版コミュニティ（対象：マクニカユーザ）<br /><strong><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span><span>▼IST2：東京版コミュニティ（対象：マクニカユーザ）<strong><span style="text-decoration: underline; color: #843fa1;"><br /><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span></strong></span>▼<span>Ikomai</span>：東海版コミュニティ<span>（対象：マクニカユーザ）</span><br /><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span>▼<span>SD-Stream</span>にてコミュニティについての動画公開中、ぜひご視聴ください<span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a><br /></strong></span><span></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>フロンティアAIで高度化するサイバー攻撃～クラウドセキュリティ戦略の再定義～</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/DevSecOps/FrontierAI.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2987</id>
  <published>2026-07-15T12:00:00Z</published>
  <updated>2026-07-15T11:58:05Z</updated>
  <summary>Claude Mythosに代表されるフロンティアAIを悪用したサイバー攻撃は高速化し、脆弱性とアラートは爆発的に増えています。本記事では、防御側がとるべき現実解として、自社環境のコンテキストを活かしたAIエージェントによる検証・防御・修復の自動化を具体例とともに解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="クラウド" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>攻撃者が<span>AI</span>を使い始めた、というのはもう遠い未来の話ではありません。<br />脆弱性の発見からマルウェアの作成、侵入後の横移動まで、攻撃のさまざまな工程が<span>AI</span>によって自動化され、スピードを増しています。</p>
<p>その一方で、守る側の人員は相変わらず限られており、日々増えていく脆弱性やアラートに従来のやり方では追いつけず、加えて経営層への説明も求められる。<br />そんな板挟みに頭を悩ませている方も多いのではないでしょうか。</p>
<p>この記事では、<span>AI</span>を悪用した攻撃の脅威動向と、従来運用の限界を押さえたうえで、防御側は何ができるのかを具体的に考えていきます。</p>
<h3>目次</h3>
<ul>
<li>フロンティアAIによって変わる脅威</li>
<li>増え続ける脆弱性と従来運用の限界</li>
<li>AIにAIで勝つ！防御の鍵は自社環境の「コンテキスト」</li>
</ul>
<h2>フロンティアAIによって変わる脅威</h2>
<p><span>2026</span>年<span>4</span>月、<span>Anthropic</span>社は「<span>Project Glasswing</span>」と題した取り組みのなかで、自社の<span>AI</span>を使って主要な<span>OS</span>やブラウザから多数のゼロデイ脆弱性を発見したと公表しました。<br />このモデルは「<span>Claude Mythos</span>」と名付けられており、あまりに高性能であるため一般公開は見送られ、限定パートナー約<span>40</span>社にのみ提供されていました。</p>
<p><span>Claude Mythos </span>の力を借りることで、<span>Mozilla Firefox</span>では脆弱性対応件数が、<span>2025</span>年の月平均 約<span>21</span>件から、<span>2026</span>年<span>4</span>月は約20倍の<span>423</span>件と急増しました。しかも、そのうち<span>271</span>件は、<span>Mythos</span>が発見したものだと報告されています。<span>*</span>¹</p>
<p>ただし、これは一部の特別なモデルに限った話ではありません。<br />汎用的なモデルでも、人間なら<span>12</span>時間かかるような脆弱性発見を、わずか<span>10</span>分ほど・低コストでこなせる水準に近づいています。<br />「脆弱性を見つける」という作業は、いまや<span>AI</span>業界全体に共通する一般的な能力になりつつあります。</p>
<p>そして攻撃の高速化は、<span>CrowdStrike</span>社が公開した「2026年版 グローバル脅威レポート」でも数字にはっきり表れています。<span>*</span>²</p>
<ul>
<li><strong>AIを活用した攻撃者活動　前年比89%増</strong></li>
<li><strong>ブレイクアウトタイム　29分（最速27秒）</strong></li>
<li><strong>AIプラットフォームへの攻撃　90以上の組織</strong></li>
</ul>
<p>とはいえ、冷静に見ておくべき点もあります。<br />現時点の<span>AI</span>は、侵入から情報の窃取までを完全に自律でやり遂げる段階には、まだ達していません。<br />脆弱性の発見はあくまで侵害成立の「必要条件の一つ」であり、実際に攻撃を成立させるには、適切な指示や条件の整備（ハーネスエンジニアリング）が欠かせません。<br />過度に身構える必要はありませんが、攻撃の「速さ」と「量」が桁違いに増しているという現実には、きちんと備えておく必要があります。</p>
<p>※<span>Mythos</span>に関してより詳しい情報を知りたい方は、<span>Macnica SD-Stream（登録無料）</span>よりご視聴いただけます。<br /><img alt="私たちは Mythos にどう備えるべきか？フロンティアAI 時代のサイバーセキュリティーを考える.jpg" src="https://mnb.macnica.co.jp/upload/e3fea4104e35be75035b36b4c6050b5cefb8c2e7.jpg" width="462" height="260" class="mt-image-none" /><br /><span style="color: #843fa1;"><a href="https://sd-stream.macnica.co.jp/home/session/?id=2606Mythos" style="color: #843fa1;" target="_blank" rel="noopener">https://sd-stream.macnica.co.jp/home/session/?id=2606Mythos</a></span></p>
<p><span style="color: #843fa1;"></span></p>
<h2>増え続ける脆弱性と従来運用の限界</h2>
<p>では、守る側の状況はどうなっているでしょうか。<br />米国国立脆弱性データベース（<span>NVD</span>）への登録件数は、<span>2019</span>年の<span>17,305</span>件から<span>2025</span>年には<span>48,185</span>件へと急増しました。<br />あまりの数に、<span>NIST</span>は全件を分析する従来の方針を見直し、優先度の高いものに絞り込まざるを得なくなっています。<br />もはや「すべての脆弱性に対応する」こと自体が、現実的ではなくなってきているのです。*³</p>
<p>この問題は、クラウド環境ではいっそう深刻になります。<br /><span>CSPM</span>や<span>CWPP</span>といった単一のソリューションを導入するだけではアラートが大量に発生するため、本当に危険なものがその中に埋もれてしまいます。<br />脆弱性や設定ミス、権限、公開状態といった情報も、それぞれ別々に管理されていて全体像が見えにくくなります。<br />その結果、調査や原因の特定に時間がかかり、修正にたどり着くまでのリードタイムも延びていきます。</p>
<p>こうした状況では、アラートを一つずつ手作業で追いかける運用は、増え続ける脅威に対してどうしても後手に回ります。<br />いま必要なのは、膨大な情報の中から「本当に重要なリスク」だけを浮かび上がらせ、影響度や緊急度に応じて優先度をつけて対処するリスクベースのアプローチです。</p>
<h2>AIにAIで勝つ！防御の鍵は自社環境の「コンテキスト」</h2>
<p><span>AI</span>を駆使する攻撃に対して、防御側に勝ち目はあるのか。<br />結論から言えば、十分にあります。<br />その鍵を握るのが、攻撃側には決して手に入らない防御側のみが持つ「<strong>コンテキスト</strong>」です。</p>
<p>コンテキストとは、どのコードがどのクラウド資産上で動き、どんな権限を持ち、外部にどこまで公開されているのかなど、環境の関係性を表す情報です。<br />この全体像を把握できるのは、外から探りを入れる攻撃者ではなく、環境を運用している守る側だけです。<br />コード（<span>Code</span>）・クラウド（<span>Cloud</span>）・ランタイム（<span>Runtime</span>）を横断して資産同士の関係性を可視化できれば、バラバラだったアラートを「意味のあるリスク」として読み解けるようになります。</p>
<p>ここで効いてくるのが、「有害な組み合わせ（<span>Toxic combination）</span>」という考え方です。<br />例えば「インターネットに公開されている」「重大な脆弱性がある」「過剰な権限を持っている」という条件が重なって初めて本当に危険な攻撃になります。<br />対処すべきリスクを有害な組み合わせに絞り込むだけで、対象は一気に現実的な数まで減らすことができます。</p>
<p>また、防御側はこれらのコンテキストを学習した<span>AI</span>を用いることで、非常に有利な対策ができます。<br />攻撃側の<span>AI</span>は、インターネット上に公開されているリソースやデータのみを頼りに攻撃を仕掛けるのに対して、防御側の<span>AI</span>は、自社環境を誰よりも深く理解して攻撃経路となり得る弱点を迅速に特定し、高速かつ効率的な防御を実現できます。<br />またリスクの修正時も通常ユーザーが調べるべきこと（誰に連絡するか、優先度の判断基準、関連するリソースなど）を自動的に調査して、環境を加味した修正手順やその他のワークアラウンドを自動的に出力できます。</p>
<p>ここで具体的に従来のアラート対応と何が違うのか比較してみます。</p>
<table width="602" style="width: 716px;">
<thead>
<tr>
<td width="274" style="border-style: ridge; width: 310.688px; background-color: #c2e0f4; text-align: center;">
<p><span style="color: #236fa1;"><strong>従来のアラート対応運用</strong></span></p>
</td>
<td width="328" style="border-style: ridge; width: 376.75px; background-color: #c2e0f4; text-align: center;">
<p><span style="color: #236fa1;"><strong>コンテキスト×AIによるリスクベースのアプローチ</strong></span></p>
</td>
</tr>
</thead>
<tbody>
<tr>
<td width="274" style="border-style: ridge; width: 310.688px; text-align: left;">
<p><strong>大量のアラートを人手で一つずつ確認</strong></p>
</td>
<td width="328" style="border-style: ridge; width: 376.75px; text-align: left;">
<p>コンテキストを用いて「有害な組み合わせ」の可視化、<br />リスクベースの対処の実現</p>
</td>
</tr>
<tr>
<td width="274" style="border-style: ridge; width: 310.688px; text-align: left;">
<p><strong>調査と原因特定に時間がかかる</strong></p>
</td>
<td width="328" style="border-style: ridge; width: 376.75px; text-align: left;">
<p>根拠・結論・確信度を<span>AI</span>が提示し、対応の高速化</p>
</td>
</tr>
<tr>
<td width="274" style="border-style: ridge; width: 310.688px; text-align: left;">
<p><strong>修正手順の調査などリードタイムが長い</strong></p>
</td>
<td width="328" style="border-style: ridge; width: 376.75px; text-align: left;">
<p>AIが自動的で環境を加味した修正手順の提示</p>
</td>
</tr>
</tbody>
</table>
<p></p>
<p>この「自社環境を理解したコンテキスト×<span>AI</span>」こそが、<span>AI</span>に対抗するための土台になります。</p>
<p>こうした「コンテキスト<span> × AI</span>」の発想を、実際の製品に落とし込んだ一つが、クラウドセキュリティプラットフォームの「<span>Wiz</span>」です。<br /><span>Wiz</span>は、検出した資産に対して攻撃・防御・修復の役割を担う「<span>Red Agent</span>」「<span>Green Agent</span>」「<span>Blue Agent</span>」の<span>3</span>つの<span>AI</span>エージェントがコンテキストを付与します。</p>
<ul>
<li><span>Red Agent：</span>発見した自社の資産に対して、外部の攻撃者視点で攻撃を行うことで、ペンテスターの役割を行い、リスクの検知精度を向上</li>
<li><span>Green Agent：</span>リスクを分析して資産のオーナーを推測し、環境を加味したリスクの修正手順を提示</li>
<li><span>Blue Agent：</span>発生した脅威を自動でトリアージし、結論だけでなく確信度とその根拠まで添えて提示することで、<span>Tier1</span>のアナリストの様な役割を行い担当者の調査負荷を軽減</li>
</ul>
<h2>まとめ</h2>
<p>攻撃が<span>AI</span>によって高速化していく時代に、いつまでも人手だけで対応し続けるのは、限界があります。<br />自社環境のコンテキストを学習した<span>AI</span>エージェントを、リスクの検知から修正のプロセスに組み込むことで、対処を自動化・高速化していくことが、フロンティア<span>AI</span>という脅威への現実的な答えだと考えています。</p>
<p><strong>出典<br /></strong><span>*</span>¹2026/5/7 <strong> </strong>Behind the Scenes Hardening Firefox with Claude Mythos Preview：<span><span style="color: #843fa1;"><a href="https://hacks.mozilla.org/2026/05/behind-the-scenes-hardening-firefox/" style="color: #843fa1;" target="_blank" rel="noopener">https://hacks.mozilla.org/2026/05/behind-the-scenes-hardening-firefox/</a></span><br /></span> <span>*²2026/2/24  CrowdStrike</span>社<span>2026</span>年版グローバル脅威レポート：<span>AI</span>によって加速する攻撃者と新たに形成される攻撃対象領域：<span style="color: #843fa1;"><a href="https://www.crowdstrike.com/ja-jp/press-releases/2026-crowdstrike-global-threat-report/" style="color: #843fa1;" target="_blank" rel="noopener">https://www.crowdstrike.com/ja-jp/press-releases/2026-crowdstrike-global-threat-report/</a><br /></span>*³<span>2026/4/15 NIST Updates NVD Operations to Address Record CVE Growth</span><strong>：</strong><span style="color: #843fa1;"><a href="https://www.nist.gov/news-events/news/2026/04/nist-updates-nvd-operations-address-record-cve-growth" style="color: #843fa1;" target="_blank" rel="noopener">https://www.nist.gov/news-events/news/2026/04/nist-updates-nvd-operations-address-record-cve-growth</a></span></p>
<style>
a {
    text-decoration: none;
    color: #464feb;
}
tr th, tr td {
    border: 1px solid #e6e6e6;
}
tr th {
    background-color: #f5f5f5;
}
</style>
<div>Wizについて詳しく知りたい方は、以下をご覧ください。<br /><br /></div>
<div><hr /></div>
<h3>関連ソリューション</h3>
<p><strong>Wiz </strong><strong>～<span>1</span>つのプラットフォームでクラウド環境を包括的に保護する<span>CNAPP</span>～<br /></strong><strong></strong>◇Wiz製品紹介資料はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-WIZ-flier.html" target="_blank" rel="noopener"><img alt="資料DLはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/85eff4f181559096b1d789119917d55bde5efc18-thumb-450xauto-15874.png" width="450" height="45" class="mt-image-none" /></a><br />◇15分で知る！Wiz製品紹介動画はこちら<br /><a href="https://players.brightcove.net/6057277680001/nXfugTycA_default/index.html?videoId=6373036423112" target="_blank" rel="noopener"><img alt="動画視聴申込はこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/bec44f6792b57eeb1424d42f29dd86fbbc882677-thumb-450xauto-15876.png" width="450" height="45" class="mt-image-none" /></a><br /><span>◇Wiz製品のお問い合わせはこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DRG.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>]]>
    
  </content>
</entry>

<entry>
  <title>EUサイバーレジリエンス法（CRA）とは？製造業が今取り組むべき対応策を解説</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/securityservice/CRA.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2970</id>
  <published>2026-07-15T12:00:00Z</published>
  <updated>2026-07-15T11:56:41Z</updated>
  <summary>EUサイバーレジリエンス法（CRA）は、DX・IoT活用が進む製造業に対しサイバー耐性と事業継続性の強化を求める欧州の新規制です。本記事は、CRAの概要と製造業が取るべき対応策から具体的な取り組みポイントまで、マクニカのコンサル知見に基づき解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="CPS(IoT/OT)セキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  <category term="セキュリティサービス" scheme="http://www.sixapart
/ns/types#category" />
  <category term="内部不正&amp;ガバナンス" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p><span>EU</span>サイバーレジリエンス法（以下、<span>CRA</span>）は、<span>DX</span>や<span>IoT</span>活用が広がる現代の製造業に対し、サイバー攻撃耐性や事業継続性を強化するための新たな法規制です。欧州で製品やサービスを提供する企業にとって、<span>CRA</span>の適用と対応は今後のビジネス戦略上、避けて通れない課題となっています。本記事では、<span>CRA</span>の概要から製造業が求められる対応策、具体的な取り組みポイントまで、マクニカのセキュリティコンサルティングの現場で培われた知見に沿って詳しく解説します。</p>
<h2>導入文</h2>
<p><span>DX</span>や<span>IoT</span>の普及により、製造業は単なる「モノ売り」から、クラウドサービスやデータ流通を含めた「コト売り」へとシフトしています。こうしたビジネス変革に伴い、セキュリティリスクが増大し、新たな規制対応が不可欠です。欧州連合が制定したサイバーレジリエンス法（<span>CRA</span>）は、製品・サービスの安全な流通と継続的な事業運営を支える重要な枠組みであり、グローバル展開を目指す日本の製造業にも大きな影響を及ぼしています。ここでは<span>CRA</span>の全体像と、実務的な対応ポイントを体系的に整理します。</p>
<h3>目次</h3>
<ul>
<li>CRA対応が求められる背景<br />
<ul>
<li>製造業の内部環境と外部環境の変化</li>
<li>各国・地域のセキュリティ規制強化</li>
</ul>
</li>
<li>CRAの制度概要と要求事項<br />
<ul>
<li>CRAの全体構成と対象範囲</li>
<li>適用クラスと製造業者の義務</li>
<li>CRA各条文の適用時期</li>
<li>製品ライフサイクルごとに求められるCRA対応</li>
<li>社内体制の整備と方針策定</li>
<li>CRA対応の進め方と実務ポイント</li>
</ul>
</li>
<li>最後に</li>
</ul>
<h2>CRA対応が求められる背景</h2>
<h3>製造業の内部環境と外部環境の変化</h3>
<p>近年の製造業では、<span>IoT</span>やクラウド活用が主流化し、従来の物理的機器やシステム提供だけでなく、アプリケーションやデータベースを使ったサービス提供が広がっています。これにより、自社製品のみにとどまらず、サービス運用や顧客データなど、守るべき情報とリスクの範囲が拡大しています。事業継続には以下3つのセキュリティが不可欠です。</p>
<ul>
<li>情報セキュリティ：社内システムや機密情報、個人情報の保護、サイバー攻撃対策</li>
<li>製品セキュリティ：販売・提供する自社製品や関連サービス、顧客情報の保護、品質不良・データ漏洩への対応</li>
<li>工場セキュリティ：制御システム、製造現場の安全、工場ラインの停止・ウイルス感染回避など</li>
</ul>
<p>いずれの領域でも、社内体制やガバナンスの再構築が問われています。</p>
<p><img alt="EUサイバーレジリエンス法（CRA）とは？製造業が今取り組むべき対応策を解説.png" src="https://mnb.macnica.co.jp/upload/3251cdce1a930cea0f7ebb31259fb598038b3d23.png" width="900" height="506" class="mt-image-none" /></p>
<h3>各国・地域のセキュリティ規制強化</h3>
<p>アメリカの<span>IoT</span>規制や州法、欧州の<span>NIS2</span>指令に加え、<span>CRA</span>は明確な技術要件や報告義務を製造業に課す新しい法制です。特に欧州市場に製品を展開する場合、これら複数の規制を同時に見据えた対応が必要となります。</p>
<h2>CRAの制度概要と要求事項</h2>
<h3>CRAの全体構成と対象範囲</h3>
<p><span>CRA</span>は本編と付属書で構成され、サイバー攻撃からの防御・事業継続を目的とする各種セキュリティ要求を具体的に規定しています。本編にはリスク管理、脆弱性評価、インシデント対応、従業員教育、そして継続的な改善が記載され、付属書には技術ガイドラインやリスク評価手法などが記載されています。</p>
<p><img alt="EUサイバーレジリエンス法（CRA）とは？製造業が今取り組むべき対応策を解説２.png" src="https://mnb.macnica.co.jp/upload/74b60f6b89004619497e17660165717ec7315ee8.png" width="900" height="506" class="mt-image-none" /></p>
<p><span>CRA</span>は「デジタル要素を有する製品（ハード・ソフトウェア・遠隔データ処理）」が対象です。ネットワークやデバイスへの直接・間接的なデータ接続がなされる、市場流通している製品が幅広く対象となります。</p>
<p><span>NIS2</span>指令は欧州拠点のネットワークや情報システムを規定し、<span>CRA</span>は製品自体に適用される点も整理が必要です。</p>
<h3>適用クラスと製造業者の義務</h3>
<p><span>CRA</span>では、まず欧州向け出荷製品を棚卸し、「重要デジタル製品」か否か、クラス（<span>I</span>・<span>II</span>・<span>Critical</span>）を精査します。クラスによって報告義務や適合性評価方法が変わります。</p>
<ul>
<li>セキュリティ要件への準拠</li>
<li>脆弱性やインシデント認知時の<span>ENISAなど</span>への報告（<span>24</span>時間以内など明確な期限あり）</li>
<li>クラス<span>I, II, Critical</span>の場合、第三者による適合性評価義務</li>
</ul>
<h3>CRA各条文の適用時期</h3>
<ul>
<li>第<span>13</span>条（製造者の義務）は<span>2027</span>年<span>12</span>月<span>11</span>日以降、上市される製品から適用</li>
<li>第<span>14</span>条（脆弱性・インシデント報告）は<span>2026</span>年<span>9</span>月<span>11</span>日以降、上市済みの全製品に適用</li>
</ul>
<p>第<span>13</span>条については、製品のセキュリティ面に影響を与えうる仕様変更があった場合、<span>2027</span>年<span>12</span>月<span>11</span>日以前に上市された製品にも対応義務が生じます。</p>
<h3>製品ライフサイクルごとに求められるCRA対応</h3>
<p><span>CRA</span>で求められる技術・運用・報告要件は、開発から上市後運用まで、製品の全段階に及びます。</p>
<h4>開発時のポイント</h4>
<ul>
<li>セキュリティ要件定義とアーキテクチャ設計</li>
<li>脅威分析とリスク評価（<span>STRIDE</span>等）</li>
<li>ベストプラクティスに沿ったセキュアプログラミング</li>
<li>脆弱性診断やペネトレーションテストの実施</li>
<li>部品調達時の<span>CRA</span>対応状況確認と<span>SBOM</span>（<span>Software Bill of Materials</span>）の管理</li>
</ul>
<p><img alt="EUサイバーレジリエンス法（CRA）とは？製造業が今取り組むべき対応策を解説３.png" src="https://mnb.macnica.co.jp/upload/24be59e2e27e0e8da51b88b59e68a0b14dee07f7.png" width="900" height="506" class="mt-image-none" /></p>
<p>上位製品だけでなく、下位コンポーネントまで依存関係や脆弱性を明確化し、管理コスト低減・透明性向上を図る仕組みです。セキュリティ強化に不可欠な取り組みです。</p>
<h4>上市時・運用時のポイント</h4>
<ul>
<li><span>CE</span>認証取得（技術文書、脆弱性対応プロセス説明、リスク評価、サポート期間根拠、<span>SBOM</span>等の提出）</li>
<li>ユーザーへの製品情報・セキュリティ特性の明示</li>
<li>上市後の脆弱性監視と<span>ENISA</span>等への適時報告（<span>24</span>・<span>72</span>時間、<span>14</span>日・<span>1</span>ヶ月以内等）</li>
<li>継続的なリスク評価とセキュリティ更新情報提供</li>
</ul>
<h3><strong>社内体制の整備と方針策定</strong></h3>
<p><span>CRA</span>対応には、技術だけでなく組織体制（<span>People</span>）、業務プロセス標準化（<span>Process</span>）、技術基盤（<span>System</span>）の三位一体の取り組みが重要です。</p>
<ul>
<li><span>People</span>：開発・運用部門連携による品質確保、ガバナンス体制の強化など</li>
<li><span>Process</span>：社内規定・標準プロセスの整備、社内教育など</li>
<li>System：脆弱性管理とインシデント対応など</li>
</ul>
<p>CRA対応活動は、既存のセキュリティ標準や管理基準だけでなく、サプライチェーン管理、データ保護基準等も含めて整理する必要があります。</p>
<h3>CRA対応の進め方と実務ポイント</h3>
<p><span>CRA</span>の施行・適用は段階的に進みますが、日系メーカーが欧州市場に対応するために「現状棚卸<span>→</span>製品分類<span>→</span>技術・運用要件の充足<span>→</span>報告体制確立」という流れで進める必要があります。</p>
<p>セキュア開発プロセスを全社標準とし、部品・サービスごとに<span>CRA</span>適合性の確認、<span>CE</span>認証や<span>SBOM</span>整備、社内規定の標準化、脆弱性監視体制の充実をひとつひとつ積み上げていくことが重要です。組織体制と人材育成も不可欠であり、単発の技術対策だけでは不十分です。</p>
<h2>最後に</h2>
<p><span>CRA</span>への対応は、欧州市場進出やグローバル展開を見据える現代の製造業にとって、事業成長の基盤であり必須条件となっています。セキュリティ対策の技術的な深度や実務レベルの方針整備は、一朝一夕でできるものではありません。しかし、組織全体での意識統一と着実なプロセス整備により、世界水準の製品・サービス運用体制が実現できます。</p>
<p>マクニカでは、<span>CRA</span>対応に必要なコンサルティングから実務支援、ソリューション提供まで一貫してサポートしています。製品棚卸や報告体制の整備はもちろん、組織・プロセス・システムの一体構築をご検討の方は、ぜひご相談ください。</p>
<hr />
<p>本記事の詳細は、無料動画ポータル「<span>Macnica Security&amp; DX Stream</span>」で公開中！<span> <br />1</span>度の登録で<span>100</span>セッション以上が見放題！今すぐ動画視聴申し込みする<span>↓ <br /></span><span><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508CRA&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="EUサイバーレジリエンス法（CRA）とは？製造業が今取り組むべき対応策を解説 (3).jpg" src="https://mnb.macnica.co.jp/assets_c/2026/03/ebf5889e2b154b12fe9130afbb9db952fb3c9f92-thumb-850xauto-15568.jpg" width="850" height="478" class="mt-image-none" /></a></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"></a><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>正しいSBOMを作るには？基本から応用までを解説</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/cpsiotot/SBOM.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2969</id>
  <published>2026-07-15T12:00:00Z</published>
  <updated>2026-07-15T11:50:49Z</updated>
  <summary>IoT、医療、自動車分野などでは、法令や規制で SBOMの作成・管理が求められるようになりました。本記事では、技術者視点で、SBOMの必要性や注意点、ツール選定で考慮すべきポイントなど、基本から応用まで実践的に解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="CPS(IoT/OT)セキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>近年、製品やサービスのセキュリティに対する社会的な要求が高まっています。特に<span>IoT</span>、医療、自動車分野などでは、法令や規制<span>を背景に、</span><span>SBOM</span>（<span>Software Bill of Materials</span>：ソフトウェア部品表）の作成・管理が求められるようになりました。</p>
<p>本記事では、<span>技術者の視点から、</span>「なぜ<span>SBOM</span>を作成する必要があるのか」「作成時にどのような注意点があるのか」「ツール選定で考慮すべきポイント」について、実践的に解説していきます。自社で<span>SBOM</span>を正しく運用するために、基本から応用まで整理していきます。</p>
<h3>目次</h3>
<ul>
<li>SBOMを作成する理由<br />
<ul>
<li>法令・規制への対応</li>
<li>脆弱性管理・製品品質向上</li>
</ul>
</li>
<li>SBOM作成時の注意ポイント
<ul>
<li>作成側・受領側の合意形成</li>
<li>主流フォーマットと最小要素</li>
<li>記載項目のミス・抜け漏れ対策</li>
</ul>
</li>
<li>SBOM作成観点でのツール選定ポイント
<ul>
<li>ツールが必要な理由</li>
<li>選定時に確認すべき機能</li>
</ul>
</li>
</ul>
<h2>SBOMを作成する理由</h2>
<h3>法令・規制への対応</h3>
<p><span>SBOM</span>の作成が求められる背景として、国内外の厳格なセキュリティ<span>関連の</span>法令・規制が徐々に増えています。日本国内では<span>IoT</span>製品向けに「セキュリティ適合性評価制度（<!--StartFragment --><span class="cf0">JC-STAR</span><!--EndFragment -->）」、医療分野では「薬機法」の改正で<span>SBOM</span>の整備が必須項目となっています。海外では、アメリカの大統領令（<span>EO 14028</span>）、<span>EU</span>サイバーレジリエンス法（<span>CRA</span>）、自動車業界の<span>UN R155／UN R156</span>など、多様な分野で<span>SBOM</span>の作成・提出が企業に義務付けられています。</p>
<p><img alt="正しいSBOMを作るには？~Deep Dive into SBOM~.png" src="https://mnb.macnica.co.jp/upload/433335fb32651d501596624092f0e146117a82ed.png" width="900" height="506" class="mt-image-none" /></p>
<p><span>CRA</span>では、罰金が最大<span>1,500</span>万ユーロ、または前年度全世界売上の<span>2.5</span>%まで課せられる可能性があります。これらの法令・規制は今後さらに拡大・厳格化していく見込みです。</p>
<h3>脆弱性管理・製品品質向上</h3>
<p>法令対応だけでなく、<span>SBOM</span>が現場で活用される主なユースケースも重要です。<span>SBOM</span>によって出荷後の製品の脆弱性判定が容易になり、ユーザーからの問い合わせ対応や開発部門との連携がスムーズになります。また、新たな脆弱性情報が公開された際にも<span>SBOM</span>と照合して自社製品への影響を効率的に確認できます。</p>
<p><img alt="正しいSBOMを作るには？~Deep Dive into SBOM~２.png" src="https://mnb.macnica.co.jp/upload/6c6578f384b2797c49c8dd8bbaefae399f1a5278.png" width="900" height="506" class="mt-image-none" /></p>
<p>理想的には、サプライチェーン全体の関係者がそれぞれの責任範囲で<span>SBOM</span>を作成し、<span>最終製品の透明性と脆弱性管理力を高めていくことが重要です。</span></p>
<h2>SBOM作成時の注意ポイント</h2>
<h3>作成側・受領側の合意形成</h3>
<p><span>SBOM</span>作成の際は、作成者（製造業やベンダー）と受領者（利用者やエンドユーザー）で記載内容やフォーマットについて事前に合意しておくことが重要です。例えば、「<span>SPDX</span>」「<span>CycloneDX</span>」といったフォーマットの選定や、記載すべきデータフィールド、品質管理や提出・更新方法などを明確にしておくことで、運用時のトラブルを防げます。</p>
<h3>主流フォーマットと最小要素</h3>
<p>現在主流となっている<span>SBOM</span>フォーマットは<span>SPDX</span>と<span>CycloneDX</span>で、<span>SPDX</span>は特にライセンスとコンプライアンス管理に強みがあり、<span>CycloneDX</span>はセキュリティに重点を置いています。</p>
<p>また、<span>SBOM</span>作成時は、<span>NTIA</span>が定義する「<span>SBOM</span>最小要素」にも注意しましょう。データフィールドとして、サプライヤー名、コンポーネント名、コンポーネントバージョン、<!--StartFragment --><span class="cf0">その他の一意な識別子</span><!--EndFragment -->、依存関係、SBOMの作成者、タイムスタンプの<span>7</span>項目<span>が挙げられます。手作業でSPDXを構築する場合も、この7項目は必ず記載しましょう。</span></p>
<p><img alt="正しいSBOMを作るには？~Deep Dive into SBOM~３.png" src="https://mnb.macnica.co.jp/upload/05ff02e3e57466b34ef65e599097a85baba50b9d.png" width="900" height="506" class="mt-image-none" /></p>
<h3>記載項目のミス・抜け漏れ対策</h3>
<h4>タイムスタンプ・作成者の書き方</h4>
<p>タイムスタンプは必ず<span>UTC</span>形式で「<span>YYYY-MM-DDThh:mm:ssZ</span>」と記載し、<span>SBOM</span>作成者は組織名、担当者名、ツール名のいずれかを明記します。</p>
<h4>識別子（CPE、PURL）の表記ゆれ・複数存在の問題</h4>
<p>脆弱性管理やコンポーネント特定に用いる識別子（<span>CPE</span>、<span>PURL</span>）は、開発会社の買収やブランド変更などにより表記ゆれや複数割り当てが生じることがあります。例えば「<span>ThreadX</span>」は<span>Microsoft</span>や<span>Eclipse</span>への移管により複数の<span>CPE</span>が付与されており、情報収集時に抜け漏れのリスクが高まります。これらを正しく管理するには、複数識別子を重ねて収集・照合する運用が必要です。</p>
<h4>コンポーネント名・バージョン・サプライヤー名の表記ゆれ</h4>
<p>表記の統一も重要な注意点です。例えば「<span>OpenWrt</span>」と「<span>openwrt</span>」、「<span>18.06.2</span>」と「<span>18.6.2</span>」など、細かな違いがあると脆弱性情報の検索や管理業務<span>に支障が出ます。</span>組織内で書式ルールや管理指針を設定しておくとよいでしょう。</p>
<h4>依存関係の記述</h4>
<p><span>SBOM</span>ではコンポーネント間の依存関係（<span>relationship</span>）を正確に記載します。<span>SPDX</span>では「<span>DESCRIBES</span>」「<span>CONTAINS</span>」「<span>DEPENDS_ON</span>」「<span>DYNAMIC_LINK</span>」など多様な関係タイプを用いて構造を表現します。複雑なソフトウェア構成を持つ場合は特に注意が必要です。<span> </span></p>
<h2>SBOM作成観点でのツール選定ポイント</h2>
<h3>ツールが必要な理由</h3>
<p><span>IoT</span>機器や複雑な製品では、コンポーネント数が<span>100</span>以上になるのも珍しくありません。手作業での<span>SBOM</span>作成は人的ミスや工数過多につながりやすく、正確性・効率性を担保するためにも専用ツールの導入が推奨されます。ツールを活用しつつ、エンジニアが最終確認する運用が現実的です。</p>
<h3>選定時に確認すべき機能</h3>
<p>ツール選定時は、以下の観点で比較検討しましょう。</p>
<ul>
<li>解析能力：対応言語や検出力（誤検出・漏れの頻度も含む）</li>
<li>データ出力：<span>SPDX</span>や<span>CycloneDX</span>など、多様なフォーマットへの出力可否</li>
<li>チェック・精査機能：自動レビュー、品質管理機能</li>
<li><span>GUI</span>の有無：直感的な操作性</li>
<li>他ツール連携・自動化：<span>CI/CD</span>パイプラインとの連携、ソフトウェアライフサイクル全体の効率化</li>
<li>サポート体制：問い合わせ対応、<span>OSS</span>管理コンサルティング等</li>
</ul>
<p>適切なツール選定で、<span>SBOM</span>作成・運用の負担を最小化できます。</p>
<p><span>SBOM</span>作成は今や企業のセキュリティ・コンプライアンス対応の要となっています。小規模なプロジェクトなら手作業も可能ですが、正確性と効率化を求めるならツール活用が不可欠です。自社製品のセキュリティ品質向上のためにも、<span>SBOM</span>運用体制の整備を検討してみてください。</p>
<h3>関連ソリューション</h3>
<p>・<a href="https://www.macnica.co.jp/business/iot_security/manufacturers/blackduck/" style="color: #843fa1; text-decoration: underline;">Black Duck Software</a><br />・<span style="text-decoration: underline; color: #843fa1;"><a href="https://www.macnica.co.jp/business/security/manufacturers/leanseeks/" style="color: #843fa1; text-decoration: underline;">LeanSeeks</a></span></p>
<p>本記事の詳細は、無料動画ポータル「<span>Macnica Security&amp; DX Stream</span>」で公開中！<br />１度の登録で、<span>100</span>セッション以上が見放題！今すぐ動画視聴申し込みする<span>↓</span><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508SBOM&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="正しいSBOMを作るには？~Deep Dive into SBOM~.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/03/4ffb4ccdb102bfd970bc91c1b64840901d0aa4ae-thumb-650xauto-15560.jpg" width="650" height="366" class="mt-image-none" /></a></p>
<p><span>SBOM</span>管理や脆弱性管理に関するご相談は、マクニカまでお気軽にお問い合わせください。<br />自社の現場に合った運用支援やソリューション導入にも対応しています。<br />関連製品や最新情報も動画ポータル内で紹介していますので、ぜひ一度ご覧ください。<span></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>OTセキュリティを取り巻く環境変化と、その備え―法規制とフロンティアAIで変わる5つの防御課題―</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/cpsiotot/OTDefense3.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2989</id>
  <published>2026-07-14T04:00:00Z</published>
  <updated>2026-07-14T04:23:09Z</updated>
  <summary>動的サイバー防御をはじめとする法規制強化や、フロンティアAIの進展による攻撃の高度化・高速化により、OTセキュリティを取り巻く環境は大きく変化しています。本記事では、重要インフラや製造業が直面する「攻撃の識別」「アラート対応」「迅速な対処」「脆弱性管理」「ゼロデイ対策」の5つの課題を整理し、説明責任の実現とサイバー対処能力向上に向けた実践的な防御の考え方を解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="CPS(IoT/OT)セキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>サイバー対処能⼒強化法（所謂「能動的サイバー防御」）や、⾼圧ガス保安法などの法規制により、重要インフラや製造業においてもサイバーインシデント発生時の迅速な報告や原因究明が、これまで以上に求められるようになっています。<span><br />IT</span>環境では<span>EDR</span>や<span>SIEM</span>などのセキュリティ監視基盤の普及により、「サイバー攻撃によるものなのか」「どの端末が影響を受けたのか」といった情報を比較的把握・分析しやすい環境が整いつつあります。</p>
<p>一方、<span>OT</span>環境では<span>現場の</span><span>PC</span><span>に</span><span>EDR</span><span>を導入できないケースが多く</span>、設備停止や異常発生後も、それが機器故障なのか、設定ミスなのか、あるいはサイバー攻撃によるものなのかを、迅速に判断する手段がない組織も少なくありません。<br />その結果、法規制で求められる説明責任を十分に果たせないリスクが存在しています。</p>
<p>さらに、重要インフラや製造業をとりまく脅威も年々高度化しています。<span>LOTL</span>（<span>Living Off The Land</span>）やログ消去といった痕跡を残しにくい攻撃⼿法が一般化する中、最近ではフロンティア<span>AI</span>の登場によって、攻撃の自動化や効率化も進んでいます。これにより、攻撃者は従来よりも短時間で大量の攻撃を実行できるようになり、サイバー攻撃の「量」と「速度」が大きく変化し始めています。しかし、<span>IT</span>と<span>OT</span>では守る対象や運用制約が大きく異なるため、同じ考え方で対策することはできません。</p>
<p>本記事では、昨今の法規制強化と脅威環境の変化を踏まえながら、<span>OT</span>環境が直面する<span>5</span>つの防御課題を整理し、法規制で求められる「説明責任」と「サイバー対処能力の向上」を実現するための考え方と対策のポイントを解説します。</p>
<h3>目次</h3>
<ol>
<li>法規制とフロンティアAIがもたらす5つの変化</li>
<li>変化に対応するためのOT防御の考え方</li>
<li>まとめ：防御は準備で決まる</li>
</ol>
<h2>1.法規制とフロンティアAIがもたらす5つの変化</h2>
<p>前述の通り、<span>OT</span>セキュリティを取り巻く環境は、法規制の強化とフロンティア<span>AI</span>の進展によって大きく変化しています。特に<span>OT</span>環境では、インシデント発生時の説明責任への対応に加え、攻撃の量や速度の変化を前提とした防御が求められるようになりました。その変化を整理すると、主に以下の<span>5</span>つの課題に集約できます。</p>
<p><a href="https://mnb.macnica.co.jp/upload/81917b632b7defab95347c1f5d35f5254f316ec6.png"><img alt="OTセキュリティを取り巻く環境変化と、その備え―法規制とフロンティアAIで変わる5つの防御課題―.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/81917b632b7defab95347c1f5d35f5254f316ec6-thumb-850xauto-15907.png" width="850" height="566" class="mt-image-none" /></a></p>
<p>これらは個別の問題に見えますが、いずれも「攻撃を見つける」「正しく判断する」「迅速に対処する」という<span>OT</span>セキュリティの基本プロセスの課題として整理できます。次章では、それぞれの課題に対して、<span>OT</span>環境ではどのような防御の考え方が求められるのか、以下の<span>5</span>つに分けて解説します。</p>
<p>①サイバー攻撃をどう識別・特定するか<br />②急増するアラートにどう対応するか<br />③判断と対処をどう迅速化するか<br />④増え続ける脆弱性にどう優先順位を付けるか<br />⑤ゼロデイ攻撃にどう備えるか</p>
<h2>2.変化に対応するためのOT防御の考え方</h2>
<h3>①サイバー攻撃をどう識別・特定するか</h3>
<p>サイバーインシデント発生時の報告・情報共有を行うには、「インシデントの原因がサイバー攻撃かどうか」「攻撃状況や影響範囲はどこまでか」を客観的に説明できなければなりません。</p>
<p>OT環境では、現場の<span>PC</span>に<span>EDR</span>を導入できないケースが多く、産業制御機器に至っては攻撃検知ツールが何も入っていません。<span>LOTL</span>を駆使しファイアウォールを通り抜けて侵入してくる現代的な攻撃に気付く方法がないのです。更に、攻撃者は操作ログを消去するため、後から調査することも困難です。このため、事故が起きて初めて問題に気付き、調査してもサイバー攻撃か設備故障かを判断できない、侵害状況が判らないというのが現実です。</p>
<p>このように、<span>IT環境</span>で行えたことが<span>OT</span>環境では行えず、法規制が求める報告要請に応えることが困難な状況にあります。</p>
<p>そこで<span>OT</span>環境では、<span>EDR</span>に代わる有効な手段としてネットワーク検知（ネットワーク型<span>IDS</span>）の採用が進んでいます。中でも、サイバー攻撃の検知・識別・特定機能、侵害調査機能が役に立ちます。<span>OT</span>環境で従来から行われてきた「異常検知」と、法規制に応えるための「攻撃検知」は同じではありません。異常を検知できても、それが設備故障や設定ミスによるものなのか、サイバー攻撃によるものなのかを識別できなければ、説明責任を果たすことはできません。そのため<span>MITRE ATT&amp;CK ICS</span>や脅威インテリジェンスを活用した、説明性の高い「攻撃検知・攻撃識別」が行えることが重要です。また、ログ消去に対抗するには、ネットワーク挙動の記録と、その記録に基づくフォレンジックが必要であり、これも説明責任の観点からネットワーク型<span>IDS</span>に欲しい機能です。</p>
<p><a href="https://mnb.macnica.co.jp/upload/4163b76114dc119d1376c5be9476f9ccd3af29e3.png"><img alt="OTセキュリティを取り巻く環境変化と、その備え―法規制とフロンティアAIで変わる5つの防御課題―2.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/4163b76114dc119d1376c5be9476f9ccd3af29e3-thumb-850xauto-15909.png" width="850" height="475" class="mt-image-none" /></a></p>
<h3>②急増するアラートにどう対応するか</h3>
<p>IT・<span>OT</span>を問わず、今後は<span>AI</span>を利用した攻撃の自動化によって、攻撃試⾏回数の増加や、比較的単純な攻撃の大量実行が増えると考えられています。これにより、「セキュリティアラートの爆発的な増加」や「本当に対応すべき事象が埋もれる」「すべてのアラートを人手で精査することの限界」などの課題が出てきます。</p>
<p>OT環境では、侵害対象が<span>Windows PC</span>やサーバだけでなく、<span>PLC</span>、<span>HMI</span>、エンジニアリング端末、センサー、制御ネットワーク機器など多様であり、<span>1</span>件のアラートを調査する負荷が非常に高い特徴があります。このため、過検知ノイズを含む大量のアラートを人手で処理することは、今後現実的ではなくなります。</p>
<p>そのため、<strong>「何を優先的に対応すべきかを判断できること」が重要</strong>です。すなわち、<span>IDS</span>の能力は、攻撃検知機能単体の優劣ではなく、大量の検知の中から、<strong>本当に危険なものを瞬時に判別する「トリアージ」の仕組み</strong>まで含めた全体の能力が大事です。こうした準備により、セキュリティチームは、大量のアラートから自動的に仕分けられた「攻撃性が高いアラート」を優先してハンドリングできるようになり、防御が可能になります。</p>
<h3>③判断と対処をどう迅速化するか</h3>
<p>OT環境では、攻撃を検知しても直ちに設備を停止したりネットワークを遮断できるとは限りません。計画にない<span>OT</span>設備の停止は、大規模な停電、交通障害、サプライチェーン全体の停止や、環境・人命を危険にさらすこともあるため、<span>IT</span>環境以上に慎重な判断が求められます。</p>
<p>一方で、フロンティア<span>AI</span>の悪用によって攻撃者側の行動速度はさらに向上すると考えられています。侵入後の情報収集や横展開、攻撃準備が短時間で進むようになれば、従来のように「検知・調査・判断・対処」を順番に進めているだけでは対応が間に合わなくなる可能性があります。</p>
<p>そのために重要になるのが、インシデント対応の標準化です。調査手順や判断基準をプレイブックとして整備し、誰が対応しても一定の品質と速度で対応できる状態を目指します。また、対応担当者の経験や勘に依存せず、調査手順やエスカレーションルールを明確化することで、属人化による遅延を防ぐことができます。</p>
<p>またプレイブックでは手順の出口も大切です。<span>OT</span>では操業判断をともなう事業レベルの意思決定につながるため、攻撃や被害の是正手段は何があるか、どんな情報を共有すべきか、など業務レベル・事業レベルのインシデント対応計画と接続できるよう準備します。</p>
<p>さらに今後は、防御側にとっても<span>AI</span>による調査や判断の⾼速化・効率化が武器になると考えられます。</p>
<p>このように、攻撃の高速化に対抗するには、<strong>検知能力だけでなく、調査・判断・対処そのものを高速化する仕組み作り</strong>が有効です。</p>
<h3>④増え続ける脆弱性にどう優先順位を付けるか</h3>
<p>フロンティア<span>AI</span>により脆弱性の発見が加速し、企業が向き合う公開脆弱性の数は増加していくと考えられます。しかし、<span>OT</span>環境では<span>IT</span>環境のように「脆弱性が見つかったらすぐにパッチを適用する」という対策が必ずしも実現できません。</p>
<p>製造設備や制御システムは<span>24</span>時間稼働していることも多く、稼働中のパッチ適用や、パッチ適用のためのシステム停止は困難です。またパッチ適用前に設備に対する影響を十分に検証する必要があり、「脆弱性が見つかったらすぐに修正」は本質的に無理なのです。</p>
<p>さらに<span>IT</span>と比べて<span>OT</span>資産は以下のように多種多様であり、脆弱性の数の増加は容易に「対応不可能」な状況をもたらします。</p>
<table style="width: 60.8036%;">
<tbody>
<tr>
<td width="566" style="width: 100%; border-style: ridge;">
<p>【<span>OT</span>環境で脆弱性をもたらす資産】<br />・生産管理システム（<span>MES</span>）・産業制御システム（<span>SCADA</span>）・計測機器<br />・エンジニアリングワークステーション・PLC・HMI・ロボット用PC<br />・IoT機器・自動搬送車（AGV）・産業用ネットワークスイッチ<br />・その他<span>OT</span>環境に設置されたネットワーク機器／<span>Windows PC</span>／タブレット<span>   </span>など</p>
</td>
</tr>
</tbody>
</table>
<p><br />これを克服する有効なアプローチは、<strong>自社にとって本当にリスクの高い脆弱性を見極めて対応する「リスクベース脆弱性対策」</strong>です。これは<span>SANS</span>の<span> ICS Five Critical Controls</span>（<span>*0</span>）でも提唱されており、脆弱性の特性を上手く利用した効果的な対策方法です。</p>
<p>脆弱性は、発見された後にエクスプロイト開発が行われ、攻撃者が利用可能な状態となることでリスクが高まります。しかし実際に攻撃に使えるよう「武器化」される脆弱性は全体のほんの⼀部に限られています。</p>
<p>例えば、<span>KEV</span>（<span>Known Exploited Vulnerabilities</span>）に登録されている脆弱性は<span>2025</span>年<span>9</span>⽉<span>10</span>⽇時点で<span>1,414</span>件です<span>(*1)</span>。また、<span>OT</span>環境を保有する組織にとって「今すぐ対処すべき脆弱性」は公開脆弱性の約<span>2</span>％と、ごく一部であるという調査結果もあります（<span>*2</span>）。</p>
<p><a href="https://mnb.macnica.co.jp/upload/4de231cdef73ec88a08fc3bb46d3a4bbf0e153ff.png"><img alt="OTセキュリティを取り巻く環境変化と、その備え―法規制とフロンティアAIで変わる5つの防御課題―3.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/4de231cdef73ec88a08fc3bb46d3a4bbf0e153ff-thumb-850xauto-15911.png" width="850" height="243" class="mt-image-none" /></a></p>
<p>そこで重要なのは、公開された脆弱性を一律に対応するのではなく、実際に攻撃へ悪用可能な、リスクをもたらす脆弱性を優先対策することです。</p>
<p>脆弱性のスコア<span>CVSS</span>（<span>Common Vulnerability Scoring System</span>：共通脆弱性評価システム）は、脆弱性の悪用と相関がありません。このため<span>CVSS</span>スコアに基づいて対策対象を決めた場合は攻撃の穴が残ります。「攻撃に悪用されている」「攻撃に悪用できる状態にある」という情報に基づくリスク対策が欠かせません。（<span>*3</span>）</p>
<p>常に脆弱性の悪用に関する最新情報を入手し、悪用手法（エクスプロイト）から逆算した、悪用させないための「パッチ以外の対策」を積極的に投入します。そして現時点で悪用方法がない脆弱性は対策を保留し、その分の人員稼働は更なるリスク削減につながる別の対策に振り向けます。</p>
<h3>⑤ゼロデイ攻撃にどう備えるか</h3>
<p>フロンティア<span>AI</span>によって懸念されるもう一つの課題が、ゼロデイ攻撃リスクの増加です。ゼロデイ攻撃とは、脆弱性が一般公開される前に攻撃者によって悪用される攻撃を指します。</p>
<p>従来、ゼロデイ攻撃を実行するためには、高度な解析技術や研究能力が必要でした。しかし今後は、フロンティア<span>AI</span>が脆弱性の探索とエクスプロイト開発を高速に行うことで、攻撃者が未知の脆弱性を発見し、その悪用手段を獲得する可能性が高くなります。</p>
<p>有効な対策手段は、<strong>「ゼロデイ攻撃を検知できる状態を作ること」</strong>です。<span>OT</span>環境では従来から、設定変更や通信内容の変化、制御ロジックの異常などを監視するベースラインコントロールやアノマリー検知が採用されてきました。これらはゼロデイ攻撃を発見する手段としても有効です。ただし、検知できても大量のアラートに埋もれてしまっては意味がありません。一方、キルチェーンの最初から最後まで全てをゼロデイ攻撃で埋め尽くすような攻撃はなく、既知の攻撃手法や攻撃ツールと組み合わされます。すなわち、アノマリー検知情報を攻撃検知や脅威インテリジェンスと組み合わせ、本当に危険な兆候を識別できるように準備し、これを前述の①②③の要素として構築します。</p>
<h2>3.まとめ：防御は準備で決まる</h2>
<p>法規制とフロンティア<span>AI</span>に対抗する<span>OT</span>防御のポイントは以下の通りです：</p>
<ul>
<li>説明責任：　<span>EDR</span>に代わる「攻撃検知・攻撃識別・侵害調査」基盤の構築</li>
<li>アラート急増対応：　脅威情報に基づく「自動トリアージ」の準備</li>
<li>判断と対処の迅速化：　属人的対応ではなく「プレイブック」の準備</li>
<li>脆弱性急増：　攻撃リスクに基づく「リスクベース対応」の仕組み化</li>
<li>ゼロデイ：　アノマリーと攻撃検知を組み合わせた「検知と対応」の構築</li>
</ul>
<p>これらは、過去２回のブログで解説した「３つのセキュリティコントロール」として実装できます。</p>
<table style="border-collapse: collapse; border-style: ridge; width: 61.6964%;">
<tbody>
<tr>
<td width="189" style="width: 35.6522%; border-style: ridge; text-align: center; vertical-align: middle;">
<p>予防的<br />（<span>Preventive Control</span>）</p>
</td>
<td width="189" style="width: 34.0611%; border-style: ridge; text-align: center; vertical-align: middle;">
<p>検知的<br />（<span>Detective Control</span>）</p>
</td>
<td width="189" style="width: 30.2867%; border-style: ridge; text-align: center; vertical-align: middle;">
<p>是正的<br />（<span>Corrective Control</span>）</p>
</td>
</tr>
</tbody>
</table>
<p>重要なのは、新しい脅威やテクノロジーが登場するたびに個別最適な対策を積み上げることではありません。インシデント発生時に「何を検知し、どのように判断し、どう対処するか」をあらかじめ設計し、その中に必要なコントロールやテクノロジーを組み込んでいくことです。</p>
<p>ツールは「どう使うか」で決まります。つまり、どう防御するか、そのための設計こそがカギなのです。法規制とフロンティア<span>AI</span>は、そのための考慮すべき前提条件と言えます。<br />対策ツール選びや対応体制作りにお悩みの際は、ぜひ弊社にご相談ください。</p>
<p>◇過去２回のブログはこちら<br />・第<span>1</span>弾：<span><span style="text-decoration: underline;"><span style="color: #843fa1; text-decoration: underline;"><a href="https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense.html</a></span></span><br /></span>・第<span>2</span>弾：<span style="text-decoration: underline;"><span style="color: #843fa1; text-decoration: underline;"><a href="https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense2.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense2.html</a></span></span></p>
<p>出典<br />*0 The Five ICS Cybersecurity Critical Controls<br />URL (<span style="text-decoration: underline; color: #843fa1;"><a href="https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">https://www.sans.org/white-papers/five-ics-cybersecurity-critical-controls</a></span>)<br />*1 Detailed Analysis of Recent Trends in Known Exploited Vulnerabilities, <br />URL (<span style="text-decoration: underline;"><a href="https://medium.com/s2wblog/detailed-analysis-of-recent-trends-in-known-exploited-vulnerabilities-c81678a47f39" target="_blank" rel="noopener"><span style="color: #843fa1; text-decoration: underline;">https://medium.com/s2wblog/detailed-analysis-of-recent-trends-in-known-exploited-vulnerabilities-c81678a47f39</span></a></span>)<br />*2 2026 OT Cybersecurity Year in Review, Dragos, <br />URL (<span style="text-decoration: underline;"><a href="https://www.dragos.com/ot-cybersecurity-year-in-review" target="_blank" rel="noopener"><span style="color: #843fa1; text-decoration: underline;">https://www.dragos.com/ot-cybersecurity-year-in-review</span></a></span>)<br />*3 OTセキュリティ脆弱性対策の核心 ～頓挫する理由と成功する手法～<strong><span><br /></span></strong>URL (<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/08/cpsiotot/vulnerability.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">https://mnb.macnica.co.jp/2025/08/cpsiotot/vulnerability.html</a></span>)</p>
<h3>関連ソリューション</h3>
<p><strong><span>Dragos　</span>～世界最高峰の脅威インテリジェンス活用型<span>OT</span>セキュリティ～<br /></strong>◇Dragos製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DRG.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><br /><span>◇Dragos製品のお問い合わせはこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DRG.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><strong>DeviceTotal</strong><strong>　～<span>OT/IoT/</span>ネットワーク機器向け脆弱性管理プラットフォーム～<br /></strong>◇<span>DeviceTotal</span>製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><span><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener"></a><br /></span><span></span><span></span>◇<span>DeviceTotal</span>製品のお問い合わせはこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DTL.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a><span></span><span></span></p>
<p>◇最前線から読み解くOT脅威動向と防御戦略2025<strong><br /><span>動画の視聴はこちら↓<br /><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508OTsectrend&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="最前線から読み解くOT脅威動向と防御戦略2025.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/07/1aec4732a71f90d2d42aabac2db465b099a07c2d-thumb-650xauto-15839.jpg" width="650" height="366" class="mt-image-none" /></a><br /></span></strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2511OTransom&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"></a></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>]]>
    
  </content>
</entry>

<entry>
  <title>昨年度のセキュリティ対策、何をした！？【名古屋コミュニティ（Ikomai）Meetup Vol.3 活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/07/community/Ikomaivol3.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2986</id>
  <published>2026-07-06T04:30:51Z</published>
  <updated>2026-07-06T05:40:58Z</updated>
  <summary>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「東海地域セキュリティコミュニティ（通称：Ikomai）」を運営しています。2026年5月に開催したMeetup Vol.3では、「昨年度のセキュリティ対策、何をした！？」をテーマに、各社の製品のセキュリティへの取り組みや、課題についてディスカッションしました。当日の様子をお届けします。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>こんにちは！マクニカ　コミュニティマネージャーの髙橋です！<span> <br /></span>マクニカでは、サイバーセキュリティをテーマに、立場や役割の異なる人たちが集い、リアルな知見を持ち寄りながら学び合うコミュニティ活動を行っています。</p>
<p>東海地域で展開する<span>Ikomai</span>では、『止めたらあかん責任がある。モノづくりの東海から、いこまい、セキュリティ。』をスローガンに掲げ、セキュリティを担う皆さんと一緒に活動しています。サプライチェーンの要である東海エリアだからこそ、一社の取り組みが地域全体の力になってほしいという想いを込めています。また、私たちが大切にしているのは、「本音」「考えの整理」「つながり」「実践」「自信を持つ」、という<span>5</span>つのキーワードです。</p>
<p>これらのスローガンや大切にしていることを、多くの皆さんにも体感いただき、皆さんにとってのコミュニティの場を一緒に作っていければと思っています。</p>
<p><a href="https://mnb.macnica.co.jp/upload/fdf412d9eaa686e3e87cae344cb0cd7edd7011d7.png"><img alt="昨年度のセキュリティ対策.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/fdf412d9eaa686e3e87cae344cb0cd7edd7011d7-thumb-850xauto-15843.png" width="850" height="478" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a><br /><a href="https://mnb.macnica.co.jp/upload/6ebe5ca31d54f20d54c676ef81b537a62a1989b9.png"><img alt="昨年度のセキュリティ対策2.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/6ebe5ca31d54f20d54c676ef81b537a62a1989b9-thumb-850xauto-15847.png" width="850" height="236" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<p><span>2026</span>年<span>5</span>月<span>29</span>日（金）に開催した、<span>Ikomai Meetup Vol.3</span>では、<strong><u>「昨年度のセキュリティ対策、何をした！？」</u></strong>をテーマに、各社が昨年度に実施した取り組みの<span>"</span>振り返り<span>"</span>にフォーカスし、それぞれの「リアル」を語り合う時間となりました。このブログを通して、当日の熱量を少しでも感じていただけたら嬉しく思います！！</p>
<h3>目次</h3>
<ol>
<li><span> </span>なぜ「昨年度の振り返り」をテーマにしたのか？</li>
<li><span> </span>当日の様子とライトニングトーク</li>
<li><span> </span>各社の取り組みから見えた、<span>3</span>つの視点</li>
<li><span> </span>グループディスカッション</li>
<li><span> Vol.3</span>の新たな試み</li>
<li><span> </span>おわりに</li>
</ol>
<h2>なぜ「昨年度の振り返り」をテーマにしたのか？</h2>
<p>セキュリティ対策は、限られた予算と時間の中で、意思決定の連続です。</p>
<p>「なぜその施策を選んだのか」「その投資は妥当だったのか」「やってみて、新たに見えたものは何か」など、そうした<span>"</span>判断の背景<span>"</span>と<span>"</span>実施後のリアル<span>"</span>は、普段なかなか他社と共有する機会がありません。成功事例として語られることはあっても、迷いや失敗、見送った判断まで含めて赤裸々に語られる場は、ほとんど存在しないのではないでしょうか。</p>
<p>だからこそ今回は、チャタムハウスルールのもと、オフレコ前提で「正解」ではなく「リアル」を持ち寄る場にしたいと、<span>リーダー企業と協議を行い、</span>テーマを設定しました。</p>
<p>各社の取り組みを評価したり、優劣をつけたりする場ではなく、それぞれの取り組みをもとに「自社ならどう判断するか」を考え、判断軸を持ち帰っていただく。迷いや試行錯誤も含めた共有を通じて、次の一手に自信を持てるように思いを込めています。<strong><span> </span></strong></p>
<h2>当日の様子とライトニングトーク</h2>
<p>冒頭のライトニングトークでは、初参加の方を中心に、複数名の方にご登壇いただきました。それぞれ異なるキャリアを歩みながらも、「事業を支えたい」「組織をより良くしたい」という想いを持ってセキュリティに向き合われている姿が印象的でした。バックグラウンドは様々でも、経営との向き合い方や、組織全体をどう巻き込むかといった共通の悩みが次々と語られ、初対面とは思えない一体感が生まれていました。</p>
<p>そして、セキュリティの話だけでなく、釣りや家庭菜園、スポーツといった趣味の話題も飛び出し、気付けば「釣り好きが意外と多い」という事実も判明しました（笑）。仕事の話から始まりながらも、人となりに触れることで会話が広がっていくのも、コミュニティの楽しい一面だと感じました！</p>
<p><a href="https://mnb.macnica.co.jp/upload/4e96460a98406dea32a816e5c96d34d9efa27a21.png"><img alt="昨年度のセキュリティ対策3.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/4e96460a98406dea32a816e5c96d34d9efa27a21-thumb-850xauto-15850.png" width="850" height="286" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h2>各社のセキュリティ投資から見えた、3つのポイント</h2>
<p>今回のメインは、各社による昨年度の取り組みの共有です。複数の企業の方々に「何をして、何が見えたか」を語っていただきました。</p>
<p>ここで共有された内容は、正直、このブログでは詳しくお伝えできないほど赤裸々なものばかりでした。チャタムハウスルールのもとだからこそ語っていただけた、生々しい実態や葛藤は、ここに集まる人しか聞けないという言葉そのものでした。</p>
<p>具体的な中身はお伝えできませんが、事務局として強く印象に残ったことを「<span>3</span>つの視点」という形で、お届けしたいと思います。</p>
<h3><strong><span> </span></strong>① 投資判断には「解像度」がある</h3>
<p>「いつ・どのくらいの投資をして・その結果どうなったか」を共有いただきました。<br />完全な対策が不可能であることを前提に、できていないことまで含めて、経営層に正直に伝えるという姿勢。<br />「できたことだけを報告する」よりも、「できていないことを整理して伝える」方が、経営層との信頼関係を築き、次の投資につながっていくというメッセージ。<br />シンプルですが、実践するには覚悟がいる考え方だと思います。</p>
<p>セキュリティの本質は、ツールの優劣ではなく「どこに・なぜ投資するか」という意思決定にあるということを、改めて教えていただいた気がします。</p>
<h3>② 計画は「立てた瞬間」から変化に晒される</h3>
<p>語られたのは成功談だけではありません。</p>
<p>マンネリ化してしまった施策、思うように進まなかった取り組み、整備したはずの体制やルールがいつの間にか形骸化していた現実など、「やってみて初めて分かる限界」を、包み隠さず共有いただきました。</p>
<p>特に印象的だったのは、「策定したばかりの計画を、他社で起きた大きなインシデントを受けて、すぐ見直した」というお話です。計画は、立てた瞬間から脅威の変化に晒されていくため、完璧な計画を一度つくることよりも、変化に追従し続ける力の方が大切なのだと、多くの参加者がうなずいていました。</p>
<h3>③ 「踏み込んで語る勇気」が、場の熱量をつくる</h3>
<p>何より印象的だったのは、皆さんの熱量でした。</p>
<p>「これはうまくいかなかった」という失敗を、具体的に語ることや、「それ以前は行き当たりばったりだった」と正直に明言すること。<br />自社の体制やリソースの現実を、建前ではなく本音で見せること。<br />フレームワークを使って自社の対策を体系的に整理し、できていること・できていないことを一つひとつ開示すること。</p>
<p>誰かが正直に一歩踏み込むと、場全体に「本音で話していい」という空気が広がっていきます。その連鎖こそが、今回の<span>Meetup</span>の熱量そのものでした。こうした本音の共有は、<span>Ikomai</span>が大切にしている「本音」「つながり」「実践」「自信を持つ」という価値が、まさに体現された瞬間だったと思います。踏み込んで勇気ある共有をいただいたご登壇者の皆さま、本当にありがとうございました！</p>
<p>今回、実はオープニングの時点ですでに<span>10</span>分以上のオーバータイム。もちろん時間管理はしていたのですが、それを上回る勢いで登壇内容、質疑応答が盛り上がってしまい、最終的には全体で<span>30</span>分オーバー。それでも、それだけ皆さんの熱量が高かったということで、アンケートにも時間が足りないとうフィードバックもありました！事務局としては、嬉しい誤算でした...！</p>
<p><a href="https://mnb.macnica.co.jp/upload/c688da9c6930b53269ae704909adce6c0ba5ade9.png"><img alt="昨年度のセキュリティ対策4.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/c688da9c6930b53269ae704909adce6c0ba5ade9-thumb-850xauto-15853.png" width="850" height="409" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h2>グループディスカッションの様子</h2>
<p>事例の共有を踏まえ、「学び＆興味深かったこと」と「持ち帰りたいこと」の<span>2</span>軸で、グループディスカッションを行いました。</p>
<p>学びを付箋に書いてホワイトボードに貼っていくスタイルでしたが、参加者の皆さんの会話があまりにも活発で、付箋が追いつかない...！そこで急遽、事務局メンバーが議論の流れをホワイトボードに直接メモ書きしていくスタイルへと、自然に進化しました（笑）。運営側も皆さんに楽しんでディスカッションいただけるよう、必死に支援させていただきました！</p>
<p>各グループからは、予算の考え方、サプライチェーンセキュリティ評価制度への対応、グループ全体のセキュリティ統制、経営層への説明、社内教育、アカウント乗っ取り後の対応など、現場の切実なテーマが次々と挙がりました。「ここでしか話せない」本音の議論が、あちこちで展開されていました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/a9afc0b50adeec398092f6390b0320ed79483a3c.png"><img alt="昨年度のセキュリティ対策5.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/a9afc0b50adeec398092f6390b0320ed79483a3c-thumb-850xauto-15855.png" width="850" height="323" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h2>Vol.3の新たな試み</h2>
<p>今回の<span>Vol.3</span>では、コミュニティをさらに盛り上げるべく、いくつかの新しい試みにチャレンジしました！</p>
<h3><span>①MVP</span>（<span>Most Ikomai Player</span>）制度＆オリジナルステッカー作成</h3>
<p><span>Ikomai</span>を体現してくださった方に、オリジナルステッカーを進呈する制度を始めました。選定基準は<span>3</span>つの観点で、「<span>Emulation</span>（敬意を持って見習いたい共有）」「<span>Real</span>（最もリアルだった共有）」「<span>Brave</span>（最も踏み込んでくれた共有）」です。ステッカーをたくさん集めた方には、表彰式での授与も企画しています。さっそく今回だけで<span>2</span>枚を獲得された方も！</p>
<p><a href="https://mnb.macnica.co.jp/upload/578e7f421d8890f5cada420be3c1da2db2d1780f.png"><img alt="昨年度のセキュリティ対策6.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/578e7f421d8890f5cada420be3c1da2db2d1780f-thumb-850xauto-15858.png" width="850" height="435" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h3>②オフレコ質問<span>BOX</span></h3>
<p>当日のセッションでは、質問しきれないことも多い、というフィードバックがあったことで、匿名で質問を投稿できる<span>BOX</span>を新設しました。投稿いただいた質問は、懇親会でお披露目です！</p>
<style>
a {
    text-decoration: none;
    color: #464feb;
}
tr th, tr td {
    border: 1px solid #e6e6e6;
}
tr th {
    background-color: #f5f5f5;
}
</style>
<p><a href="https://mnb.macnica.co.jp/upload/cb48dacb56a1a9952078c46563a4e19e24cc11be.png"><img alt="昨年度のセキュリティ対策7.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/cb48dacb56a1a9952078c46563a4e19e24cc11be-thumb-850xauto-15861.png" width="850" height="705" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h3>③新リーダー企業のご紹介</h3>
<p>新たに<span>Ikomai</span>を盛り上げてくださるリーダー企業をご紹介しました。地域のコミュニティは、こうした有志の方々に支えられています。引き続き、よろしくお願いいたします！</p>
<p><a href="https://mnb.macnica.co.jp/upload/2145dc40f4cf0a3318f167a3f3c2530b0ef06a3b.png"><img alt="昨年度のセキュリティ対策8.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/2145dc40f4cf0a3318f167a3f3c2530b0ef06a3b-thumb-850xauto-15863.png" width="850" height="409" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<p>こうした新しい仕掛けも取り入れながら、Ikomaiに「参加して楽しい」「また来たい」と思っていただける場を目指していきます。</p>
<p><strong>懇親会の様子</strong></p>
<p>第<span>2</span>部の懇親会は、いままで以上に大盛況でした！</p>
<p>会場を貸し切り、周りを気にせず、遠慮なく議論できる環境だったこともあり、円卓で中華料理を囲みながら、本音トークがさらに加速しました。</p>
<p>目玉は、オフレコ質問<span>BOXです</span>。回収した質問用紙の裏に番号を振り、「<span>○</span>番の方！」と当てられた人がその質問と書かれていることを読み上げて、ご自身の考えを回答するスタイルで、回答を終えた方が次の番号をコールします。どのタイミングで回ってくるかわからないワクワク感もあり<span>(?)</span>、想像以上に盛り上がりました！指名された方の回答に対して、「それ、うちはこうしてます」と割り込みの回答が飛んできたり、「自分にも言わせてくれ」と手が挙がったり...。気付けば、一つの質問から議論がどんどん広がりました。普段は言えないような「ここでしか話せない」を、最後の最後まで体現してくれたような懇親会でした。</p>
<p><a href="https://mnb.macnica.co.jp/upload/1269e83ff5d79a00df020b04fc7786a3890fa3b2.png"><img alt="昨年度のセキュリティ対策9.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/1269e83ff5d79a00df020b04fc7786a3890fa3b2-thumb-850xauto-15866.png" width="850" height="850" class="mt-image-none" style="display: block; margin-left: auto; margin-right: auto;" /></a></p>
<h2>おわりに</h2>
<p>今回の<span>Meetup</span>を通じて、改めて感じたことがあります。<br />それは、セキュリティは技術だけでは成り立たない、ということです。どんなに優れたツールや仕組みがあっても、それを動かすのは「人」であり、限られたリソースの中で「どこに・なぜ投資するか」を判断するのも、最後は人です。その判断の背景や迷いを、立場を越えて本音で共有できる場があることが、何より価値のあることだと思います。</p>
<p>「自社だけじゃなかった」「あの判断、参考になる」、そんな気づきを一つでも多く持ち帰っていただけていたら、事務局としてこれ以上嬉しいことはありません。</p>
<p>もう一つ大切なことは、一人で抱え込まないことです。同じ課題に向き合う人たちと出会い、言葉を交わし、互いの視点に触れることで、見える景色が変わります。<span>Ikomai</span>は、そんな「つながり」の中から次の一歩が生まれる場所でありたいと思います。</p>
<p>これからも、東海エリアのセキュリティ担当者が互いに学び、正解を教わるのではなく、自分なりの判断軸を見つけられる、次の一手に少しだけ自信を持って踏み出せるような発見がある場を作れるよう、皆さんと歩んでいきたいと思います。</p>
<p>次回の<span>Meetup</span>でも、また皆さまとお会いできることを楽しみにしています！！</p>
<p><a href="https://mnb.macnica.co.jp/upload/261c63b4a071f1775165fe9152c7d079920be1cf.png"><img alt="昨年度のセキュリティ対策10.png" src="https://mnb.macnica.co.jp/assets_c/2026/07/261c63b4a071f1775165fe9152c7d079920be1cf-thumb-850xauto-15869.png" width="850" height="585" class="mt-image-none" /></a></p>
<p><span><strong><a href="https://go.macnica.co.jp/Ikomai-entry-Form.html" target="_blank" rel="noopener">▼Taneva（対象：自社のセキュリティを担う方はどなたでもご参加可能）　参加お申込みはこちら</a><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><a href="https://go.macnica.co.jp/Ikomai-entry-Form.html" target="_blank" rel="noopener"><br />▼IST2：東京版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<span style="text-decoration: underline; color: #843fa1;"></span></a><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span><strong>▼KISC：関西版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /><a href="https://go.macnica.co.jp/Ikomai-entry-Form.html" target="_blank" rel="noopener">▼Ikomai：東海版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /></a><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"></a></strong><span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>]]>
    
  </content>
</entry>

<entry>
  <title>防御は「準備」で決まる　―インシデント対応から考えるOTセキュリティの作り⽅―</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense2.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2984</id>
  <published>2026-06-29T07:25:55Z</published>
  <updated>2026-06-29T08:50:10Z</updated>
  <summary>高度化するOT環境のサイバー攻撃に対し、「事前に守り切る」という発想だけでは不十分です。本記事では、インシデント発生時に迅速かつ適切な判断・対処を行うための"準備"の重要性に焦点を当て、検知情報を意思決定につなげる仕組みや、自社環境情報の整備、関係部門と連携した対応プロセスの設計など、実践的なOTセキュリティ対策の考え方を具体的に解説します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="CPS(IoT/OT)セキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>近年、<span>OT</span>環境におけるサイバー攻撃は⾼度化しており、従来の「事前に守り切る」という発想だけでは対応が難しくなっています。皆様の中にも、「防御をすり抜けて攻撃が侵⼊しているか分からない」、「検知はしたものの、攻撃か判断できず、様⼦を⾒るしかなかった」といった経験をお持ちの⽅もいらっしゃるのではないでしょうか。</p>
<p>これはツールの問題ではありません。「判断できる状態が整っていない」ことに起因する課題です。</p>
<p>⾃動遮断が利⽤できない<span>OT</span>環境では、検知→調査→判断→対処のフローを、迅速かつ再現性⾼く実⾏できるかどうかが、防御のカギです。</p>
<p>本記事では、インシデント時に適切な意思決定と対処するための"準備"について、具体的に説明します。</p>
<h3>目次</h3>
<ol>
<li>予防的コントロールの再定義</li>
<li>正確な判断を可能にする「⾃社情報」の整備</li>
<li>検知を「判断材料」に変える仕掛け作り</li>
<li>是正＝判断と対処の再現性を準備する</li>
<li>準備ができている時のインシデント対応例</li>
<li>まとめ<strong> </strong></li>
</ol>
<h2>1.予防的コントロールの再定義</h2>
<p>予防的コントロールでは、攻撃対象面を減らすことを目的に、主に以下を実施しています。</p>
<ul>
<li>資産管理</li>
<li>ハードニング</li>
<li>脆弱性対策</li>
<li>セグメンテーション</li>
<li>アクセス制御</li>
</ul>
<p>しかし、上記の対応だけでは、攻撃を<span>100%</span>防ぐことは理論上不可能なため、突破された時の備えが重要です。</p>
<p><strong>インシデント発⽣時に、判断と対処ができる状態を作ることが、</strong>予防の重要な観点であり、防御の本質とも⾔えます。</p>
<h2>2.正確な判断を可能にする「⾃社情報」の整備</h2>
<p>インシデント発⽣時に検知した内容に、以下のような情報が紐づいて、初めて判断ができる「判断材料」になります。</p>
<ul>
<li>どの設備か？</li>
<li>どのライン・⼯程か？</li>
<li>停⽌した場合の業務影響は？</li>
<li>管理や運転の担当部署は？</li>
</ul>
<p>例えば、同じ<span>PLC</span>と<span>Windows</span>ワークステーションであっても、「重要ラインの制御機器」なのか、「⼀時的に停⽌可能な補助設備」なのかによって、対応判断は⼤きく変わります。</p>
<p>そのため、セキュリティツールやベンダの脅威情報だけではなく、⾃社固有の内部情報が必要です。従来のアセットマネジメントを「意思決定のための情報基盤」にするには、管理のための資産台帳から、判断に使うための環境情報として整備し、後述の検知・是正の中で活⽤できるよう配備します。</p>
<h2>3.検知を「判断材料」に変える仕掛け作り</h2>
<p>検知の本質は、異常パターンを⽰すだけでなく、是正判断に必要な情報を提供することにあります。検知的コントロールの結果を使って、どこで何が起きているか、影響はどこまでか、⽌めるべきか、様⼦を⾒るべきかを速やかに判断できるようにします。</p>
<h3>検知を機能させる３要素</h3>
<p>"検知"は検知装置（<span>IDS</span>など）単体では実現できず、以下<span>3</span>つの情報が必要です。これらを統合し、判断材料となる情報を素早く⽣み出すことが、検知的コントロールの役割です。</p>
<table width="740" style="border-collapse: collapse; width: 95.5819%; height: 172px; border-color: black; border-style: solid;">
<tbody>
<tr style="height: 40.4px; border-color: black; border-style: solid;">
<td width="179" style="width: 21.7141%; height: 40.4px;">
<p>検知情報</p>
</td>
<td width="482" style="width: 78.8769%; height: 40.4px; border-color: black; border-style: solid;">
<p>セキュリティ装置のアラート。技術的異常パターンを⽰します。</p>
</td>
</tr>
<tr style="height: 54.4px; border-color: black; border-style: solid;">
<td width="179" style="width: 21.7141%; height: 54.4px;">
<p>環境情報</p>
</td>
<td width="482" style="width: 78.8769%; height: 54.4px; border-style: solid;">
<p>社内の情報。どの設備・⼯程・部署かを特定します。</p>
</td>
</tr>
<tr style="height: 77.2px; border-color: black; border-style: solid;">
<td width="179" style="width: 21.7141%; height: 77.2px;">
<p>外部インテリジェンス</p>
</td>
<td width="482" style="width: 78.8769%; height: 77.2px; border-style: solid;">
<p>どのような攻撃か、攻撃⼿順のどの部分を検知しているか、⽬的は何か、他に想定される侵害があるか、無効化するには何が有効か、などを⽰してくれます。</p>
</td>
</tr>
</tbody>
</table>
<h3>アラートの選別</h3>
<p>更に、セキュリティアラートをその場で以下の３つに選別できることが重要です。この整理が事前にできていない場合、現場はアラートの仕分けに追われ、攻撃に気付けず、是正も機能しません。</p>
<table width="595" style="border-collapse: collapse; width: 84.4828%; border-color: black; border-style: solid; height: 384px;">
<tbody>
<tr style="height: 54.4px; border-color: black; border-style: solid;">
<td width="123" style="border-color: black; border-style: solid; height: 54.4px; width: 16.773%; background-color: #ecf0f1;">
<p>セベリティ</p>
</td>
<td width="255" style="border-color: black; border-style: solid; height: 54.4px; width: 49.3396%; background-color: #ecf0f1;">
<p>アラートの扱い⽅</p>
</td>
<td width="218" style="border-color: black; border-style: solid; height: 54.4px; width: 34.5255%; background-color: #ecf0f1;">
<p>対応</p>
</td>
</tr>
<tr style="height: 115.2px; border-color: black; border-style: solid;">
<td width="123" style="border-color: black; border-style: solid; height: 115.2px; width: 16.773%;">
<p>低：情報</p>
</td>
<td width="255" style="border-color: black; border-style: solid; height: 115.2px; width: 49.3396%;">
<p><strong>今は使えない情報</strong><br />このアラート単体では攻撃性を識別できない。<br />後で調査に使えるが、今は判断に使えないアラート</p>
</td>
<td width="218" style="border-color: black; border-style: solid; height: 115.2px; width: 34.5255%;">
<p>放置</p>
</td>
</tr>
<tr style="height: 83.2px; border-color: black; border-style: solid;">
<td width="123" style="border-color: black; border-style: solid; height: 83.2px; width: 16.773%;">
<p>中：調査すべき</p>
</td>
<td width="255" style="border-color: black; border-style: solid; height: 83.2px; width: 49.3396%;">
<p><strong>判断が必要な情報</strong><br />攻撃パターンと紐づくが、正規操作でも頻繁に発⽣し過検知の可能性が⾼い</p>
</td>
<td width="218" style="border-color: black; border-style: solid; height: 83.2px; width: 34.5255%;">
<p>調査・脅威ハンティング</p>
</td>
</tr>
<tr style="height: 131.2px; border-color: black; border-style: solid;">
<td width="123" style="border-color: black; border-style: solid; height: 131.2px; width: 16.773%;">
<p>⾼：危険</p>
</td>
<td width="255" style="border-color: black; border-style: solid; height: 131.2px; width: 49.3396%;">
<p><strong>攻撃の可能性が⾼い</strong><br />攻撃<span>TTP</span>や<span>IOC</span>と強く紐づく<br />重要アセットが関わる 等</p>
</td>
<td width="218" style="border-color: black; border-style: solid; height: 131.2px; width: 34.5255%;">
<p>インシデントレスポンスの発動</p>
</td>
</tr>
</tbody>
</table>
<p> </p>
<h2>4.是正＝判断と対処の再現性を準備する</h2>
<p>インシデント対応では、「調査・判断・対処」を再現性をもって実施するために、以下を準備します。</p>
<ul>
<li><span> IT</span>／<span>OT</span>現場／事業部⾨の連携ワークフロー</li>
<li>判断主体とエスカレーションルール</li>
<li>プレイブック</li>
</ul>
<p>特にプレイブックは、<span>IT</span>におけるアラート対処アクションと混同しがちです。</p>
<p>OTでは、対処の範囲がコンピュータ端末とネットワーク内に留まらず、⼯程設備・運転作業・事業判断にもつながっています。このため、こうした<span>IT</span>を専⾨としないステークホルダーとの連携まで考慮して整備します。</p>
<ul>
<li>攻撃と過検知との⾒分け⽅・調査⽅法</li>
<li>侵害の確認⽅法</li>
<li>判断基準と対応の選択肢</li>
<li>対処⼿順</li>
</ul>
<p>更に、検知の段落で述べたように、対応を平時・有事に分けた設計も有効です。</p>
<ul>
<li>平時：脅威ハンティング</li>
<li>有事：インシデントレスポンス</li>
</ul>
<p>OT環境の対処は「⽣産システムを⽌める／⽌めない」という重い意思決定を伴います。この選択を場当たり的に⾏うのではなく、準備段階で設計しておき、誰が⾒ても同じ判断ができる状態を作っておきます。</p>
<h2>5.準備ができている時のインシデント対応例</h2>
<p>ここまでの準備を整えた上で、インシデント対応は次のように機能します。技術的な対応だけでなく、業務⾯の対応や、対外報告のためのインシデント情報もこのフローの中で揃います。</p>
<h3>準備ができている状態でのインシデント対応例</h3>
<table width="633" style="width: 924px;">
<tbody>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p><strong>アラートから対処まで</strong></p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p><strong>内容</strong></p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>アラート発⽣</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>セキュリティツールのアラート出⼒</p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>セベリティ分解</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>検知コントロール：アラート仕分け</p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>攻撃内容・場所・影響範囲の提⽰</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>検知コントロール：３つの情報の統合</p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>プレイブックに基づく対応</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>是正コントロール：脅威ハンティング⼿順、インシデントレスポンス⼿順</p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>ステークホルダーと連携した調査と意思決定</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>インシデントレスポンスチームの⽴ち上げ・⾏動<br />※現場調査などプレイブック内で⾏われる部分もあります</p>
</td>
</tr>
<tr style="border-color: black; border-style: solid;">
<td width="246" style="width: 365.625px; border-color: black; border-style: solid;">
<p>技術的対処 ＋ 事業的対処</p>
</td>
<td width="387" style="width: 527.175px; border-color: black; border-style: solid;">
<p>サイバー観点の技術対処（機器やネットワーク上の対策）<br />操業への影響を踏まえた事業的な対処（業務⾯など）<br />対外報告義務の履⾏<br />社外調査機関との連携</p>
</td>
</tr>
</tbody>
</table>
<p></p>
<h2>6.まとめ</h2>
<p>予防・検知・対処の３つのコントロールは互いに密接に関わっています。特に検知を起点として意思決定と対処につなげるための準備の重要性を今回は解説しました。</p>
<p>準備段階で考えていない対策は、有事に選択することができません。</p>
<p>OTでは、脅威もろともネットワークを遮断したり端末を隔離したりする⽅法を、ほとんどの場合では使えません。そのため、どんな対処を取り得るか、そのための判断はどう⾏うのか、これを整理して準備することがOTの防御と⾔えます。</p>
<p>弊社では、こうした観点から単なるツール提案に留まらず防御作りを⽀援しています。ぜひお気軽にご相談ください。</p>
<h3>関連ソリューション</h3>
<p><strong><span>Dragos　</span>～世界最高峰の脅威インテリジェンス活用型<span>OT</span>セキュリティ～<br /></strong>◇Dragos製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DRG.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><br /><span>◇Dragos製品のお問い合わせはこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DRG.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><strong>DeviceTotal</strong><strong>　～<span>OT/IoT/</span>ネットワーク機器向け脆弱性管理プラットフォーム～<br /></strong>◇<span>DeviceTotal</span>製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><span><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener"></a><br /></span><span></span><span></span>◇<span>DeviceTotal</span>製品のお問い合わせはこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DTL.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a><span></span><span></span></p>
<p>◇<span>OT-IDS</span>運用課題を解決する<span>OT</span>セキュリティの新標準「脅威インテリジェンス活用」アプローチ<strong><br /><span>動画の視聴はこちら↓<br /></span></strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508OTIDS&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="OT-IDS運用課題を解決するOTセキュリティの新標準「脅威インテリジェンス活用」アプローチ.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/06/c7322439e830ed51166848e083639f4550b7d1f5-thumb-650xauto-15635.jpg" width="650" height="366" class="mt-image-none" /></a><a href="https://sd-stream.macnica.co.jp/home/session/?id=2511OTransom&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"></a></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>]]>
    
  </content>
</entry>

<entry>
  <title>CISA BOD 26-04が示す新常識：脆弱性の「CVSSスコア依存」「全件対応」からの脱却 ―本当に危ないものを優先する運用へ</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/06/asm/cisa-bod2604-1.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2982</id>
  <published>2026-06-29T06:00:00Z</published>
  <updated>2026-08-21T06:20:21Z</updated>
  <summary>2026年6月に米国CISAが発令した「BOD 26-04」は、脆弱性対応をCVSSスコア中心からリスクベースへ転換する新たな運用指令です。本記事では、BOD 26-04の要点をもとにリスクの優先順位付けの考え方を解説。さらに、FIRST Conference 2026での現地の反応も交えながら、日系組織が取り組むべき外部公開資産の把握や、ROC（Risk Operation Center）を活用した実践的なリスクベース運用のポイントを紹介します。</summary>
  <author>
    <name>長谷川 響子</name>
    
  </author>
  <category term="ASM" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>3行でわかる本記事のサマリ</h2>
<ul>
<li><span>CISA BOD 26-04</span>は、米国の連邦政府機関に対し、セキュリティパッチの適用についてリスクに基づく優先順位付けを求める、拘束力のある運用指令です。</li>
<li>最大のポイントは、<span>CVSS</span>スコアを優先順位付けの主軸として使わないことです。外部公開、<span>KEV</span>掲載、悪用の自動化、技術的影響の<span>4</span>つの観点で、対応期限を定めています。</li>
<li>本指令の対象は米国政府機関ですが、官民問わず参考になる考え方です。日系組織にとっても、外部公開資産を正確に把握し、本当に危ないものから対処する「現実的なリスクベースの脆弱性対応・セキュリティ運用」へ移行していくことが重要です。</li>
</ul>
<h2>はじめに</h2>
<h3>脆弱性管理は「全部見る」から「本当に危ないものを見極める」段階へ<strong></strong></h3>
<p>脆弱性管理の現場では、以前から下記のような悩みをたびたび耳にします。</p>
<p>「脆弱性が多すぎて、どこから手を付ければよいかわからない」<span><br /></span>「<span>CVSS</span>が高いものから対応しているが、現場が回りきらない」<span><br /></span>「本当に攻撃されやすいものを優先できているのか、自信がない」</p>
<p>こうした課題が続く中、脆弱性の公開件数は急増し、攻撃者による調査・悪用のスピードは速くなっています。従来の「<span>CVSS</span>スコアが高いものから順に対応する」運用を続ける組織では、今後、優先順位付けや対応判断がさらに難しくなります。</p>
<p><span>2026</span>年<span>6</span>月に米国<span>CISA</span>が、<strong><span>BOD 26-04: Prioritizing Security Updates Based on Risk</span></strong> を発令しました。<span>BOD 26-04</span>は、セキュリティパッチの適用についてリスクに基づく優先順位付けを求める、拘束力のある運用指令です。「すべての脆弱性を同じように扱う」のではなく、<strong>「攻撃される可能性と影響が大きいものから対処する」</strong>ための運用ルールであり、単なるパッチ適用期限の見直しではありません。</p>
<p>対象は米国政府機関のため、日系組織に直接適用される指令ではありませんが、記載されている考え方は、これからの脆弱性管理を考えるうえで参考になる点が多くあります。</p>
<p>本記事では、<span>BOD 26-04</span>の要点と、<span>CVSS</span>依存からリスクベース運用への転換を解説します。また、<span>2026</span>年<span>6</span>月<span>14</span>日から<span>5</span>日間にわたり米国デンバーで開催された<span>FIRST</span>（<span>Forum of Incident Response and Security Teams</span>）<span>*</span>の、第<span>38</span>回年次カンファレンス「<span>FIRST Conference 2026</span>」に参加した弊社メンバーが、現場で聞いた各国の有識者の反応などについても紹介します。</p>
<p>　*FIRST（<span>Forum of Incident Response and Security Teams</span>）：各国の<span>CSIRT/CERT</span>などインシデント対応・セキュリティチーム間の連携と情報共有を目的とする国際組織</p>
<h3>目次</h3>
<ol>
<li>BOD 26-04とは何か：適用範囲を正しく理解</li>
<li>なぜ今、BOD 26-04が必要になったのか</li>
<li>BOD 26-04が示す最大の転換：「CVSS依存」からの脱却</li>
<li>BOD 26-04の対策を回すための運用モデル：ROC（Risk Operation Center）</li>
<li>リスクベース運用の第一歩は、なぜEASMなのか</li>
<li>まとめ：日系組織が学ぶべき2つのポイント</li>
</ol>
<h2>1.BOD 26-04とは何か：適用範囲を正しく理解</h2>
<p><span>BOD 26-04</span>は、<span>CISA</span>が発令したBinding Operational Directive、つまり拘束力のある運用指令です。</p>
<p>対象は、米国のFederal Civilian Executive Branch（FCEB）、日本語では連邦文民行政機関と呼ばれる政府機関の情報システムです。民間企業や日本企業に直接の法的義務があるわけではありません。それでも、<span>BOD 26-04</span>を「米国政府向けの指令」として片付けてしまうには惜しいほど、実務で参考になる考え方が多く含まれています。</p>
<p>この指令では、従来のように<span>CVSS</span>スコアや一律の期限だけで脆弱性対応を進めるのではなく、資産の露出状況、既知悪用の有無、攻撃の自動化可能性、技術的影響を組み合わせて、対応期限を決める考え方が示されています。</p>
<p><span>BOD 26-04</span>は、過去の指令である<span>BOD 19-02・</span><span>BOD 22-01</span>の考え方を統合し、「インターネットに出ているから危ない」「<span>KEV</span>に載っているから危ない」という個別判断を、より体系化したものと見ることができます。</p>
<ul>
<li><span>BOD 19-02</span>：インターネットからアクセス可能なシステムの脆弱性対応</li>
<li><span>BOD 22-01</span>：<span>CISA KEV</span>カタログに掲載された既知悪用脆弱性への対応</li>
<li><span>BOD 26-04</span>：外部公開、<span>KEV</span>、悪用自動化、技術的影響を組み合わせたリスクベース対応</li>
</ul>
<h2>2.なぜ今、BOD 26-04が必要になったのか</h2>
<p><span>BOD 26-04</span>が出てきた背景には、脆弱性管理を取り巻く環境の変化があります。</p>
<p>大きな変化の一つが、<span>CVE</span>件数の急増です。<span>FIRST</span>が<span style="text-decoration: underline;"><span style="color: #843fa1; text-decoration: underline;"><a href="https://www.first.org/blog/20260615-vulnerability-forecast-update" style="color: #843fa1; text-decoration: underline;">2026年6月15日に公開した中間予測</a></span></span>で、<span>2026</span>年の<span>CVE</span>件数が約<span>66,000</span>件に達する可能性を示しました。これは<span>2</span>月時点の予測を<span>46.3%</span>も上回るペースで、年間の<span>CVE</span>件数が<span>7</span>万件に迫るのは史上初めてです。</p>
<p><span>AI</span>によって脆弱性の発見が加速し、例えば、これまで見つけきれなかった古いソフトウェアの欠陥や、埋もれていた脆弱性が掘り起こされる可能性が高まっています。攻撃者も同じように<span>AI</span>を使い、脆弱性の発見から悪用コードの作成までを高速化させています。<span>FIRST</span>も、今後は<span>AI</span>による悪用コードの生成と<span>AI</span>による修正の競争が、<span>2026</span>年後半のセキュリティ動向を象徴する動きの一つになると指摘しています。</p>
<p><img alt="画像3.png" src="https://mnb.macnica.co.jp/upload/a68e3f55f3bf0ee03d22b1a61901a2ed20b0d29b.png" width="1299" height="731" /></p>
<p>さらに重要なのは、脆弱性の母数は増えているものの、<span>KEV</span>（<span>CISA</span>が公開する実際に悪用が確認された脆弱性のカタログ）や<span>EPSS</span>（<span>FIRST</span>が提供する悪用される確率を予測するスコア）で見た<strong>「本当に悪用される可能性が高いもの」まで同じペースで増えているわけではない</strong>、という点です。つまり、<strong>脆弱性の発見件数が急増する中で、本当に対応すべきリスクを見極めること自体が難しくなっている</strong>ともいえます。だからこそ、悪用の実態に基づいて優先順位を付ける重要性がさらに増しています。</p>
<p><span>2026</span>年<span>6</span>月に開催された<span>FIRST Conference 2026</span>でも、この点は大きなテーマでした。弊社メンバーも参加し、現地で世界各国の<span>CSIRT</span>担当者に話を伺うと、課題は「検知できるか」にとどまらず、検知した情報をどう処理し、誰と連携し、どの順番で対処するかという運用全体に広がっていることが分かりました。</p>
<blockquote>
<p><strong>この章のポイント</strong>：必要なのは、増え続ける情報の中から、本当に危ないものを早く見つけ、対処へつなげる仕組み</p>
</blockquote>
<h2>3.BOD 26-04が示す最大の転換：「CVSS依存」からの脱却</h2>
<p><span>BOD 26-04</span>の最大の転換は、<strong><span>CVSS</span>スコアを優先順位付けの主軸として使わない</strong>ことです。</p>
<p>もちろん、<span>CVSS</span>そのものが不要になるわけではありません。<span>CVSS</span>は、脆弱性そのものの技術的な深刻度を把握するための指標として参考情報となります。ただし、<span>CVSS</span>だけでは「自社にとって本当に危ないか」を判断できません。</p>
<p>たとえば、<span>CVSS</span>が高くても、外部から到達できない内部環境の資産であれば、攻撃される可能性は限定的かもしれません。逆に、<span>CVSS</span>が中程度でも、インターネットに公開され、すでに悪用が確認され、攻撃が自動化しやすい脆弱性であれば、最優先で対応すべきです。</p>
<p><span>BOD 26-04</span>では、以下の<span>4</span>つの属性でリスクを判断します。</p>
<table border="1" style="border-collapse: collapse; width: 100.015%;">
<tbody>
<tr>
<th width="148" style="width: 30.4287%; text-align: center; vertical-align: middle; background-color: #ecf0f1;">
<p style="text-align: center;"><strong>判断軸</strong></p>
</th>
<th width="356" style="width: 69.5243%; text-align: center; vertical-align: middle; background-color: #ecf0f1;">
<p style="text-align: center;"><strong>見るポイント</strong></p>
</th>
</tr>
<tr>
<td width="148" style="width: 30.4287%; text-align: center;">
<p><span>Asset Exposure</span></p>
</td>
<td width="356" style="width: 69.5243%; text-align: center;">
<p>資産がインターネット等に外部公開されているか</p>
</td>
</tr>
<tr>
<td width="148" style="width: 30.4287%; text-align: center;">
<p><span>KEV Status</span></p>
</td>
<td width="356" style="width: 69.5243%; text-align: center;">
<p><span>CISA KEV</span>カタログに掲載されているか</p>
</td>
</tr>
<tr>
<td width="148" style="width: 30.4287%; text-align: center;">
<p><span>Exploit Automation</span></p>
</td>
<td width="356" style="width: 69.5243%; text-align: center;">
<p>攻撃の自動化が可能か</p>
</td>
</tr>
<tr>
<td width="148" style="width: 30.4287%; text-align: center;">
<p><span>Technical Impact</span></p>
</td>
<td width="356" style="width: 69.5243%; text-align: center;">
<p>悪用時に完全制御、または部分制御に至るか</p>
</td>
</tr>
</tbody>
</table>
<p></p>
<p>また、<span>BOD 26-04</span>は「危なそうなものから対応する」という曖昧な判断ではなく、明確な判断軸に基づいて具体的な期限を定めています。対応期限は、大きく次の<span>4</span>段階に整理できます。</p>
<table border="1" style="border-collapse: collapse; width: 100.015%; height: 271.875px; margin-left: auto; margin-right: auto;">
<tbody>
<tr style="height: 54.375px;">
<td style="width: 9.61574%; height: 54.375px; text-align: center; vertical-align: middle; background-color: #ecf0f1;">
<p><strong>対応区分</strong></p>
</td>
<td style="width: 56.3027%; height: 54.375px; text-align: center; vertical-align: middle; background-color: #ecf0f1;">
<p><strong>主な条件のイメージ</strong></p>
</td>
<td style="width: 34.0979%; height: 54.375px; text-align: center; vertical-align: middle; background-color: #ecf0f1;">
<p><strong>求められる対応</strong></p>
</td>
</tr>
<tr style="height: 54.375px;">
<td style="width: 9.61574%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>Critical</span></p>
</td>
<td style="width: 56.3027%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>KEV</span>掲載、外部公開または自動化可能、完全制御に至る</p>
</td>
<td style="width: 34.0979%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>3</span>日以内＋フォレンジックトリアージ</p>
</td>
</tr>
<tr style="height: 54.375px;">
<td style="width: 9.61574%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>High</span></p>
</td>
<td style="width: 56.3027%; height: 54.375px; text-align: center; vertical-align: middle;">
<p>外部公開、<span>KEV</span>掲載、自動化、完全制御のうち複数条件に該当</p>
</td>
<td style="width: 34.0979%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>3</span>日以内、または<span>14</span>日以内</p>
</td>
</tr>
<tr style="height: 54.375px;">
<td style="width: 9.61574%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>Medium</span></p>
</td>
<td style="width: 56.3027%; height: 54.375px; text-align: center; vertical-align: middle;">
<p>一部のリスク条件に該当するが、最重要・高には至らない</p>
</td>
<td style="width: 34.0979%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>60</span>日以内</p>
</td>
</tr>
<tr style="height: 54.375px;">
<td style="width: 9.61574%; height: 54.375px; text-align: center; vertical-align: middle;">
<p><span>Low</span></p>
</td>
<td style="width: 56.3027%; height: 54.375px; text-align: center; vertical-align: middle;">
<p>外部公開なし、<span>KEV</span>なし、自動化困難</p>
</td>
<td style="width: 34.0979%; height: 54.375px; text-align: center; vertical-align: middle;">
<p>次回システム更新時に修正</p>
</td>
</tr>
</tbody>
</table>
<p></p>
<p><img alt="画像4.png" src="https://mnb.macnica.co.jp/upload/7c2d14e68a80431d9df4e756ba3aaf1d29a17780.png" width="1299" height="731" class="mt-image-left" style="float: left; margin: 0 20px 20px 0;" /></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p>特に注目すべき点は、最も重大なリスクに対して<strong>「<span>3</span>日以内の対応」と「フォレンジックトリアージ」</strong>が求められていることです。これまでの単にパッチを適用すれば完了という運用ではなく、重大度の高いリスクに関してはパッチ適用の前後で、すでに侵害が発生していないかを確認する必要があります。<br />攻撃者がすでに侵入している場合、パッチを適用しても侵害が解消されるとは限らず、<span>Web</span>シェル、バックドア、不正アカウント、盗まれた認証情報などが残っていれば、修正後も被害が継続する可能性があります。</p>
<p><span> <img alt="画像5.png" src="https://mnb.macnica.co.jp/upload/df8cbb9a8d384ed9f13381f1a8d3cde97b80c55f.png" width="1299" height="589" class="mt-image-left" style="float: left; margin: 0 20px 20px 0;" /></span></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p>このようにBOD 26-04は、CVSSスコア順に対応していく運用ではなく、攻撃者から見て到達できるか、すでに悪用されているか、攻撃が自動化されるか、侵害された場合の影響が大きいかで判断する運用です。</p>
<blockquote>
<p><strong>この章のポイント</strong>：CVSS ベースの優先順位付けを主軸にする時代は終わりつつある。BOD 26-04 では、外部公開、KEV、自動化、技術的影響という 4 属性で、対処期限まで定めている</p>
</blockquote>
<h2>4.BOD 26-04の対策を回すための運用モデル：ROC（Risk Operation Center）</h2>
<p>ここからは、<span>BOD 26-04</span>そのものの解説から一歩進み、これらをどのように実務に落とすかを解説します。</p>
<p>弊社では従来から、現実的なリスクベースのセキュリティ運用が重要だと考え、その考え方を自社開発サービス「<span>ANTERAS ASM</span>」のリスク評価ロジックにも反映してきました。<span>BOD 26-04</span>が示す方向性は、こうした弊社の問題意識とも重なります。そして、こうした運用を継続的に回す仕組みとして注目しているのが、<span>ROC</span>（<span>Risk Operation Center</span>）というコンセプトです。皆さんもよくご存知の<span>SOC</span>は、侵入後の検知やインシデント対応を担う一方で、<span>ROC</span>は、<strong>攻撃が起きる前にリスクを可視化し、優先順位を付け、対処を進める</strong>役割を持ちます。</p>
<p><span>BOD 26-04</span>を実務に落とし込むには、単発のパッチ対応ではなく、継続的にリスクを見つけ、優先順位を付け、対処を進める運用モデルが必要となり、<span>ROC</span>への理解を深めることは、<span>BOD 26-04</span>の考え方を現場の運用に具体化するうえで有効な手がかりになります。</p>
<p><span>BOD 26-04</span>の考え方を<span>ROC</span>の運用に落とし込むと、次のように整理できます。</p>
<ol>
<li>脅威情報を継続的に収集・把握する</li>
<li>自社資産を継続的に把握・更新する</li>
<li>リスクベースで優先順位付けする</li>
<li>対処を推進する</li>
</ol>
<p><img alt="画像6.png" src="https://mnb.macnica.co.jp/upload/7f857a45bc81d30609fa58fae30678f85ebd2e36.png" width="1299" height="731" class="mt-image-left" style="float: left; margin: 0 20px 20px 0;" /></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p><span>SOC</span>は、侵入後の検知、分析、対応、復旧において今後も不可欠です。ただし、外部公開資産の脆弱性や設定不備、漏洩認証情報、未管理資産といった侵入の「火種」が多すぎると、<span>SOC</span>はノイズに埋もれてしまい、運用が回らなくなります。ROCは、その前段で火種を減らす役割を果たし、本当に危ない資産を先に見つけ、優先順位を付け、対処を動かすことで、<span>SOC</span>が重要なアラートに集中できる状態を作ります。</p>
<p><strong><img alt="画像1_rocとSOC.png" src="https://mnb.macnica.co.jp/upload/8f86fa83d6199505c2106011bd9322efa3cca957.png" width="1299" height="731" class="mt-image-none" /></strong></p>
<blockquote>
<p><strong>この章のポイント</strong>：BOD 26-04を実務に落とすには、パッチ担当だけでは不十分。脅威情報把握、資産把握、優先度付け、対処推進を体系的に回すROC的な運用が必要</p>
</blockquote>
<h2>5.リスクベース運用の第一歩は、なぜEASMなのか</h2>
<p>では、<span>ROC</span>でリスクベースの運用を始めるにあたり、日系組織はまず何から取り組むべきでしょうか。<span>BOD 26-04</span>の<span>4</span>属性のうち、最初に出てくるのが<strong><span>Asset Exposure</span></strong>です。警察庁のレポートにおいても、外部公開資産（<span>VPN</span>・<span>RDP</span>）による侵入は過去<span>5</span>年の合計で<span>80%</span>以上を占めています。そこでまず取り組むべきは、<span>EASM</span>（<span>External Attack Surface Management</span>）で、外部から見える攻撃対象領域を継続的に把握し、管理することです。</p>
<p><span>BOD 26-04</span>型の運用に必要なのは、以下のような資産も含め、<strong>自組織が把握できていない</strong>外部公開資産を網羅的かつ正確に発見できる<span>EASM</span>です。</p>
<ul>
<li>海外拠点が独自に公開している資産</li>
<li>グループ会社や関連会社のドメイン</li>
<li>委託先が管理する環境</li>
<li>放置されたサブドメイン</li>
<li>クラウド上の公開設定ミス</li>
<li>管理画面、<span>VPN</span>、テスト環境などの見落とされやすい資産</li>
</ul>
<p><img alt="画像8.png" src="https://mnb.macnica.co.jp/upload/61a793c01e303b824cc414c2c36531f5f1b417a5.png" width="1299" height="645" class="mt-image-left" style="float: left; margin: 0 20px 20px 0;" /></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p></p>
<p>よくある誤解として、「<span>ASM</span>を入れているから大丈夫」というケースがありますが、既知資産をスキャンし、<span>CVSS</span>順にアラートを並べるだけでは、<span>BOD 26-04</span>が求めるリスクベース運用には届きません。本質的な<span>EASM</span>の価値は、未把握資産を洗い出し、脅威情報と照合し、優先順位付けを行うことで、その後の対処までつなげることです。</p>
<blockquote>
<p><strong>この章のポイント</strong>：EASMは、BOD 26-04型のリスクベース運用の入口。見えていない資産は、優先順位付けも、パッチ適用も、侵害調査も実施できない</p>
</blockquote>
<h2>6.まとめ：日系組織が学ぶべき2つのポイント</h2>
<p>BOD 26-04から、日系組織が学ぶべき点は大きく2つあります。</p>
<h3>ポイント1：外部公開資産の網羅的な把握</h3>
<p>まずは、いまランサムウェアの主要な侵入口となっている外部公開資産を把握するところから始めましょう。</p>
<p>自組織の担当者がすべての外部公開資産を把握できているとは限りません。例えば、会社の備品を棚卸する際に、別拠点の倉庫や過去プロジェクト用の保管棚から、台帳に載っていない備品が発見されることがあります。同じように、海外拠点、グループ会社、委託先、クラウド環境、買収企業が持っていた古いドメイン、過去プロジェクトのテスト環境なども、同じように管理台帳外に残りやすい資産です。</p>
<p>攻撃者から見れば、それが本社管理か、海外拠点管理か、委託先管理かは関係なく、インターネットから見えていて、攻撃できるようであれば、そこが入口になります。</p>
<h3>ポイント2：本質的なリスクから対応</h3>
<p>もう一つは、脆弱性対応の順番を変えることです。</p>
<p>これまで、全件対応や<span>CVSS</span>が高いものを優先する運用だった場合は、以下の<span>BOD26-04</span>と同じ観点で優先順位を決めるよう見直すことを推奨します。</p>
<ul>
<li>外部から到達できるか</li>
<li>すでに悪用されているか</li>
<li>攻撃が自動化しやすいか</li>
<li>侵害時の影響が大きいか</li>
<li>事業上重要な資産か</li>
<li>すぐにパッチを当てられない場合、代替策が取れるか</li>
<li>すでに侵害されている可能性を確認できるか</li>
</ul>
<p><span style="background-color: #fbeeb8;"><strong><img alt="画像2_3つの転換で脆弱性管理を組み立て直す.png" src="https://mnb.macnica.co.jp/upload/3845e8e6311247ee17f2559c314ddac27a6d0b4a.png" width="1299" height="731" class="mt-image-none" /></strong></span></p>
<p>これは、単なるセキュリティ製品の導入ではなく、運用の設計そのものです。<span><br />EASM</span>で資産を見つけ、脅威情報と突き合わせてリスクベースの優先度付けを行い、対処まで推進する流れを持てるかどうかが、今後の侵入リスクの差に影響します。これを機に、自組織の資産把握と優先順位付けを見直してみてはいかがでしょうか。</p>
<blockquote>
<p><strong>この章のポイント</strong>：日系組織がまず見るべきは、外部公開資産の抜け漏れと、優先順位付けの基準です。BOD 26-04は、その両方を見直すきっかけになります。</p>
</blockquote>
<hr />
<h3><span style="color: #000000;">関連資料のご案内</span></h3>
<p><span style="color: #000000;">ASMについてもっと詳しく知りたい方に向けて、資料を無料提供しています。<br /></span><span style="color: #000000;">ANTERAS ASM（旧Macnica ASM）の概要や導入事例など、ASMの検討に役立つ情報が満載です。<br />今すぐ、下記のリンクからダウンロードしてください。</span><span style="color: #000000;"></span></p>
<p><a href="https://go.macnica.co.jp/Entry-MNC-DL-MCA.html"><img alt="資料DLはこちら.png" src="https://mnb.macnica.co.jp/upload/ae08dd92f9a52d784bb659a2fdccf388a703cf00.png" width="751" height="75" class="mt-image-none" /></a></p>
<h4>ANTERAS ASMについて、詳しくは<span><a href="https://www.macnica.co.jp/business/security/manufacturers/macnicaasm/asm.html?_gl=1*1b5xw9a*_gcl_au*MTU4MDIyNzk3MC4xNzc5OTM1NjUwLjkyNTk0NzgwMC4xNzgyMTI5NjA2LjE3ODIxMjk2MDY.*_ga*OTI1NTc1MDk0LjE3NzIxNTczMTQ.*_ga_0EBYNZGCS9*czE3ODI0NzMxNTIkbzMwNiRnMSR0MTc4MjQ3Mzg2NyRqNTckbDAkaDA.&amp;_ga=2.208756688.355118457.1782091846-925575094.1772157314" target="_blank" rel="noopener"><span style="color: #236fa1;">こちら</span></a></span><span><br /></span></h4>
<h4>お問い合わせは<span style="color: #236fa1;"><a href="https://go.macnica.co.jp/Entry-MNC-IQ-MCA" style="color: #236fa1;">こちら</a></span></h4>
<h4>動画で視聴したい方<span style="color: #3598db;"><span style="color: #000000;">は</span><span style="color: #236fa1;"><a href="https://go.macnica.co.jp/Entry-MNC-OD-MCA-BOD2604.html?_gl=1*1d5rgp8*_gcl_au*MjE4NDkyNTU0LjE3ODA2MzUxMzY.*_ga*MjAwMTA3NTM4Mi4xNjgyMDU3Nzk2*_ga_0EBYNZGCS9*czE3ODcyOTIwOTckbzMxMiRnMSR0MTc4NzI5Mjg3NyRqNjAkbDAkaDA." target="_blank" rel="noopener" style="color: #236fa1;">こちら</a></span></span></h4>
<p><a href="https://go.macnica.co.jp/Entry-MNC-OD-MCA-BOD2604.html?_gl=1*1d5rgp8*_gcl_au*MjE4NDkyNTU0LjE3ODA2MzUxMzY.*_ga*MjAwMTA3NTM4Mi4xNjgyMDU3Nzk2*_ga_0EBYNZGCS9*czE3ODcyOTIwOTckbzMxMiRnMSR0MTc4NzI5Mjg3NyRqNjAkbDAkaDA." target="_blank" rel="noopener"><span style="color: #236fa1;"><img alt="anteras_ondemand_bn10.jpg" src="https://mnb.macnica.co.jp/upload/anteras_ondemand_bn10.jpg" width="1200" height="250" class="mt-image-none" /></span></a></p>
<h3><strong>参考情報</strong></h3>
<ul>
<li><span style="color: #236fa1;"><a href="https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk" target="_blank" rel="noopener" style="color: #236fa1;">CISA：BOD 26-04: Prioritizing Security Updates Based on Risk</a></span></li>
<li><span style="color: #236fa1;"><a href="https://www.cisa.gov/news-events/directives/bod-26-04-implementation-guidance-prioritizing-security-updates-based-risk" target="_blank" rel="noopener" style="color: #236fa1;">CISA：BOD 26-04 Implementation Guidance for Prioritizing Security Updates Based on Risk</a></span></li>
<li><span style="color: #236fa1;"><a href="https://www.first.org/newsroom/releases/20260615" target="_blank" rel="noopener" style="color: #236fa1;">FIRST：FIRST Mid-Year Vulnerability Forecast Confirms Historic Surge, Projects ~66,000 CVEs in 2026</a></span></li>
<li><span style="color: #236fa1;"><a href="https://www.first.org/blog/20260615-vulnerability-forecast-update" target="_blank" rel="noopener" style="color: #236fa1;">FIRST：The 2026 Vulnerability Forecast Update: Navigating the AI Epoch</a></span></li>
<li><span style="color: #236fa1;"><a href="https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf" target="_blank" rel="noopener" style="color: #236fa1;">警察庁サイバー警察局：令和７年における サイバー空間をめぐる脅威の情勢等について</a></span></li>
<li><span style="color: #236fa1;"><a href="https://mnb.macnica.co.jp/2026/03/ASM/roc.html" target="_blank" rel="noopener" style="color: #236fa1;">マクニカネットワークスブログ：ランサムウェア攻撃に先回り！インシデントリスクを最小化する「ROC」とは</a></span></li>
<li><span style="color: #236fa1;"><a href="https://mnb.macnica.co.jp/2024/07/asm/priority.html" target="_blank" rel="noopener" style="color: #236fa1;">マクニカネットワークスブログ：脆弱性対処の優先順位を決める"脱CVSS"のススメ</a></span></li>
</ul>
<p><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー.jpg" src="https://mnb.macnica.co.jp/upload/7affcacce77abe64c9ee21051855a1ed941489c6.jpg" width="759" height="140" class="mt-image-none" /></a></p>
<p><a href="https://go.macnica.co.jp/Entry-MNC-IQ-MNC-eDMmnb-subscribe.html"><img alt="メルマガ登録バナー（セキュリティ）.jpg" src="https://mnb.macnica.co.jp/upload/297fd55452bc6750685aa9b59ddcbebcf5f08f87.jpg" width="760" height="140" class="mt-image-none" /></a></p>
<p></p>]]>
    
  </content>
</entry>

<entry>
  <title>セキュリティ組織の変革と熱量の作り方【Taneva - コミュニティ活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/06/community/Tanevavol2.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2983</id>
  <published>2026-06-26T08:40:53Z</published>
  <updated>2026-06-26T12:12:11Z</updated>
  <summary>マクニカでは、企業のセキュリティを担う方々が集まるコミュニティ「Taneva（タネバ）」を運営しています。2回目のMeetUpを2026年6月に実施しました。今回のテーマは、「セキュリティ組織の変革」と「チームの熱量」。それぞれの「リアル」を語り合ったMeetUpの様子をご紹介します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>こんにちは！<span>Taneva</span>コミュニティマネージャーの引野です。<br />私たちは「サイバーセキュリティ」をテーマに、経営者・現場担当者・アナリストなど、立場や役割の異なる人たちが集い、リアルな知見を持ち寄りながら学び合うコミュニティ「<span>Taneva</span>」を運営しています。</p>
<p><span>2026</span>年<span>6</span>月<span>5</span>日、<span>Meetup Vol.2</span>を開催しました！今回のテーマは、<strong><u>「セキュリティ組織の変革」と「チームの熱量」</u></strong>。</p>
<p>正解がないからこそ悩み続けるテーマに、現場で向き合い続けるメンバーが集まり、それぞれの「リアル」を語り合う<span>3</span>時間となりました。このブログを通して、当日の熱気を少しでも感じていただけたらと思います。</p>
<p><span>　Meetup</span>の詳細はこちら：<span style="text-decoration: underline; color: #843fa1;"><a href="https://go.macnica.co.jp/Entry-MNC-CSSCU-Community-20260605-TanevaVol2.html" style="color: #843fa1; text-decoration: underline;" target="_blank" rel="noopener">https://go.macnica.co.jp/Entry-MNC-CSSCU-Community-20260605-TanevaVol2.html</a></span>　<br /><span>　X</span>上でのみんなのつぶやき：<span><a href="https://x.com/search?q=%23TanevaMeetup&amp;src=typed_query" target="_blank" rel="noopener"><span style="text-decoration: underline; color: #843fa1;">https://x.com/search?q=%23TanevaMeetup&amp;src=typed_query</span></a> </span></p>
<h3>目次</h3>
<ul>
<li>なぜ「組織変革と熱量」をテーマにしたのか？</li>
<li>組織変革の実践事例 変革のトリガーとその難所</li>
<li>「楽しい」はつくれる！？セキュリティチームのモチベ事情</li>
<li>懇親会の様子</li>
<li>おわりに</li>
</ul>
<h2>なぜ「組織変革と熱量」をテーマにしたのか？</h2>
<p>今年<span>1</span>月、私たちはある企業のセキュリティチームに一週間密着し、日常業務を観察しました。セキュリティ担当者のリアルを知るためです。その中で気がついたのは、「意思決定が特定の人に集中している」ことと、「役割分担に必要なスキルを揃えるのに膨大な時間がかかる」ことでした。</p>
<p>セキュリティ上の判断には内部環境への深い理解が不可欠です。数千台に及ぶ端末リストの中から、限られた手がかりでインシデントの根本原因を探っていく作業や、グローバルに分散した情報資産の中から管理者を見つけて連絡を取り、対応していく作業は容易ではありません。その一方で、<span>SOC</span>アナリストや関連部門からの膨大な問い合わせにタイムリーに応答する必要があります。</p>
<p>日々高度化する脅威に対して深い洞察を持ち、内部コンテキストを踏まえて意思決定できる人材は組織内で限られています。しかも、そうした専門家の暗黙知を形式化するのは簡単ではなく、結果として負荷が特定の人材に集中しがちです。人材不足や流動化、技術の急速な進展、守るべき領域の拡大といった外的要因が重なり、この負の構造は一層深刻化していると感じています。</p>
<p>こうした背景から、セキュリティの現場は今、大きな転換が求められていると感じています。</p>
<p>必要なことは最適な組織設計と、日々高度化する脅威に対抗するための技術力です。しかし、制度やツールを変えるだけでは十分ではありません。セキュリティも結局は「人」が担うものです。人の想いや熱量こそが組織変革を支え、新たな組織づくりの原動力となります。</p>
<p><span>Taneva</span>が扱うのは、教科書的な組織論や技術論ではなく、「人」を起点としたセキュリティです。人と組織が変革の必要性を自覚し、自発的に変わっていくには何が必要か。周囲を巻き込み、高いモチベーションで攻撃者を上回るスピードで進化する組織をどう作るか。答えが一つに定まらない問いに真正面から向き合う価値があると考えています。現場で奮闘するすべてのセキュリティ担当者を支援したい<span>――</span>その想いでこのテーマを掲げました。</p>
<p><span> </span><a href="https://mnb.macnica.co.jp/upload/a676761abe1aa74558fda1d0d4b93d1f8f12b9eb.png"><img alt="セキュリティ組織の変革と熱量の作り方1.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/a676761abe1aa74558fda1d0d4b93d1f8f12b9eb-thumb-850xauto-15655.png" width="850" height="477" class="mt-image-none" /></a></p>
<h2>組織変革の実践事例 変革のトリガーとその難所</h2>
<p><a href="https://mnb.macnica.co.jp/upload/cc2cb82a20343ce286cab16d5a0d35e01de69448.png"><img alt="セキュリティ組織の変革と熱量の作り方2.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/cc2cb82a20343ce286cab16d5a0d35e01de69448-thumb-850xauto-15657.png" width="850" height="482" class="mt-image-none" /></a></p>
<p>最初のパネルトークでは、実際に組織変革を経験してこられたお二人から、変革の「きっかけ」と「乗り越える難しさ」、「誰をどのように巻き込み説得したのか」などリアルな取り組み事例を共有いただきました。<span> </span></p>
<h3>変革は"理屈"ではなく"きっかけ"から始まる</h3>
<p>たとえば、インシデントをきっかけに、組織横断の連携が生まれたり、経営層との対話を通じて、優先順位が変わる（ウチは大丈夫か！？的な話題）ことは、さまざまな組織でも共通かもしれません。</p>
<p>そして、その先には、既存の組織文化との摩擦、変化に対する抵抗、何を優先すべきかの迷いなどの「壁」が必ずあります。だからこそ重要なのは、トップのマインドと、現場との対話です。</p>
<h3>トップダウンでの受動的組織から能動的組織への変革</h3>
<p>まず語られたのは、トップダウンの変革。しかしそれは単なる指示強化ではなく、組織を"動かす側"に変えるための変革でした。鍵となるのは、<span>CISO</span>自身のマインドとして、セキュリティに失敗はないので、完璧さではなく、挑戦を許容する姿勢＝"まじめすぎない真剣さ"をもつことです。</p>
<p><span>CISO</span>自らが失敗を許容し、挑戦を後押しすることで、現場もまた「動いていい」と思えるようになる。その積み重ねが、結果的にリスクへの対応力を高め、より強い組織につながっていくーーそんな示唆がありました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/8355f6416d7438a46d48937fc56221f2cbe70031.png"><img alt="セキュリティ組織の変革と熱量の作り方3.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/8355f6416d7438a46d48937fc56221f2cbe70031-thumb-850xauto-15659.png" width="850" height="281" class="mt-image-none" /></a></p>
<h3>ボトムアップで進む「インテリジェンス駆動型」への転換</h3>
<p>一方で、変革はトップだけでは完結しません。現場からの情報と意思決定がかみ合ったとき、組織は初めて前に進みます。</p>
<p>これまで、ベンダーやニュースに依存した意思決定が中心だった組織から、<u>「自社にとって何が重要かを見極める意思決定」</u>へと変えていく必要があります。ポイントは、下記のように単なる情報共有ではなく、意思決定につながるインプットができるかどうか。そこが大きな分岐点である、という話が印象的でした。</p>
<ul>
<li>他社で発生した事例を有効活用し、自社のリスクを正しく上層部にインプットすることで変化を起こす</li>
<li>ただし、全ての脅威を連携するのでは無く、今やるべき対応をリスクベースで洗い出す</li>
<li>単なるレポートではなく、自社にとって必要なアクションを明確に伝える</li>
<li>サイバーハイジーン等の基本を徹底するように言い続ける</li>
</ul>
<p><a href="https://mnb.macnica.co.jp/upload/3f2e4a05b38a5b918cb42c3b9a98ee7de16db633.png"><img alt="セキュリティ組織の変革と熱量の作り方4.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/3f2e4a05b38a5b918cb42c3b9a98ee7de16db633-thumb-850xauto-15661.png" width="850" height="567" class="mt-image-none" /></a></p>
<p>そして最後に強調されていたのはとてもシンプルで、でも最も本質的なこと「人と直接向き合うこと」です。現場に足を運ぶ、顔を覚えてもらう、対話を重ねる、こうした地道な積み重ねが、組織を動かす土台になります。</p>
<p>どれだけ優れた仕組みや戦略があっても、最終的に動くのは"人"。<br />だからこそ、コミュニケーションそのものが変革のインフラである、というメッセージが強く伝わってきました。</p>
<p>私がこのセッションで学んだのは、「変わらなければ」という焦りをいったん手放し、肩の力を抜いて取り組むことの大切さです。楽しむ余裕を持ち、「まず試してみる」姿勢で行動する方が、失敗を恐れて受動的になるよりも現実的な前進につながります。失敗を過度に避けようとすると行動が縮こまり、攻撃者に隙を与えてしまいます。むしろ失敗を許容しながら積極的に動き、多様な人と関わり、柔軟に学びを取り入れて自分と組織をアップデートしていくことが、ポテンヒットを許さない強いセキュリティ組織をつくると感じました。</p>
<p>「変革」と文字で書くと堅いイメージがありますが、柔軟な思考を持って、楽しむ余白を大事にしながら、一歩ずつ前に進んでいきましょう！</p>
<h2>「楽しい」はつくれる！？セキュリティチームのモチベ事情</h2>
<p><strong><u><a href="https://mnb.macnica.co.jp/upload/00550782744cf8aa656404f35ff20345e16c98ca.png"><img alt="セキュリティ組織の変革と熱量の作り方5.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/00550782744cf8aa656404f35ff20345e16c98ca-thumb-850xauto-15667.png" width="850" height="473" class="mt-image-none" /></a></u></strong></p>
<p>セキュリティの仕事は、決して楽な仕事ではありません。<br />業務負荷は高く、評価は見えにくく、そして"正解"も終わりもありません。<br />だからこそ、多くの現場で問い続けられているのが「どうすればチームが前向きに動き続けられるのか？」というテーマです。</p>
<p>パネルトーク②では、その問いに対する<span>"</span>現場からのリアルな取り組み<span>"</span>が共有されました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/dffd3e74341bf5dcb0e076f43510f5c2b9b93ad3.png"><img alt="セキュリティ組織の変革と熱量の作り方6.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/dffd3e74341bf5dcb0e076f43510f5c2b9b93ad3-thumb-850xauto-15669.png" width="850" height="476" class="mt-image-none" /></a></p>
<h3>モチベーションを下げる要因と反対のことをしてみては？</h3>
<p>現場では、気づかないうちにモチベーションを下げる状況が積み重なっているかもしれません。「過剰な業務に追われ続ける」「意味を感じにくい作業に時間を使ってしまう」「評価や報酬と見合わない業務を抱える」「優秀な人材が取れない」といった状態に対してついつい頑張ってしまいがちですが、それではモチベーションが下がる一方です。そこで逆の発想を使って、あえて<strong><span>"</span>逆の打ち手<span>"</span></strong>をとってみるのはどうでしょうかということです。</p>
<p>例えば、</p>
<ul>
<li>無理に抱え込まず、あえて滞らせたり<span>SLA</span>を見直す</li>
<li>誰も見ない報告など不要な業務はやめる</li>
<li>評価されにくい作業は<span>AI</span>に任せる</li>
<li>リソースが足りなければ、新人でも良いから人を増やす</li>
</ul>
<p>など、無理なものは無理として「頑張り方」を見直すこともまた、重要な意思決定かもしれません。</p>
<p><a href="https://mnb.macnica.co.jp/upload/248dcd622e2eab1d617ec19a1f9ff5305a741924.png"><img alt="セキュリティ組織の変革と熱量の作り方7.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/248dcd622e2eab1d617ec19a1f9ff5305a741924-thumb-850xauto-15671.png" width="850" height="343" class="mt-image-none" /></a></p>
<h3>個人のモチベーションは「つくる時間」と「外との接点」から</h3>
<p>個人のモチベーションは、自然に湧いてくるものではなく、意図してつくっていくものである、という点も印象的でした。</p>
<p>例えば、自由に使える自己研鑽の時間を意図的に確保する、外部コミュニティに参加し他社とつながるなど、日々の業務に埋もれがちな「学ぶ時間」を守り、異なる環境や考え方に触れることで、新たな解決策やモチベーションが生まれてくることもあります。</p>
<p>特に印象的だったのは、「他者貢献が自己強化ループを生む」というお話です。誰かの役に立った実感（意義）、成果としての手応え、周囲からの感謝、そこから得られる経験といった積み重ねが、自然とモチベーションを高めていく循環を生み出していきます。</p>
<p>モチベーションは"内側から湧いてくるもの"というより、環境の中で育てていくものだと感じさせられました。</p>
<h3>組織としてモチベーションをどう支えるか</h3>
<p>そして重要なのが、組織としてのあり方です。<br />トークの中では、「良いチームほど主体性が高い」という言葉が共有されました。</p>
<p>そのために必要なのは、やらされ仕事を減らす、仕事の範囲と責任を明確にする、個人の目標設定と価値観の共有を行うといった"前提の設計"です。</p>
<p>さらに忘れてはいけないことが、現場任せにしないこと。</p>
<p>任せるだけではなく、対話する、一緒に考える、必要な場面では支える、という"伴走型"の関わりが、チームの推進力を支えていくという話が印象的でした。</p>
<p>「楽しいチーム」は偶然生まれるものではありません。</p>
<p>負荷のかけ方、役割の設計、関係性の作り方。その一つひとつの積み重ねによって、"熱量のあるチーム"はつくられていく。そんな実感が残ったセッションでした。</p>
<p><a href="https://mnb.macnica.co.jp/upload/e3f625ed1af46777704976d177444f21d3c02a70.jpg"><img alt="セキュリティ組織の変革と熱量の作り方8.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/06/e3f625ed1af46777704976d177444f21d3c02a70-thumb-850xauto-15674.jpg" width="850" height="566" class="mt-image-none" /></a></p>
<p><a href="https://mnb.macnica.co.jp/upload/347593b496a384008db04ce00a8105866a23b104.jpg"><img alt="セキュリティ組織の変革と熱量の作り方9.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/06/347593b496a384008db04ce00a8105866a23b104-thumb-850xauto-15676.jpg" width="850" height="566" class="mt-image-none" /></a></p>
<h2>懇親会の様子</h2>
<p><span>19</span>時から始まった懇親会では、「●●の壁」をテーマに、お酒を片手にワイワイ語り合いました！チャタムハウスルールのもと、普段は言えないような本音の話が飛び交っていたように思います。</p>
<p><a href="https://mnb.macnica.co.jp/upload/523237e6ec3eccb02b8e2b71ae62a0257f021890.png"><img alt="セキュリティ組織の変革と熱量の作り方10.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/523237e6ec3eccb02b8e2b71ae62a0257f021890-thumb-850xauto-15678.png" width="850" height="324" class="mt-image-none" /></a></p>
<h2>おわりに</h2>
<p>今回の<span>Meetup</span>を通じて改めて感じたのは、セキュリティは、技術だけでは成り立たないということです。</p>
<p>どれだけ優れたツールや仕組みがあっても、それを動かすのは「人」であり、その力を引き出すのが「組織」であり、そしてそれを前に進めるのが「熱量」です。</p>
<p>組織変革も、モチベーションも、決して一朝一夕で実現できるものではありません。</p>
<p>それでも、小さなマインドチェンジや日々のコミュニケーション、外の世界とのつながりなどの積み重ねが、少しずつ組織を変え、チームを前に進めていくのかもしれません。</p>
<p>そしてもう一つ大切なことは、一人で抱え込まないことです。</p>
<p>同じ課題に向き合う人たちと出会い、言葉を交わし、互いの視点に触れることで、見える景色が変わる、そんな瞬間を私たちは<span>Taneva</span>に集うみなさんと一緒に作りたいと考えています。<span>Taneva</span>は、そんな「つながり」の中から、次の一歩が生まれる場所でありたいと思います。次回の<span>Meetup</span>でも、また皆さまとお会いできることを楽しみにしています！</p>
<p><span> <a href="https://mnb.macnica.co.jp/upload/70274564327fa5497893da3e7fbd47b10afed4be.jpg"><img alt="セキュリティ組織の変革と熱量の作り方11.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/06/70274564327fa5497893da3e7fbd47b10afed4be-thumb-850xauto-15683.jpg" width="850" height="478" class="mt-image-none" /></a></span></p>
<p><span><a href="https://mnb.macnica.co.jp/upload/983df206138213f6b00d69982a43efc3d7141a6a.png"><img alt="セキュリティ組織の変革と熱量の作り方12.png" src="https://mnb.macnica.co.jp/assets_c/2026/06/983df206138213f6b00d69982a43efc3d7141a6a-thumb-850xauto-15685.png" width="850" height="464" class="mt-image-none" /></a></span></p>
<p><span><a href="https://mnb.macnica.co.jp/upload/4b9cd386c6e7cdeef6b8e1e909b4524a6a1662cc.jpg"><img alt="セキュリティ組織の変革と熱量の作り方13.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/06/4b9cd386c6e7cdeef6b8e1e909b4524a6a1662cc-thumb-850xauto-15687.jpg" width="850" height="639" class="mt-image-none" /></a></span></p>
<p>▼<span>Taneva</span>（対象：自社のセキュリティを担う方はどなたでもご参加可能）　参加お申込みはこちら<span><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span>▼<span>Ikomai</span>：東海版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></strong></span><br />▼<span>IST2</span>：東京版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<span><span style="text-decoration: underline; color: #843fa1;"><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></span></span><span><strong></strong></span>▼<span>KISC</span>：関西版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><span><strong><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a><br /></strong></span><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>
<p></p>
<style>
a {
    text-decoration: none;
    color: #464feb;
}
tr th, tr td {
    border: 1px solid #e6e6e6;
}
tr th {
    background-color: #f5f5f5;
}
</style>]]>
    
  </content>
</entry>

<entry>
  <title>OTセキュリティの「機能する防御」とは― 能動的サイバー防御時代の実践設計―</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/06/cpsiotot/OTDefense.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2977</id>
  <published>2026-06-17T07:10:00Z</published>
  <updated>2026-06-17T07:34:16Z</updated>
  <summary>「能動的サイバー防御」に関する議論が進み、企業には「攻撃されてから対応する」だけではなく、攻撃を前提とした備えが求められています。重要インフラ、重要産業においては、重要設備の機能を担う計算機システム（OT）を含む、サイバーインシデントの報告も必要になるなど、サイバー攻撃に対抗する総合的な防御実装が急務です。本記事では、OTセキュリティにおいて「適切に機能する防御」と、その作り⽅を⽰します。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="CPS(IoT/OT)セキュリティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p>⽇本国内では「能動的サイバー防御」に関する議論が進み、企業には「攻撃されてから対応する」だけではなく、攻撃を前提とした備えが求められています。<span><br /></span>重要インフラ、重要産業においては、重要設備の機能を担う計算機システム、すなわち<span>OT</span>を含むサイバーインシデントの報告も必要になるなど、サイバー攻撃に対抗する総合的な防御実装が急務です。<span><br /></span>しかし、<span>OT</span>においては依然として次のような課題が⾒られます。</p>
<ul>
<li>何を準備すべきか分からない</li>
<li>セキュリティ対策が<span>IT</span>前提で議論されている</li>
</ul>
<p>本記事では、<span>OT</span>セキュリティにおいて「適切に機能する防御」と、その作り⽅を⽰します。<span><br /></span></p>
<h3>目次</h3>
<ul>
<li>OTセキュリティにおける前提：画⼀的な防御は成⽴しない</li>
<li>OT現場のインシデント対応、そこから逆算した"備え"</li>
<li>３つのセキュリティ・コントロールで⾒るOT対策</li>
<li>能動的サイバー防御に必要なOTセキュリティ実装</li>
<li>最後に</li>
</ul>
<h2>OTセキュリティにおける前提：画⼀的な防御は成⽴しない</h2>
<p>IT環境では、⾃動化・標準化された防御対策が有効です。優れた検知能⼒を持ち、⾃動的に隔離遮断するソリューションが⼈気で、遮断による業務影響は多少あれど、それを最⼩に抑えながら企業レベルでの障害を防ぐ有効な対策です。</p>
<p>しかし、<span>OT</span>環境ではこの⽅法が通じません。<span>OT</span>を担うコンピュータを無条件に遮断隔離した場合、<br />①システムの停⽌<br />②安全性への影響<br />などがあり、場合によっては操業と経営に打撃を与える事態を引き起こします。</p>
<p>他にも、<span>OT</span>特有の制約があります。<br />・レガシー機器が多い<br />・現場固有の構成が⽀配的、かつ、個社ごと・設備ごとに違う</p>
<p>すなわち、「とりあえず導⼊する」「⾃動で守る」「⼊れておけば安⼼」...は成⽴しないのが実態なのです。<span><br /></span></p>
<h2>OT現場のインシデント対応、そこから逆算した"備え"</h2>
<p>「不正検知したら⾃動で遮断する」という防御に代わり、現場で⾏われているのは、次のプロセスです。<br />・検知・調査<br />・判断<br />・対処（必要に応じて隔離・封じ込め）</p>
<p>この⼀連の流れが成⽴しなければ、どれだけ⾼度なツールを導⼊しても意味を持ちません。こうした流れを成⽴させるためには、<span>OT</span>環境に適した検知と準備が重要です。<span><br /></span></p>
<h2>３つのセキュリティ・コントロールで⾒るOT対策</h2>
<p>OT対策の全体像は、古くから⽤いられる「３つのセキュリティ・コントロール」で説明できます。</p>
<table border="1" style="border-collapse: collapse; width: 83.944%; border-style: solid; margin-left: auto; margin-right: auto; height: 288px;">
<tbody>
<tr style="border-style: solid; height: 41.4px;">
<td style="width: 4.73186%; border-style: solid; height: 41.4px;"></td>
<td style="width: 30.3628%; border-style: solid; height: 41.4px;">コントロール</td>
<td style="width: 65.5889%; border-style: solid; height: 41.4px;">OT対策（★：<span>OT</span>で特に必要になる対策）</td>
</tr>
<tr style="border-style: solid; height: 99.2px;">
<td style="width: 4.73186%; text-align: center; vertical-align: middle; border-style: solid; height: 99.2px;">1</td>
<td style="width: 30.3628%; border-style: solid; height: 99.2px;">予防的（<span>Preventive Control</span>）</td>
<td style="width: 65.5889%; border-style: solid; height: 99.2px;">
<p>〇 ハードニング、脆弱性対策など、攻撃対象⾯を減らす<br />〇 セグメンテーション、アクセス制御など、アーキテクチャ防御<br />★ インシデント対応に必要な情報や状態の把握など、平時の備え</p>
</td>
</tr>
<tr style="border-style: solid; height: 48.2px;">
<td style="width: 4.73186%; text-align: center; vertical-align: middle; border-style: solid; height: 48.2px;">2</td>
<td style="width: 30.3628%; border-style: solid; height: 48.2px;">検知的（<span>Detective Control</span>）</td>
<td style="width: 65.5889%; border-style: solid; height: 48.2px;">
<p>〇 予防を突破した攻撃や異常を検知する（事故を早期に発⾒する）<br />★ 是正に必要な判断材料の迅速なアウトプット<br /> （検知情報、環境情報、外部インテリジェンスの統合）</p>
</td>
</tr>
<tr style="border-style: solid; height: 99.2px;">
<td style="width: 4.73186%; text-align: center; vertical-align: middle; border-style: solid; height: 99.2px;">3</td>
<td style="width: 30.3628%; border-style: solid; height: 99.2px;">是正的（<span>Corrective Control</span>）</td>
<td style="width: 65.5889%; border-style: solid; height: 99.2px;">
<p>★ 迅速な事象確認、現場調査、対策案の列挙<br />★ 運転状態・ビジネス影響を加味した素早い対策決定<br />〇 対処する（正しい状態にする／場合によって⽌める）</p>
</td>
</tr>
</tbody>
</table>
<p>このように、各コントロールのつながりを意識し、何をするかを具体化することが⼤事です。<br />特に★印は、本稿のタイトルでもある、能動的サイバー防御の観点でも必要になります。</p>
<ul>
<li>インシデント対応に必要な情報、状態の把握</li>
<li>是正に必要な判断材料の迅速なアウトプット</li>
<li>迅速な事象確認、現場調査、対策案の列挙</li>
<li>運転状態・ビジネス影響を加味した素早い対策決定</li>
</ul>
<p>これらができると、<br /><strong>規制が求める「説明性の⾼い、かつ、技術的なインシデント報告」も⾃ずと可能になります。<span><br /></span></strong></p>
<h2>能動的サイバー防御に必要なOTセキュリティ実装</h2>
<p>これらを踏まえると、<span>OT</span>セキュリティにおける「防御」とは、 単なる防御壁と⾃動遮断ではありません。</p>
<p>検知によって状況を可視化し、<br />判断によって最適な対応を選択し、<br />対処によって影響を制御する</p>
<p>これらが上⼿く機能するよう情報や仕掛けごと組み込む<br />―― この⼀連の流れと、それを成⽴させる設計と実装が防御です。<span><br /></span></p>
<p><strong>能動的サイバー防御時代においては、 「何を⼊れるか」ではなく、「どう機能させるか」が求められます。<br /></strong><strong>個々の対策やツールを活かしながら、 検知・判断・対処を⼀体として機能させることこそが、<span>OT</span>セキュリティの本質だと考えています。<span><br /></span></strong></p>
<h2>最後に</h2>
<p>ツール導⼊だけでは実現できない<span>OT</span>防御において、⾃社の<span>OT</span>対策を機能させるにはどうしたらいいかなど、<br />OTセキュリティに関するご相談、お困りごとは、何でも遠慮なくご相談ください。<br />次回、サイバーハイジーン、サイバーレジリエンスの視点で、<span>OT</span>の防御実装を⾒ていきます。</p>
<h3>関連ソリューション</h3>
<p><strong><span>Dragos　</span>～世界最高峰の脅威インテリジェンス活用型<span>OT</span>セキュリティ～<br /></strong>◇Dragos製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DRG.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><br /><span>◇Dragos製品のお問い合わせはこちら</span><br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DRG.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a></p>
<p><strong>DeviceTotal</strong><strong>　～<span>OT/IoT/</span>ネットワーク機器向け脆弱性管理プラットフォーム～<br /></strong>◇<span>DeviceTotal</span>製品に関する資料の<span>DL</span>はこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener">　<img alt="ホワイトペーパーのダウンロードはこちら.pngのサムネイル画像のサムネイル画像のサムネイル画像" src="https://mnb.macnica.co.jp/assets_c/2026/06/cf27eb4acf924ad2abe749cd9b3df3fb87ad94ca-thumb-450xauto-14725-thumb-450x49-14726-thumb-470x51-15629-thumb-440xauto-15630.png" width="440" height="48" class="mt-image-none" /></a><span><a href="https://go.macnica.co.jp/Entry-MNC-DL-DTL-Document.html" target="_blank" rel="noopener"></a><br /></span><span></span><span></span>◇<span>DeviceTotal</span>製品のお問い合わせはこちら<br /><a href="https://go.macnica.co.jp/Entry-MNC-IQ-DTL.html" target="_blank" rel="noopener"><img alt="お問い合わせはこちら.png" src="https://mnb.macnica.co.jp/assets_c/2026/01/fb466e4bea98dc2275e18257c05f80a80074fcfa-thumb-450xauto-15374.png" width="450" height="45" class="mt-image-none" /></a><span></span><span></span></p>
<p>◇事業を止めないための<span>OT</span>セキュリティ～ランサムウェアなど最新動向を交えて解説～<br /><strong><span>動画の視聴はこちら↓</span></strong><br /><a href="https://sd-stream.macnica.co.jp/home/session/?id=2511OTransom&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="事業を止めないためのOTセキュリティ～ランサムウェアなど最新動向を交えて解説～ (1).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/11/b66ced4fd54569d20cb4e31d88676cad47fea0e9-thumb-650xauto-14969.jpg" width="650" height="366" class="mt-image-none" /></a></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>]]>
    
  </content>
</entry>

<entry>
  <title>SBOMについてみんなで語ろう -導入のアレコレ交換会-【関西コミュニティ（KISC）活動レポート】</title>
  <link rel="alternate" type="text/html" href="https://mnb.macnica.co.jp/2026/05/community/bkvol3.html" />
  <id>tag:mnb.macnica.co.jp,2026://2.2976</id>
  <published>2026-05-11T00:00:00Z</published>
  <updated>2026-05-11T00:47:54Z</updated>
  <summary>2025年4月に、自社サービスや製品をリリース・運用するためのお悩みや知見を共有する分科会「製品セキュリティ分科会」を発足し、2026年4月17日(金)に第3回目となるMeetupを弊社大阪オフィスにて実施しました。過去最高人数となる17名の方に参加いただき、「SBOMに関する取り組み」について、たくさんの意見交換が行われました。今回はその様子をお届けします。</summary>
  <author>
    <name>片倉 真奈美</name>
    
  </author>
  <category term="イベント/コミュニティ" scheme="http://www.sixapart
/ns/types#category" />
  
  <content type="html" xml:lang="ja" xml:base="https://mnb.macnica.co.jp/">
    <![CDATA[<h2>はじめに</h2>
<p><u></u>マクニカでは、セキュリティの企画・導入・文化浸透を担う人たちが集まって互いの知見を共有し、現場の課題に取り組むためのコミュニティ「関西情報セキュリティコミュニティ（通称：<span>KISC</span>）」を運営しています。</p>
<p>2025年<span>4</span>月に、自社サービスや製品をリリース・運用するためのお悩みや知見を共有する分科会「製品セキュリティ分科会」を発足し、<span>2026</span>年<span>4</span>月<span>17</span>日<span>(</span>金<span>)</span>に第<span>3</span>回目となる<span>Meetup</span>を弊社大阪オフィスにて実施しました。過去最高人数となる17名の方に参加いただき、「<span>SBOM</span>に関する取り組み」について、たくさんの意見交換が行われました。今回はその様子をお届けします。</p>
<p><a href="https://mnb.macnica.co.jp/upload/4e539194de8f2b3186ea283846734b0ced7a80c6.jpg"><img alt="SBOMについてみんなで語ろう.jpg" src="https://mnb.macnica.co.jp/assets_c/2026/05/4e539194de8f2b3186ea283846734b0ced7a80c6-thumb-850xauto-15618.jpg" width="850" height="638" class="mt-image-none" /></a></p>
<p>製品セキュリティ分科会<span>Vo.1</span>のレポートはこちら：<span><br /></span>「<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/05/community/bkvol1.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">製品セキュリティの組織体制や人材の在り方とは？【関西コミュニティ（KISC）活動レポート】</a></span><span style="text-decoration: underline; background-color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/05/community/bkvol1.html" target="_blank" rel="noopener" style="background-color: #843fa1;"></a></span>」<br />製品セキュリティ分科会<span>Vo.2</span>のレポートはこちら：<span><br /></span>「<span style="text-decoration: underline; color: #843fa1;"><a href="https://mnb.macnica.co.jp/2025/10/community/bkvol2.html" target="_blank" rel="noopener" style="color: #843fa1; text-decoration: underline;">CRAなど法規制や規格対応の実情とは？【関西コミュニティ（KISC）活動レポート】</a></span>」</p>
<h3>目次</h3>
<ul>
<li><span></span>テーマ設定の背景
<ul>
<li>イベントアジェンダ</li>
</ul>
</li>
<li><span></span>当日の様子<span><br /></span></li>
<li>まとめ
<ul>
<li>参加者の皆様からの評価</li>
</ul>
</li>
</ul>
<h2>テーマ設定の背景</h2>
<p>製品セキュリティを取り巻く法規制や規格がますます多様化・高度化し、製造業を中心に対応が急務となる中で、今回はその中でも導入・運用における課題感が多い<span>SBOM</span>（<span>Software Bill of Materials</span>／ソフトウェア部品表）に焦点を当て<span>Meetup</span>を開催しました。</p>
<h3>イベントアジェンダ</h3>
<ul>
<li><strong></strong>事例①自社での取り組み事例について</li>
<li>事例②日本の製造業の取り組み事情とあるべき姿</li>
<li>全員参加型ライトニングトーク～SBOM取り組み事例共有会～</li>
</ul>
<h2>当日の様子</h2>
<p><u></u>今回の参加者の属性としては、製造業を中心に、研究開発、ソフトウェア／ハードウェア開発、品質保証、生産技術、情報システム部門など、製品セキュリティに関わる多様な部門の方々に参加いただきました。</p>
<p>また、担当者クラスだけでなく、リーダーやマネージャークラス、プロジェクトを統括する立場の方まで、幅広い役職層が参加しており、実務目線の課題から、組織・体制づくりに関する観点まで、さまざまな立場からの意見が交わされました。</p>
<p>第<span>1</span>回・第<span>2</span>回から継続してご参加いただいている方も多く、回を重ねることで参加者同士の距離感がより近くなった気がします。</p>
<p>製品セキュリティという、明確な正解が見えづらく、手探りで取り組む企業が多いテーマだからこそ、社名や立場を越えて本音を共有できる、数少ない場として機能し始めていることを改めて実感する時間となりました。</p>
<p>事例①では、過去の製品セキュリティ分科会すべてにご参加いただいている方から、自社での<span>SBOM</span>取り組み事例を発表いただきました。<span><br /></span>昨年度立ち上げた製品セキュリティ専任組織化の取り組みを中心に、立ち上げ時の苦労や、ベテラン技術者を専任チームに引き入れるための説得プロセス、さらにモチベーション維持や教育コンテンツの準備・拡充など、幅広い実践的な知見をご共有いただきました。</p>
<p><a href="https://mnb.macnica.co.jp/upload/adc5a7ec2e93eb657391f48923d06274c814cddc.png"><img alt="SBOMについてみんなで語ろう2.png" src="https://mnb.macnica.co.jp/assets_c/2026/05/adc5a7ec2e93eb657391f48923d06274c814cddc-thumb-850x631-15621.png" width="850" height="631" class="mt-image-none" /></a></p>
<p>事例<span>②</span>では、製品セキュリティの分野で豊富な知見を持つ方から、製品セキュリティを取り巻く現状の課題と、今後あるべき姿について俯瞰的な視点からご紹介いただきました。<span><br /></span>また、<span>AI</span>活用がもたらす環境変化にも触れられ、参加者にとって視野が広がる示唆に富んだセッションとなりました。</p>
<p>続く全員参加型ライトニングトークでは、総勢<span>12</span>名の方に<span>SBOM</span>に関する自社の取り組み状況や課題感、悩みごとを共有いただきました。<br />議論されたトピックとしては大きく、以下の<span>3</span>つです。</p>
<h3>①SBOMは"どこまで・何の目的で"作るのか</h3>
<p>法規制対応を主目的とするのか、脆弱性影響の把握を重視するのか、あるいはサプライヤへの説明に使いたいのかなど、自社における<span>SBOM</span>の位置づけを明確にしたうえで、「どこまで作るか」「どこまでの不完全性を許容するか」を定義することの重要性が共有されました。</p>
<h3>②SBOMを"作った後"、脆弱性トリアージをどう回すか</h3>
<p>NVDや<span>JVDB</span>などの公開情報だけでは、現場の判断が難しいという課題が挙がりました。<span>CVSS</span>に加え、<span>EPSS</span>や<span>KEV</span>、アタックベクターなど複数の判断軸を組み合わせ始めている企業もありつつ、トリアージの基準や役割分担が属人化し、運用負荷が高くなっているという悩みも共通していました。<span>  </span></p>
<h3>③サプライチェーン/3<sup>rd</sup>パーティにSBOMを"どう要求し、どう使うか"</h3>
<p>法規制への理解度の差や、<span>SBOM</span>は企業秘密ではないかという心理的なハードルが議論になりました。また、<span>SBOM</span>を受け取ったとしても、それをどのように管理・活用するのかが課題になるケースも多く、一社だけでは完結しない難しさが改めて浮き彫りになりました。<span>  </span></p>
<p>企業によって定義や考え方、目的意識が異なる中でベストプラクティスを探るために様々な意見が飛び交い、同じ立場の方が集まるコミュニティならではのやり取りがとても印象的でした。</p>
<p><a href="https://mnb.macnica.co.jp/upload/ae2ef197b57a93789e9a95171bd07e72701e50c1.png"><img alt="SBOMについてみんなで語ろう3.png" src="https://mnb.macnica.co.jp/assets_c/2026/05/ae2ef197b57a93789e9a95171bd07e72701e50c1-thumb-850xauto-15623.png" width="850" height="365" class="mt-image-none" /></a></p>
<h2>まとめ</h2>
<p>SBOMは重要性が高まる一方で、「どこまで作るのか」「どう運用につなげるのか」「サプライチェーンとどう向き合うのか」など、多くの企業が明確な答えを持てないまま手探りで取り組んでいるテーマです。<span><br /></span>今回の製品セキュリティ分科会<span> Vol.3 </span>では、そうした<span>"</span>迷い<span>"</span>を前提に、実務者同士が現場のリアルを持ち寄り、率直な意見交換が行われました。</p>
<h3><strong>参加者の皆様からの評価</strong></h3>
<p><u></u>今回は、参加者全員から満足度の高いイベントを開催することができ、７割を超える参加者の方が「コミュニティでの情報交換や交流が役に立った」と回答しており、参加者同士の対話や知見共有の価値が改めて確認されました。</p>
<p>アンケートでも、<span><br /></span>「各社のさまざまな取り組みが参考になった」<span><br /></span>「他社の状況を知ることで、自社の立ち位置を把握できた」<span><br /></span>「具体的な事例やツール、<span>AI</span>活用の話が実践のヒントになった」<span><br /></span>といった声が多く寄せられ、実務に直結する学びの多い場となったことがうかがえます。</p>
<p><a href="https://mnb.macnica.co.jp/upload/b6b4cadb13d037418774db8bd03cf87637f3d66c.png"><img alt="SBOMについてみんなで語ろう4.png" src="https://mnb.macnica.co.jp/assets_c/2026/05/b6b4cadb13d037418774db8bd03cf87637f3d66c-thumb-650xauto-15625.png" width="650" height="350" class="mt-image-none" /></a></p>
<h2>最後に<u><br /></u></h2>
<p>本分科会では、ユーザ企業同士の情報交換に加え、製品セキュリティ分野における豊富な経験や知見を持つ有識者にも参加いただき、実務に即した視点でのコメントやアドバイスが得られる点も特長の一つです。</p>
<p>現場で直面している課題や悩みを共有しながら、専門的な知見も交えて議論できる場として、単なる情報交換にとどまらない、より実践的な学びの機会を提供しています。</p>
<p>今後もマクニカでは、製品セキュリティに携わる実務者が立場やフェーズを越えて学び合える場として、<span>KISC</span>製品セキュリティ分科会を継続して開催していく予定です。</p>
<p>SBOMや製品セキュリティへの取り組みに課題意識をお持ちの方は、ぜひ次回の<span>Meetup</span>にもご参加ください。<u><span><br /></span></u>「関西情報セキュリティコミュニティ」に是非参加してみたい、という方は以下<span>HP</span>からコミュニティへの登録、お待ちしています！ 　<span><br />※</span>東京・名古屋にも開催地を拡大中！<span><br />※</span>本コミュニティは企業のサイバーセキュリティを担う方限定のコミュニティとなります。<span></span></p>
<p>▼<span>Taneva</span>（対象：自社のセキュリティを担う方はどなたでもご参加可能）　参加お申込みはこちら<span><a href="https://www.macnica.co.jp/go/taneva.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></span></p>
<p><span>▼KISC：関西版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><strong><a href="https://www.macnica.co.jp/go/kisc.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></strong></span></p>
<p><span>▼IST2：東京版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<strong><span style="text-decoration: underline; color: #843fa1;"><a href="https://www.macnica.co.jp/go/ist2.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></span></strong></span></p>
<p>▼<span>Ikomai</span>：東海版コミュニティ（対象：マクニカから製品・サービスをご購入いただいているお客様） 参加お申し込みはこちら<br /><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"><img alt="コミュニティ公式ページを見る1.png" src="https://mnb.macnica.co.jp/upload/c49237cd0101ad8a1efb3dc20403b228d536fa94.png" width="450" height="93" class="mt-image-none" /></a></strong></span><span><strong><br /></strong></span><span><strong><a href="https://www.macnica.co.jp/go/ikoma.html" target="_blank" rel="noopener"></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/session/?id=2508sdcuritycommunity&amp;utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="当たり前の裏側を支える力――セキュリティコミュニティがもたらす現場の変化 (2).jpg" src="https://mnb.macnica.co.jp/assets_c/2025/10/d98e1c1861e5cdf2e71b014f4ddcbe050b7f5e20-thumb-650xauto-14796.jpg" width="650" height="366" class="mt-image-none" /></a></strong></span></p>
<p><span><strong><a href="https://sd-stream.macnica.co.jp/home/?utm_source=mnb&amp;utm_medium=-&amp;utm_campaign=int_" target="_blank" rel="noopener"><img alt="MNB用バナー (2).jpg" src="https://mnb.macnica.co.jp/upload/79664ae587fd4a680d9830460bb20fe708103930.jpg" width="760" height="140" class="mt-image-none" /></a></strong></span></p>
<p><strong><a href="https://go.macnica.co.jp/MNC-eDMmnb-subscribe-Form.html" target="_blank" rel="noopener"><span><img alt="無料メルマガ.jpg" src="https://mnb.macnica.co.jp/upload/ba70efad38cd65fea86a843ca0136fd38ebdee2c.jpg" width="760" height="140" class="mt-image-none" /></span></a></strong></p>
<p></p>]]>
    
  </content>
</entry>

</feed>