2026年の国内インシデントに見る、4つの攻撃パターンと「まず整理すべき」自社リスク
-
 │
はじめに
2026年、日本国内では規模や業種を問わず多くの組織を狙ったサイバー攻撃や情報漏えい事故が相次いで報告されました。これまで攻撃対象となりやすかったIT企業や大企業だけではなく、流通、小売、製造、交通、サービス業まで被害が広がっています。ECサイトだけでなく、会員向けサービスや業務用システムなど、さまざまな用途のWebシステムが狙われている点も特徴です。被害の内容も、個人情報の流出だけでなく、顧客向けサービスの停止や業務の遅延など、事業そのものに影響が及ぶケースがみられます。このような背景から、多くの企業でサイバーセキュリティは、IT部門だけの課題ではなく、経営課題として捉えられるようになっているのではないでしょうか。
政府も危機感を強めており、2026年10月8日に開かれた関係省庁会議では、古川俊治サイバー安全保障担当大臣が現状を「大変、危急の状況」と表現しました。翌9日には国家サイバー統括室が注意喚起を公表し、脆弱性対策や多要素認証などの認証強化、委託先を含めた対策の徹底を事業者に求めています。(*)
*出典:国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
本記事では、公表情報をもとに主な攻撃パターンを4つに整理し、それぞれに有効な対策の考え方と、対策を進める際の第一歩を解説します。
目次
- 攻撃が増えている背景
- 4つの攻撃パターンと共通点
- 攻撃パターン別に考える対策の方向性
- CrowdStrikeによる対策例とリスクアセスメント
攻撃が増えている背景
① 生成AIによる「言語の壁」の低下と、攻撃の効率化
従来、日本企業は日本語という言語の壁によって、海外からの攻撃対象になりにくい側面があったといわれてきました。しかし生成AIの普及により、自然な日本語によるフィッシングメールや偽サイトの作成が容易になりつつあります。以前は不自然な日本語が見分けるポイントの一つでしたが、現在は正規のメールと見分けにくいケースも増えています。
さらに、攻撃者は生成AIを次のような作業にも活用しているとみられます。
- 公開サーバーの調査
- システムの脆弱性や設定不備の探索
- フィッシングメールの作成
- マルウェア開発の支援
その結果、攻撃のスピードと量が向上していると考えられます。
② 攻撃の分業化・サービス化
もう一つの背景として、攻撃そのものの分業化が挙げられます。現在は、企業への侵入経路を販売する者や、ランサムウェアを提供する者など、攻撃の工程ごとに役割が分かれつつあるといわれています。こうした仕組みが広がることで、高度な技術を持たない攻撃者でも攻撃に参加しやすい環境になりつつあります。
4つの攻撃パターンと共通点
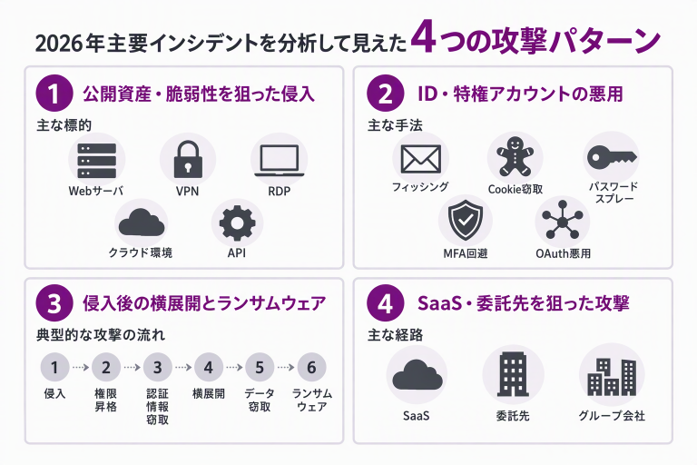
2026年に公表された国内の事例を振り返ると、次の4つの攻撃パターンが目立ちました。侵入経路はこのほかにもフィッシングメールやVPN機器の脆弱性などさまざまですが、本記事ではこの4つに絞って整理します。(各事例は公表情報をもとに当社で整理したものであり、特定の企業を示すものではありません)
|
攻撃パターン |
主な起点 |
影響の例 |
|
① 公開資産の脆弱性を狙った侵入 |
インターネットに公開されたサーバー・Webシステム |
情報流出など |
|
② ID・特権アカウントの悪用 |
窃取・推測されたアカウント情報 |
正規ユーザーを装った不正アクセス |
|
③ 侵入後の横展開とランサムウェア |
最初に侵入された端末・サーバー |
複数システム・サービスへの影響 |
|
④ SaaS・委託先を狙った攻撃 |
外部サービスや委託先のシステム |
自社の管理外での情報漏えい |
① 公開資産の脆弱性 ― 「見えていない資産」が入口になる
2026年、あるWebサービス事業者が、公開サーバーの脆弱性を悪用した不正アクセスを受けたことを公表しました。攻撃者はサーバー上で任意のコマンドを実行し、数千万件規模のユーザー情報などにアクセスしたとされています。別のオンラインサービス事業者でも、Webシステムへの不正アクセスによって、本人確認書類の画像を含む数百万件規模の個人情報が取得されたことが公表されました。
いずれも、インターネットから到達できるシステムが攻撃の対象となったケースです。Webサーバー、VPN、RDP、クラウド環境、APIなど、外部に公開されている資産やサービスは、攻撃者から継続的に探索される対象になりやすいです。なかでも、放置されたテスト環境や管理されていないサブドメイン、担当者の異動で管理があいまいになった資産は把握から漏れやすく、気づかないうちに攻撃の足掛かりになるおそれがあります。また、既知の脆弱性だけでなく、認証やアクセス制御、実装・設定といったシステムごとの基礎的な不備が突かれるケースも多く報告されています。
こうしたリスクを減らす第一歩は、「自社が外部に何を公開しているのか」を正しく把握することです。
マクニカ セキュリティ研究センターの集計では、国内で公表されたWebシステムへの不正アクセスによる情報漏えい事案は、2026年1〜10月で288件と、2025年(84件)の3倍以上に増えています。詳しくは、同センターの分析記事「相次ぐWEBシステムからの情報漏洩事案について(第2報)」をご覧ください。
② ID・認証情報の悪用 ― 狙われているのは"システム"だけではない
2026年、あるITサービス事業者が、社内システムへの不正アクセスによって、100万件を超える会員情報が閲覧または取得された可能性があると公表しました。一部のアカウントについては、認証情報にアクセスされた可能性も確認されています。
このように、攻撃の過程で認証情報が狙われるケースは少なくありません。近年は、フィッシングやCookieの窃取、パスワードスプレー攻撃、多要素認証の回避などによって正規のIDを入手し、ログインする手口も増えているといわれています。攻撃者にとって正規のアカウントを手に入れることには、次のようなメリットがあるためです。
- 正規ユーザーとして行動でき、不審な通信として検知されにくい
- 権限昇格につなげやすい
- クラウドサービスやSaaSへ攻撃を広げやすい
特に、管理者アカウントや特権ID、使われていない休眠アカウントの管理状況は、優先して確認したいポイントです。
③ 侵入後の横展開 ― 被害を大きくするのは「侵入後」
2026年、ある交通系企業グループが、ランサムウェアによる被害を公表しました。中核事業への影響は避けられたものの、グループ内の複数の顧客向けサービスに影響が出ています。
複数のサービスに影響が及んだ背景には、侵入後にグループ内のシステムへ被害が広がった可能性が考えられます。一般に、攻撃者は侵入後すぐにデータを盗むのではなく、次のような段階を経て活動範囲を広げていくといわれています。
初期侵入 → 権限昇格 → 認証情報の窃取 → 横展開 → システムの探索 → データの窃取 → ランサムウェアの展開
被害の大きさは、侵入そのものだけでなく、その後の横展開によって左右されるケースがあります。侵入を完全に防ぐことは難しいという前提に立つと、侵入後の動きにどう備えるかが重要になります。
「侵入されたことにいかに早く気づき、どこで食い止めるか」という視点を、対策に組み込んでおくことが求められます。
④ SaaS・委託先経由 ― 自社の外側にあるリスク
2026年、ある企業グループが業務を委託していた外部のクラウドサービスで、不正アクセスによる個人情報の漏えいが発生したことが公表されました。原因は、委託先のサービス側で利用されていたツールの脆弱性を悪用されたこととされています。
自社のシステムに直接侵入されていなくても、SaaS事業者や委託先、グループ会社、開発ベンダーなど、自社の管理が直接及びにくい経路から情報が漏えいするケースです。業務のクラウド化や外部委託が進むほど、こうした「自社の外側」のリスクは見えにくくなります。
まずは、どの業務で、どのような外部サービスに、どの情報を預けているのかを整理しておくことが出発点になります。
4つのパターンに共通すること:「侵入を前提にする」
4つのパターンは起点こそ異なりますが、共通して見えてくるのは次の3点です。
- 自社が守るべき範囲(公開資産・ID・クラウド・委託先)を把握しきれていないことが、リスクの起点になりやすい
- 侵入を完全に防ぐことは難しく、「侵入後にどれだけ早く気づけるか」が被害の大きさを左右する
- 個別の対策を点で導入するだけでは、攻撃の全体像をつかみにくい
つまり、これからの対策は「侵入させない対策」に加えて、「侵入されても早期に検知し、被害を最小化する仕組み」を含めて考えることが求められます。では、具体的にはどのような対策が考えられるのでしょうか。
攻撃パターン別に考える対策の方向性
ここからは、4つの攻撃パターンに沿って、有効と考えられる対策の方向性を整理します。いずれも特定の製品に限らない、一般的な対策の考え方です。
公開資産を把握し、攻撃される前に危険箇所を減らす
公開資産のリスクを減らすには、まず自社の攻撃対象領域(アタックサーフェス)を正しく把握することが重要です。管理者も把握していない古いサーバーが残っていたり、クラウドの設定ミスによって本来公開すべきでないサービスが外部からアクセスできる状態になっていたりするケースは、珍しくありません。
ASM(Attack Surface Management)を活用すると、社内で把握できていない公開資産や脆弱性、危険な設定を継続的に洗い出すことができます。例えば、次のようなリスクの発見と優先度付けに役立ちます。
- インターネット上に公開されたままのテストサーバー
- サポートが終了したOSを利用しているシステム
- 期限切れのSSL証明書
- 設定ミスで公開されたクラウドストレージ
あわせてWAF(Web Application Firewall)を導入すると、WebサイトやWebアプリケーションへの攻撃を入口の段階で防ぎやすくなります。「攻撃されて初めて気づく」のではなく、「攻撃される前に危険箇所を見つけて改善する」ことがポイントです。
ただし、脆弱性診断やWAFを導入していても、診断の範囲や深さが十分でなかったり、管理対象から漏れたシステムが残っていたりして、被害に至るケースも報告されています。まずは不要な公開資産を減らしたうえで、残ったシステムを外部からのテストと、設定・コードの確認の両面から点検することが重要です。
IDを守り、「認証突破後」の動きも監視する
IDの悪用に備えるには、「誰がログインしているのか」「そのユーザーは本当に本人なのか」を確認できる仕組みが欠かせません。セキュリティ対策の重心は、「端末を守る」ことに加えて、「IDを守る」ことにも広がりつつあります。
基本となるのは、MFA(多要素認証)の徹底です。IDとパスワードだけではログインできない環境にすることで、窃取された認証情報が悪用されるリスクを抑えられます。さらにPAM(特権アクセス管理)を導入すると、管理者権限を必要なときだけ利用する運用に近づけることができます。
加えて、ITDR(Identity Threat Detection and Response)を活用すると、次のようなIDに関する不審な動きを検知しやすくなります。
- 深夜など通常と異なる時間帯のログイン
- 海外など普段と異なる場所からのアクセス
- 権限昇格の試み
- Active Directoryへの攻撃
認証を突破された後の動きまで監視することで、攻撃者が管理者権限を取得する前に発見・対応できる可能性が高まります。
端末・クラウド・SaaSを一元的に見えるようにする
攻撃の起点は、Webサーバーだけではありません。社員が利用するPCやサーバー、クラウド環境、業務で使うSaaSも攻撃の対象となります。例えば、メールの添付ファイルを開いたことをきっかけに侵入されたり、業務用のクラウドサービスのアカウントが乗っ取られたり、正規のツールが悪用されたりするケースがあります。
こうした攻撃では、未知のマルウェアやファイルを使わない手口が用いられることもあり、従来型のアンチウイルスだけでは十分とはいえない場合があります。EDR(Endpoint Detection and Response)を導入すると、端末上のプロセスやユーザーの操作を継続的に監視し、次のような不審な振る舞いを検知できます。
- WordなどのOfficeアプリケーションがPowerShellを起動した
- ユーザーが普段使わない管理者権限を取得した
- 大量のファイルの暗号化が始まった
必要に応じて、端末をネットワークから自動的に隔離することも可能です。さらに、クラウド上のサーバーやコンテナを保護する仕組みや、SaaSの設定不備を可視化する仕組みを組み合わせることで、オンプレミス・クラウド・SaaSを分断せずに状況を把握しやすくなります。
侵入を前提に、早く気づき、被害を広げない
どれほど強固な防御を整えても、すべての攻撃を100%防ぐことは現実的ではありません。そのため、「侵入を防ぐ」ことに加えて、「侵入された後にどれだけ早く気づけるか」が重視されるようになっています。
XDR(Extended Detection and Response)や次世代SIEMを活用すると、エンドポイント、ネットワーク、クラウド、IDなど複数のログを横断的に分析できます。例えば、「海外からのログイン → サーバーへの接続 → 特権の取得 → 大量データの持ち出し」という一連の動きを、ひとつのインシデントとして捉えることが可能になります。
さらに、専門のアナリストが24時間365日監視を行うマネージドサービスを活用すれば、夜間や休日を含めて攻撃の兆候を早期に発見しやすくなります。被害をゼロにすることは難しくても、被害の拡大を最小限に抑えることは期待できます。
なお、公表事例では、不審な挙動やシステムの負荷、外部からの連絡などをきっかけに被害に気づくケースがある一方、発覚の経緯が明らかでないものも多くあります。「何も起きていないから攻撃を受けていない」とは考えず、継続的に監視することが大切です。
CrowdStrikeによる対策例とリスクアセスメント
対策の一例:プラットフォーム型で「点」を「線」にする
ここまでの対策を、ASM、ITDR、EDR、XDR、SIEMとそれぞれ個別の製品で導入すると、製品ごとに管理画面やアラートが分かれます。攻撃の全体像をつかむまでに時間がかかり、運用の負荷も大きくなりがちです。攻撃は公開資産の調査から横展開、情報の窃取まで複数の工程で進むため、それぞれの対策を「点」ではなく「線」としてつなげて見ることが重要になります。
その一つの解決策として、複数の対策を単一のプラットフォームで統合的に運用する「プラットフォーム型」のアプローチをご紹介します。例えばCrowdStrikeでは、侵入前のリスク可視化から、侵入時の防御、侵入後の検知・対応、24時間365日の監視サービスまでを、単一のエージェントと管理コンソールで提供しています。
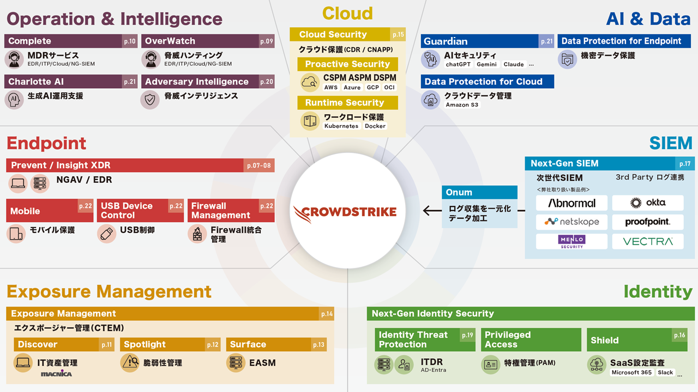
[図:CrowdStrikeプラットフォームの全体像、CrowdStrike総合カタログより抜粋]
エンドポイント、クラウド、ID、ネットワークの情報を統合的に扱えるようになると、次のような効果が期待できます。
- 運用担当者の負荷軽減
- 誤検知の削減
- 調査・対応時間の短縮
- セキュリティ人材不足への対応
限られた人員でも一定以上の防御レベルを維持しやすくなる点が、プラットフォーム型の大きなメリットです。各フェーズで具体的にどのような対策が可能かは、記事末尾の「【参考】CrowdStrikeプラットフォームによる対策イメージ」で紹介しています。
ただし、最初の一歩は「リスクの可視化」から
とはいえ、いきなり製品を導入すればよいというわけではありません。話題の製品や個別の課題に対応する製品から先に導入すると、「部分的には強いが、全体が見えない」状態になりかねません。本当に重要なのは、製品を選ぶ前に「自社がどのようなリスクを抱えているのか」を正しく把握することです。
例えば、インターネットに公開しているサーバーやクラウド環境をすべて把握できているでしょうか。過去に構築したテスト環境が残っていないでしょうか。管理者アカウントや特権アカウントは適切に管理されているでしょうか。こうした問いに自信を持って答えるのは、公開資産やID、クラウド、SaaSと確認すべき範囲が広がり続ける中で、決して簡単ではありません。
自社のリスクを可視化する各種リスクアセスメント
そこでマクニカでは、お客様の環境を実際に確認し、リスクを可視化する各種リスクアセスメントをご用意しています。本記事では、CrowdStrikeのテクノロジーを活用した、普段は見えにくいAD、SaaS、クラウドの設定不備やリスクを洗い出し、レポートとしてご提供するアセスメントサービスをご紹介します。
|
アセスメント |
確認する対象 |
関係する攻撃パターン |
|
ADRR(Active Directory Risk Review) |
Active Directoryの設定不備、特権アカウントや休眠アカウントなどのリスク |
② ID・認証情報の悪用/③ 侵入後の横展開 |
|
SSRR(SaaS Security Risk Review) |
現在利用しているSaaSの設定不備や各種リスク |
④ SaaS・委託先経由 |
|
CRR(Cloud Risk Review) |
組織で利用しているクラウドの設定不備や各種リスク |
① 公開資産の脆弱性/④ SaaS・委託先経由 |
マクニカのご支援 ―アセスメントの前から、その先まで ―
「どのアセスメントから始めるべきか分からない」「そもそも自社の課題が整理できていない」という段階でも、ご相談いただけます。マクニカでは、コンサルティングをはじめ、お客様のセキュリティの現状整理からお手伝いしています。
アセスメントで見つかったリスクについても、重要度や優先順位を整理し、お客様の体制や予算に合わせた対策の進め方をご一緒に検討します。
まとめ
生成AIの普及などを背景に、サイバー攻撃はこれまで以上に高速化・高度化していると考えられます。2026年に公表された国内の事例からは、公開資産の脆弱性、ID・認証情報の悪用、侵入後の横展開、SaaS・委託先経由という、4つの代表的な攻撃パターンが見えてきました。
こうした攻撃は、一つの製品だけで防ぐことが難しいものです。公開資産の管理、ID保護、エンドポイントやクラウドの防御、検知・対応体制といった対策を連携させ、攻撃の流れ全体を見据えて備えることが求められます。そしてその第一歩は、自社のリスクを正しく把握し、優先順位を付けて改善を進めていくことにあるでしょう。
▶ まずは自社のリスクを把握しませんか
「自社のADやSaaS、クラウドにどのようなリスクがあるのか知りたい」という方は、各種リスクアセスメントをご活用ください。何から始めるべきか迷っている段階のご相談も歓迎していますので、以下フォームよりお気軽にお問合せください。
【参考】CrowdStrikeプラットフォームによる対策イメージ
以下は、本記事でご紹介した対策の考え方を、CrowdStrikeのプラットフォームで実装した場合の一例です。
|
フェーズ |
対応する考え方 |
主な機能 |
|
侵入前 |
公開資産・脆弱性の可視化(①) |
Falcon Exposure Management(FEM) |
|
侵入時 |
不審なプログラム・挙動の検知と防御 |
Falcon Prevent |
|
侵入後 |
ID悪用・横展開の検知と封じ込め(②③) |
Falcon Identity Protection、XDR、NG-SIEM |
|
クラウド・SaaS |
設定不備やリスクの把握(④) |
Falcon Cloud Security、Falcon Shield |
|
運用 |
24時間365日の監視・分析、運用負荷の軽減 |
Falcon OverWatch、Falcon Complete、Charlotte AI |
・侵入前:リスクの可視化
FEMを活用し、自社の公開資産やクラウド環境を継続的に調査します。「インターネットから見えている危険な資産は何か」「優先して修正すべき脆弱性はどこか」を把握することで、攻撃を受ける前のリスク低減につなげます。
・侵入時:リアルタイムの防御
攻撃が実行された場合でも、Falcon Preventが不正なプログラムや不審な挙動を検知します。未知のランサムウェアであっても、その振る舞いから危険性を判断し、実行を自動的に停止することが可能です。
・侵入後:横展開の検知と封じ込め
攻撃者が認証情報を奪って社内に侵入した場合でも、Falcon Identity ProtectionやXDRが、異常な権限の利用や横展開の動きを検知します。必要に応じて端末の隔離やアカウントの停止などを行い、被害の拡大を防ぎます。
・クラウド・SaaS:設定不備の把握と保護
Falcon Cloud Securityでクラウド上のワークロードや設定を、Falcon ShieldでSaaSの設定状況を確認し、オンプレミスと同じプラットフォーム上でリスクを把握できます。
・運用:マネージドサービスとAIによるSOC運用の高度化
Falcon OverWatchやFalcon Completeでは、専門のアナリストが24時間365日体制で監視・対応を支援します。また、Charlotte AIを活用すると、アナリストが自然言語で脅威情報を調査できるようになり、インシデントの分析や原因調査の効率化が期待できます。
※記載の機能・サービス名は執筆時点のものです。詳細はお問い合わせください。