潜伏後の攻撃者の振る舞いをAIで可視化!最近話題のNDRとは?
-
 │
はじめに:侵入を"防ぐ"だけでなく、侵入後の動きを"見つける"時代へ
ランサムウェアや標的型攻撃への対策として、EDR、ファイアウォール、SIEMなどを導入している企業は少なくありません。しかし近年の攻撃では、攻撃者が一度ネットワーク内部に入り込んだ後、正規の認証情報や通常の通信に紛れながら、内部偵察、横展開、C2通信、データ持ち出しへ進むケースが問題になります。サイバー攻撃者の行動や手法を体系化したMITRE ATT&CKでも、攻撃者は侵害したシステムと通信して制御する「Command and Control」、内部環境を理解する「Discovery」、複数システムへ移る「Lateral Movement」、データを盗み出す「Exfiltration」といった行動を整理しています。
そこで注目されているのが、NDR(Network Detection and Response)です。NDRは、端末の中だけではなく、ネットワーク上を流れる通信やメタデータを継続的に分析し、侵入後の攻撃者の振る舞いを可視化・検知する仕組みです。ネットワークトラフィックデータに行動分析を適用し、内部通信(east-west)や外部との通信(north-south)を継続的に分析する製品群となります。
本記事では、セキュリティ初心者や情報システム担当者向けに、NDRの基本、注目される背景、侵入後の攻撃者の動き、そして、NDR製品の「Vectra AI」を例に、どのようにAIで攻撃者の振る舞いを可視化するのかを分かりやすく解説します。
NDRとは?ネットワーク上の"攻撃者の振る舞い"を見る仕組み
NDRは、Network Detection and Responseの略で、ネットワーク上の通信を継続的に監視し、不審な振る舞いを検知・調査・対応につなげるセキュリティ領域です。NDRは、ネットワークパケットやトラフィックメタデータを分析し、通常の通信から外れた異常や、侵害後の活動を検知するために使われます。
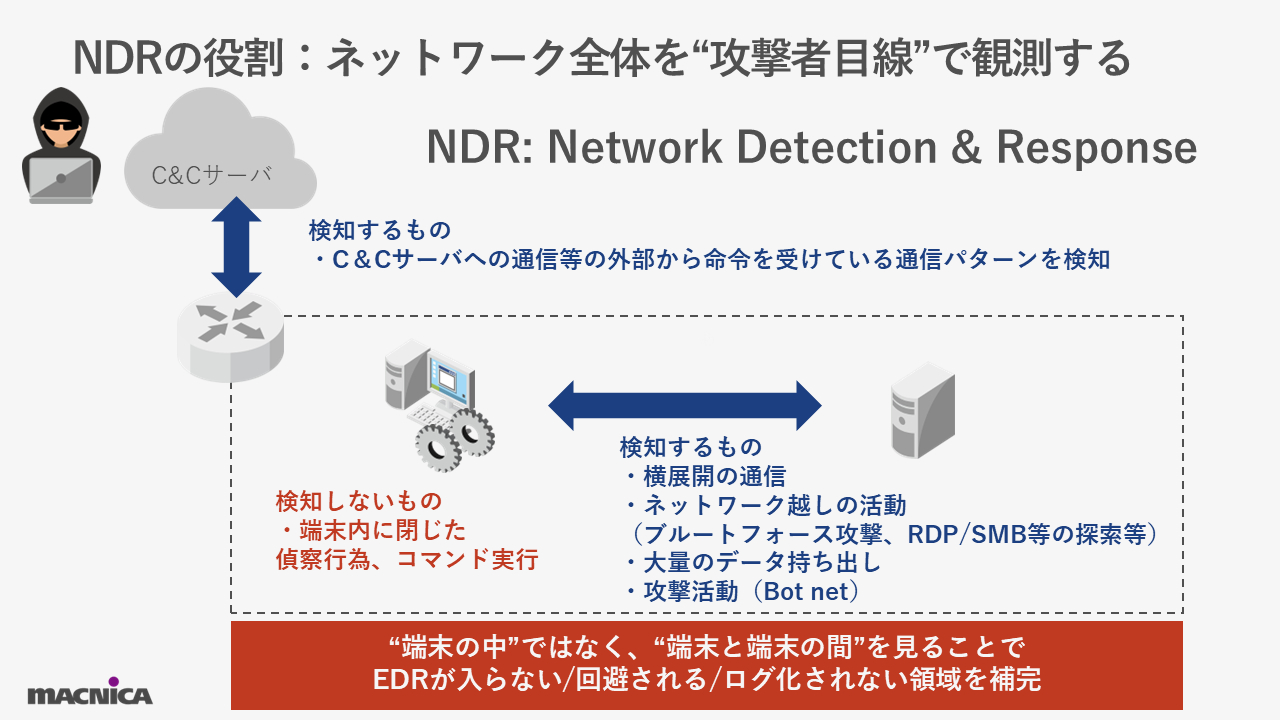
イメージとしては、EDRが「端末の中を見る仕組み」だとすれば、NDRは「端末と端末の間、サーバとサーバの間、クラウドとの間を流れる通信を見る仕組み」です。EDRはPCやサーバ内部のプロセス、ファイル操作、コマンド実行などの調査に強く、SIEMはログを集約して証跡や相関分析に強みがあります。一方、NDRはネットワーク横断の通信から、C2通信、内部偵察、横展開、情報持ち出しのような"侵入後の動き"を捉える役割を担います。
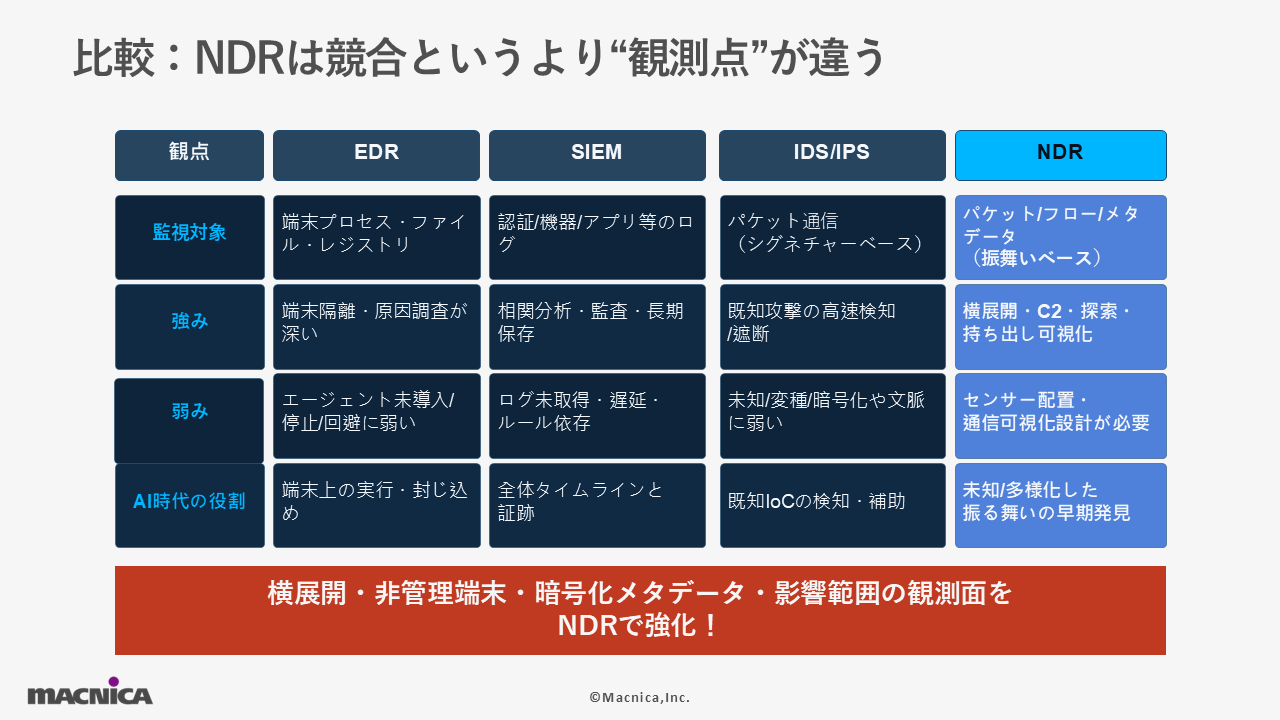
つまりNDRは、既存対策の代替ではありません。むしろ、EDR、SIEM、SOAR、Firewallなどと組み合わせることで、「端末」「ログ」「通信」という複数の観測点をつなげ、攻撃の全体像を把握しやすくする補完レイヤーです。
なぜ今、NDRが注目されているのか
1. 脆弱性・露出面が増える
従来の企業ネットワークは、社内LANとインターネット境界を中心に守る考え方が主流でした。しかし現在は、クラウド、SaaS、IaaS、リモートワーク、IoT/OT、持ち込み端末などが混在し、通信の発生場所が分散しています。
また、EDRを導入できないプリンター、IoT機器、古い業務端末、検証機、OT機器なども増えています。
2. 暗号化通信や正規ツール悪用により、単純なシグネチャ検知が難しくなった
現在の攻撃者は、明らかに怪しい通信だけを使うとは限りません。MITRE ATT&CKのCommand and Controlでは、攻撃者が検知を避けるために通常の通信に似せた通信を使うことがあると説明されています。
そのため、NDRでは通信の宛先、頻度、時間帯、セッション、データ量、方向性、プロトコル、DNS/TLSメタデータなどを見て、「通常と違う」「攻撃者らしい」振る舞いを探します。
3. ランサムウェア対策では、侵入後の横展開を早く掴むことが重要
ランサムウェアの被害は、最初の侵入そのものよりも、その後の横展開、権限拡大、重要サーバへの到達、データ持ち出し、暗号化によって大きくなります。MITRE ATT&CKのLateral Movementは、攻撃者がネットワーク内のリモートシステムへ移動・制御するための技術群であり、目的達成のためには複数のシステムやアカウントをピボットすることがあると説明しています。
NDRの強みは、こうした「端末間の移動」「内部の探索」「外部への送信」をネットワークの観測面から捉えられることです。
4. アラート疲れを減らし、調査の優先順位をつけたい
セキュリティ運用の現場では、アラートが多すぎて「どれを先に見るべきか」が分からないという問題があります。NDRは単にアラートを増やすのではなく、複数の検知を構造化されたインシデントとしてまとめ、調査しやすくすることが重要な要件になっています。
攻撃者は侵入後に何をするのか:C2通信、偵察、権限昇格、横展開、情報持ち出し
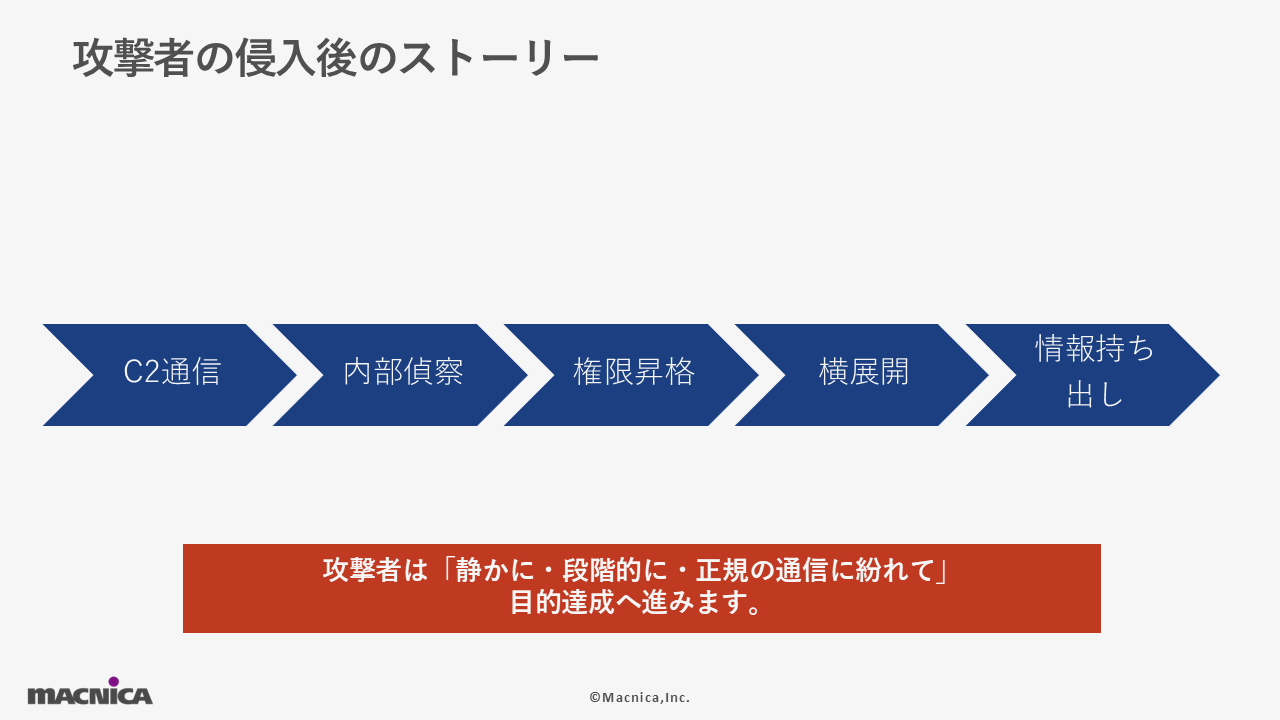
攻撃者は、侵入に成功してもすぐに目的を達成できるとは限りません。まず外部の指令サーバと通信し、内部環境を調べ、権限を高め、別の端末やサーバへ移動し、最終的にデータを持ち出したり、業務停止を引き起こしたりします。MITRE ATT&CKは、これらの行動を複数の戦術として整理しています。
C2通信:外部から命令を受ける
C2(Command and Control)通信は、攻撃者が侵害したシステムを制御するために行う通信です。MITRE ATT&CKでは、攻撃者が検知を避けるために通常の通信を模倣することがあると説明しています。NDRは、こうした外部通信の周期性、宛先、通信量、プロトコルの違和感などから、不審な通信を見つける手がかりになります。
内部偵察:社内の"地図"を作る
侵入後、攻撃者は「どんな端末があるか」「どのアカウントが存在するか」「どこに重要データがあるか」を調べます。MITRE ATT&CKのDiscoveryは、攻撃者がシステムや内部ネットワークの知識を得るための技術群であり、次に何をすべきか判断するために使われると説明されています。
権限昇格:より強い権限を得る
攻撃者は、一般ユーザー権限のままでは重要システムにアクセスできないことが多いため、権限昇格を狙います。MITRE ATT&CKのPrivilege Escalationは、攻撃者がシステムやネットワーク上でより高い権限を得るための技術群で、設定ミスや脆弱性の悪用が一般的なアプローチとして挙げられています。
横展開:1台の侵害を全社被害へ広げる
横展開は、侵害済みの端末から別の端末やサーバへ移動する行動です。MITRE ATT&CKでは、攻撃者が正規の認証情報やOS標準ツールを使う場合もあり、よりステルス性が高くなることがあると説明しています。NDRが横展開に有効なのは、RDP、SMB、SSH、クラウドサービスなどの"端末間・システム間通信"に痕跡が残るためです。
情報持ち出し:データを外へ出す
攻撃者がネットワークからデータを盗み出す行動のことを「Exfiltration」と呼びます。MITRE ATT&CKでは、収集したデータを圧縮・暗号化したり、C2チャネルや別チャネルを使ったり、送信サイズを制限したりして検知を避ける場合があると説明しています。NDRは、通常とは異なる外向き通信量、送信先、時間帯、プロトコルなどから、情報持ち出しの疑いを見つける助けになります。
「Vectra AI」はAIで"重要な攻撃シグナル"に絞り込む
Vectra AIは、NDRを中心に、ネットワーク、ID、クラウドの攻撃者行動をAIで分析し、優先度付きのシグナルとして提示するプラットフォームです。
Vectra AIの大きな特徴は、単に「いつもと違う通信」のアラートを大量に出すのではなく、攻撃者の行動に基づいて検知し、複数の検知を関連付け、優先順位を付ける点です。
セキュリティ担当者が最初に悩むのは、「大量のアラートの中でどれを優先すべきか」です。Vectra AIは単なるアラート一覧ではなく、ホストやアカウントを示す"Entity"単位で対応すべき対象を提示し、リスクの高い挙動から確認できる形で表示します。またFirewall、EDR、SIEM/SOARなどとの統合が可能です。こうした機能で、SOCや情シス担当者が「アラートを見る作業」から「本当に危険な攻撃を調査し、止める作業」へ時間を使えるようにサポートします。
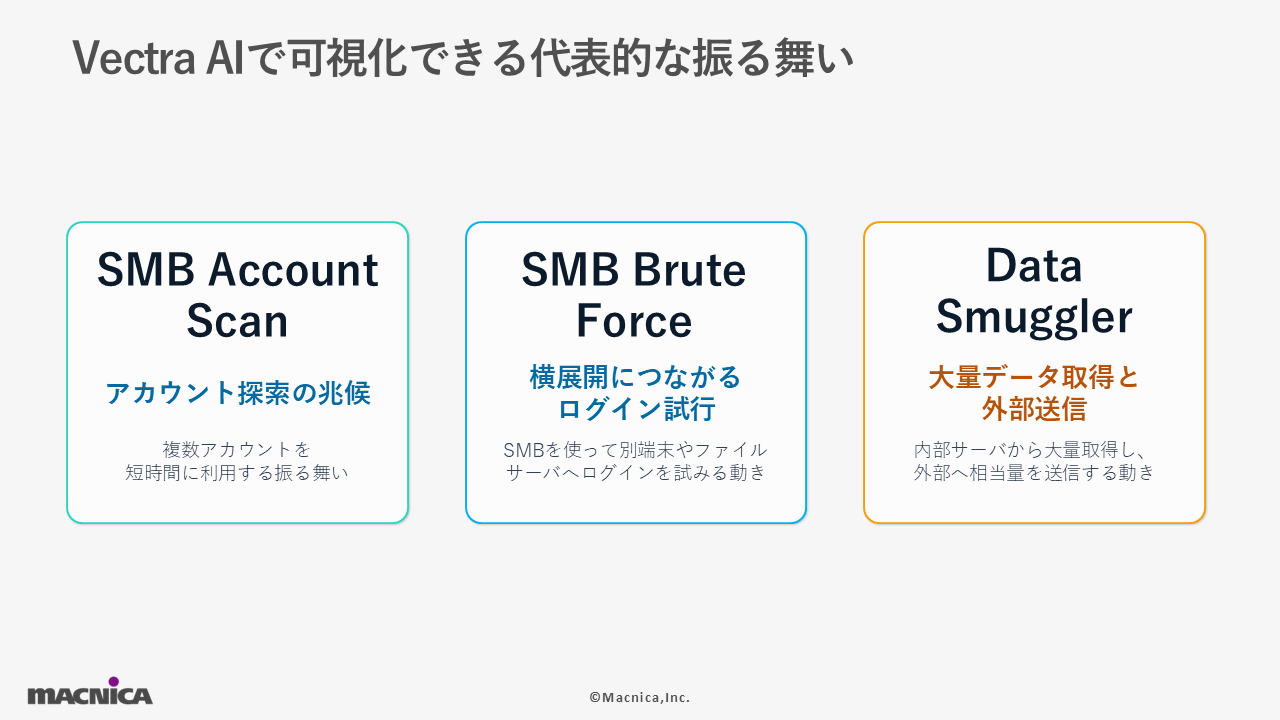
Vectra AIで可視化できる代表的な振る舞い
1. アカウント探索の兆候(SMB Account Scan)
攻撃者が次の攻撃段階へ進むためにアカウントの存在を確認、既定パスワードのリストを試している可能性があるため、ホストがSMBプロトコル経由で複数アカウントを短時間に利用する振る舞いを検知します。
イメージとしては「社内で使えるアカウントを探しているような動き」です。攻撃者が内部に入った後、どのアカウントが有効かを調べる行為は、横展開や権限昇格の前段階になり得ます。
2. 横展開につながるログイン試行(SMB Brute Force)
攻撃者がSMB を狙って有効な認証情報を入手し、それを使って社内で横展開や権限昇格を行い、機密データにアクセスすることがよくあります。Vectra AIでは、ログイン施行における認証の成功、失敗の結果を通信から判別し、検知することが可能です。
3. 大量データ取得と外部送信(Data Smuggler)
内部ホストが1つ以上の内部サーバから大量データを取得し、その後外部システムへ相当量のデータを送信する振る舞いは「Data Smuggler」として検知されます。これは、不正なデータ持ち出し、内部不正、感染端末による情報窃取の可能性がある場合に検知するようなものです。ランサムウェア攻撃でよく問題になる「暗号化前のデータ窃取」や、内部不正による情報持ち出しの可視化に役立つ検知となります。
まとめ:NDRは「侵入後の見えない動き」を可視化する補完レイヤー
NDRは、ファイアウォール、EDR、SIEMを置き換えるものではありません。むしろ、既存対策では見えにくい「通信レイヤーの攻撃者行動」を補完するレイヤーです。
攻撃者は侵入後、C2通信、内部偵察、権限昇格、横展開、情報持ち出しといった行動を進めます。これらの多くは、端末内部だけでなくネットワーク上にも痕跡を残します。だからこそ、ネットワークの振る舞いをAIで分析し、攻撃のストーリーとして可視化するNDRが重要になります。
これからのセキュリティ対策では、「侵入されないこと」だけを前提にするのではなく、「侵入されたとしても、内部で広がる前に見つける」「データを持ち出される前に気づく」という考え方がますます重要になります。NDRは、そのための"ネットワーク上の防犯カメラ"であり、Vectra AIはその映像をAIで読み解き、攻撃者の振る舞いを分かりやすいシグナルとして提示するソリューションだと言えるでしょう。
ここまで読んでいただき、NDRソリューションに関してより詳細な情報を入手したいとお考えのお客様はぜひ弊社にお問合せください。
弊社取扱いNDRであるVectra AI社製品について具体的な情報提供や製品デモなどを実施させていただきます。
▼Vectra AI製品に関する資料はこちら▼