広がる組織のセキュリティガバナンス、どうしてる?【東京コミュニティ(IST2)Vol.5活動レポート】
-
 │
はじめに
こんにちは!マクニカ コミュニティマネージャーの岩朝です!
マクニカでは、東京を拠点に、セキュリティの企画・運用に携わる方々が集まり、知見共有や課題解決を目的としたコミュニティ「Information Security Team TOKYO(通称:IST2)」を運営しています。
2026年10月に開催したMeetup Vol.5では、11名の方にご参加いただき、「広がる組織のセキュリティガバナンス、どうしてる?」をテーマに、各社の取り組みや悩みについて意見を交わしました。
IST2のMeetupは、チャタムハウス・ルールで開催しています。
会の中で聞いた内容は持ち帰って活用できますが、「誰が言ったか」「どの会社の話か」は外に出さない、というルールです。 だからこそ、うまくいった話だけでなく、うまくいかなかった話や、社内ではなかなか言えない本音も飛び交います。
本記事でも、このルールに沿って発言者や会社名は伏せたうえで、当日の熱い議論をできるだけそのままお届けします。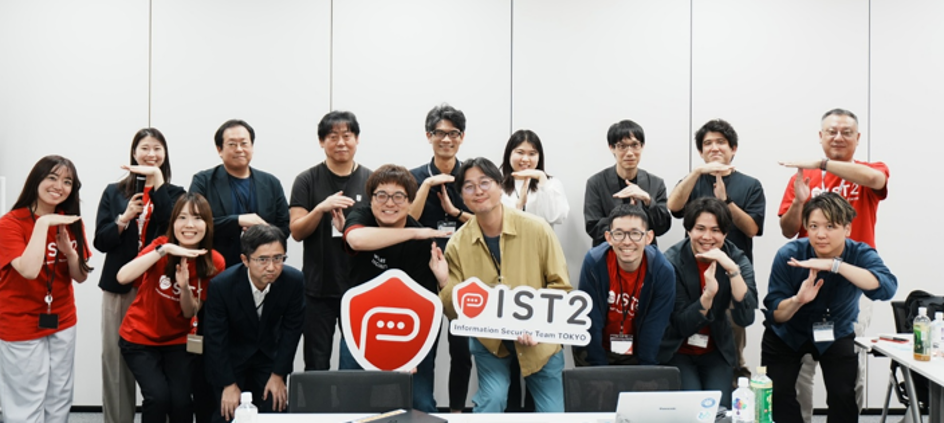
目次
- テーマ設定の背景
- イベントアジェンダ
- 当日の様子
①ガバナンスをどう「人」に浸透させる?
②海外拠点では「一緒に考える」
③ガバナンスの「種」をどう発芽させる? - まとめ
テーマ設定の背景
海外拠点やグループ会社、工場や支店、各事業部門が運用するシステムなど、守るべき対象は年々広がっています。
その中で、本社のルールが浸透しない、拠点ごとに運用レベルが違う、担当者の交代で継続管理が難しい、海外拠点には日本と同じやり方が通用しない──といったお悩みをお持ちの方も多いのではないでしょうか。
本社が管理しすぎれば現場のスピードが落ちてしまい、現場に任せすぎればセキュリティレベルにばらつきが出てしまう。
だからこそ、「これが正解」というガバナンスモデルはありません。
今回のMeetup Vol.5では、「広がる組織のセキュリティガバナンス、どうしてる?」をテーマに、参加者のみなさんが実際の取り組みや現場の苦労・工夫を持ち寄り、意見を交わしました。
イベントアジェンダ
今回のMeetupでは、事例共有と参加者同士のディスカッションを通じて、「自社にとって最適なガバナンス」を考えるヒントを持ち帰っていただくことを目的に、以下のプログラムを実施しました。
- オープニング(チェックイン!)
- ライトニングトーク
- 事例講演+対談「自社での取り組み事例について」
- グループディスカッション
- 全体共有
- クロージング
- 懇親会
今回は新しい取り組みとして「チェックイン!」を実施しました。
各社で環境が異なる中、他社の取り組み事例も参考にしながら、自社に最適なガバナンスを考える会となりました。
当日の様子
① ガバナンスをどう「人」に浸透させる?
ライトニングトークや事例講演で共有されたのは、整備したセキュリティガバナンスを、組織や社員一人ひとりの行動につなげていくにはどうすればよいか、という視点です。
システムは設定すれば動きます。でも、人はそうはいきません。
- セキュリティドラマの配信
- インテリジェンスレポートの発信
- 部署ごとの情報発信
など、社員がセキュリティ情報に接する機会そのものを増やす工夫です。
特に興味深かったのは、情報の閲覧率について、マーケティングの「イノベーター理論」になぞらえて考えるというお話でした。閲覧率は、およそ3%。 低い数字に見えますが、イノベーター理論に当てはめると、新しいものに最初に反応する"イノベーター"の層とほぼ重なります。 届いていないと捉えるのではなく、これからどう広げていくのかが次の挑戦となっています。
② 海外拠点では「一緒に考える」
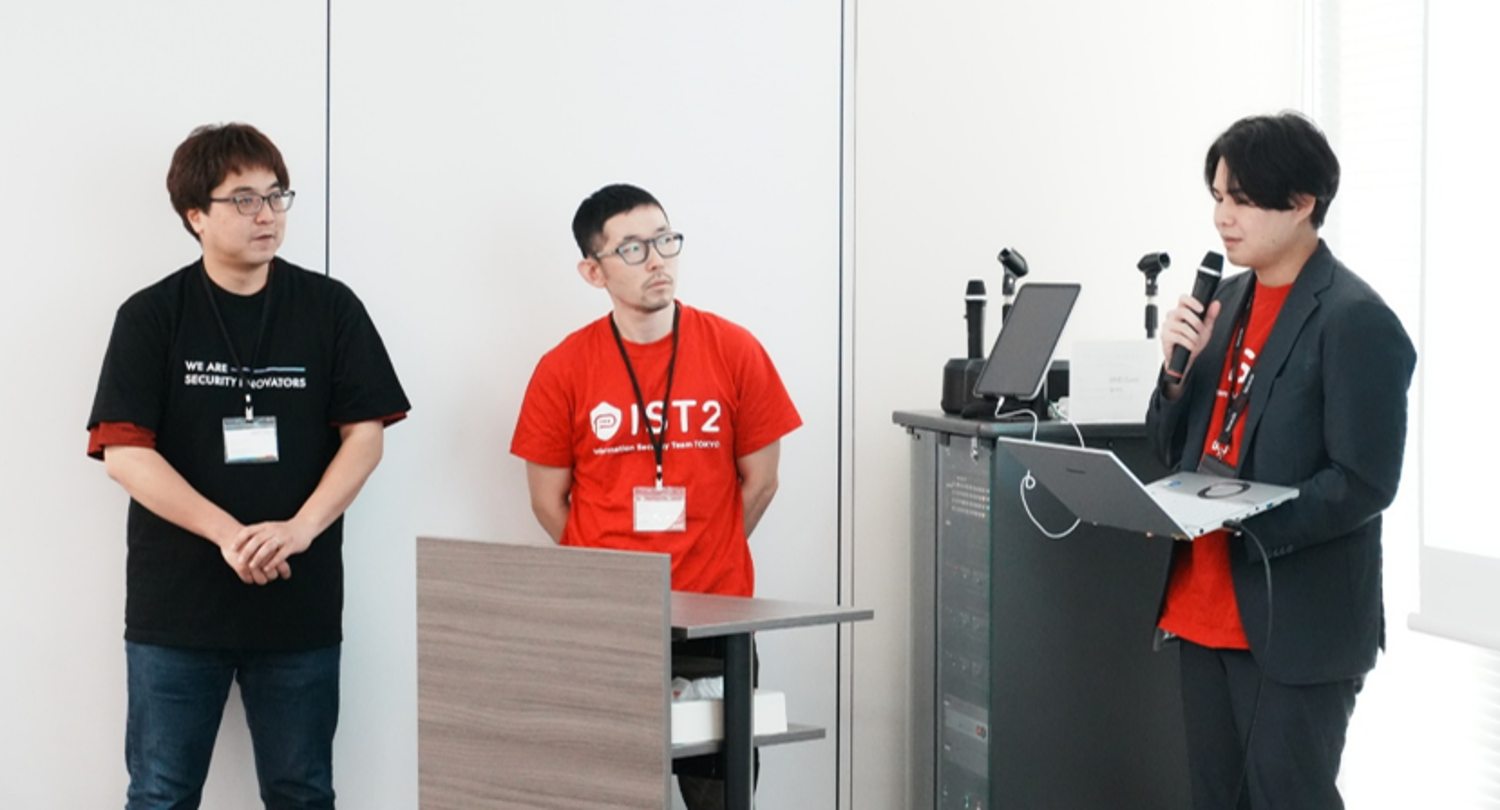
二つ目の事例講演では、海外拠点を含めたセキュリティ体制の整備についてお話しいただきました。
海外拠点と一口に言っても、
- セキュリティ専任担当者がいない
- 国・地域によって法令が異なる
- 言語の壁がある
など、それぞれ事情が異なります。そのため、日本側で作った考え方やルールを、そのまま適用することが難しいケースもあります。
そこで紹介されたのが、一方的に現地を「アセスメントする」のではなく、「一緒に考える」という姿勢でした。
まず現地へ足を運び、実態や困りごとを知る。
そのうえで日本側が共通して求めるものと、現地に任せるものを考えていく。
その過程では、
「相手の事情を理解する」
「仲間であることを伝える」
「自分の言葉で対話する」
ことを大切にしているといいます。
また、事例講演後の対談では、取り組みの効果をどのように測るかについても、話が広がりました。
こうしたお話から、ガバナンスを機能させるのは、ルールだけではなく、人と人との関係も重要であることが見えてきました。
日頃から相談しやすい関係をつくることもまた、ガバナンスの一部なのかもしれません。
③ガバナンスの「種」をどう発芽させる?
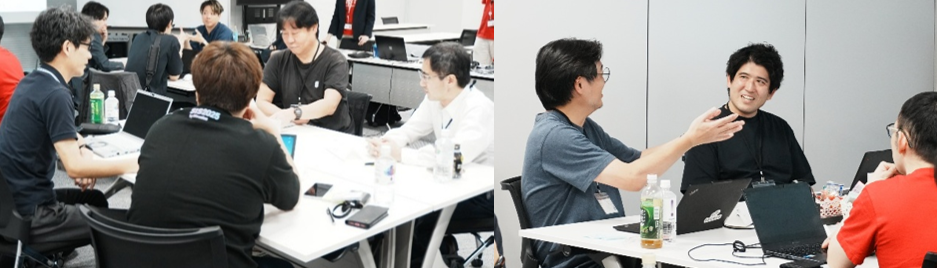
後半はIST2恒例のグループディスカッションです。
今回は冒頭のチェックインで参加者のみなさまに書いていただいた「今日持ち帰りたいこと」をもとに、
- 各社の取り組み共有
- ガバナンスの浸透方法
- AI利活用と統制・規制
の3グループに分かれてディスカッションを行いました。
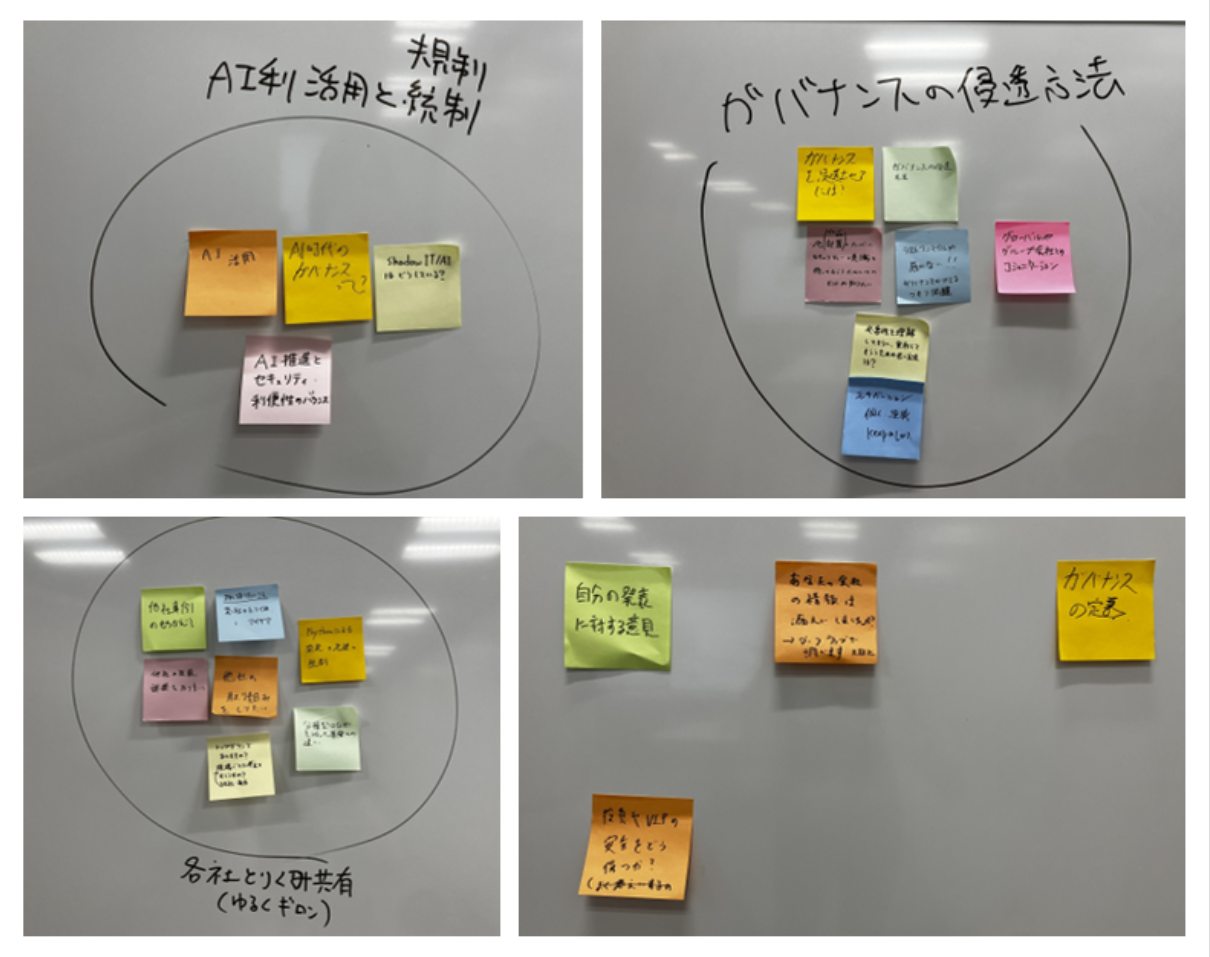
🧺みなさまの持ち帰りたいこと
どのグループでも、各社の状況や取り組みについてさまざまな意見が交わされました。
特にAIについては、利用が広がる中でルールや統制をどのように整備していくのかという課題が共有されました。
そして今回、特に印象的だった考え方が、「ガバナンスの種」です。
「ガバナンス意識を持っていない人がいる」と考えるのではなく、「一人ひとりの中に種はある。ただし、その種を発芽させるために必要な"養分"は、人によって違うのではないか」という発表もありました。
全員に同じ施策を一律に実施するのではなく、相手に合わせてアプローチを変えること。
それこそが、ガバナンスを「ルール」から「実際に機能するもの」へ変えていくヒントなのかもしれません。
まとめ
今回のMeetupを通じて見えてきたのは、セキュリティガバナンスは、ルールを整備するだけでは機能しないということでした。
ライトニングトークや事例講演、グループディスカッションでは、
- 社員が情報に触れる機会を増やす
- 海外拠点の事情を理解し、「一緒に考える」
- 日頃から相談できる関係をつくる
- 一人ひとりに合わせて、ガバナンスの「種」を発芽させる
など、ガバナンスを実際に機能させるためのさまざまな考え方が共有されました。
今回の議論には、すべての企業に当てはまる一つの「正解」があるわけではありません。
だからこそ、他社の実践や考え方を聞きながら、「自社ならどうするか?」を考えることに、コミュニティの意味があるのだと感じました。
今後もIST2では、企業のセキュリティ担当者同士が実践的な知見を共有し、互いの経験から学び合える場を目指して活動していきます!ご参加いただいたみなさま、そしてここまでお読みいただいたみなさま、ありがとうございました!
「見ない人は見ない」「ラストワンマイルが届かない」---- もし読みながら「うちも同じだ」と思った方がいたら、ぜひ一度、IST2に来てみてください。
同じ壁にぶつかり、同じように悩んでいる仲間がここにいます。
次回は、あなたの会社のお話も聞かせてください。お待ちしています!
▼Taneva(対象:自社のセキュリティを担う方はどなたでもご参加可能) 参加お申し込みはこちら
▼IST2:東京版コミュニティ(対象:マクニカから製品・サービスをご購入いただいているお客様) 参加お申し込みはこちら
▼KISC:関西版コミュニティ(対象:マクニカから製品・サービスをご購入いただいているお客様) 参加お申し込みはこちら
▼Ikomai:東海版コミュニティ(対象:マクニカから製品・サービスをご購入いただいているお客様) 参加お申し込みはこちら