情報漏洩を防ぐWebセキュリティ対策とは? ~押さえておきたい主要ソリューションとその役割~
-
 │
3行で分かる本記事のサマリ
- Webシステムへの攻撃では、共通ソフトウェアの脆弱性に加え、個別サイト・APIの構造欠陥や認証不備なども悪用される。
- こうした攻撃への対策として、EASM・WAAP・CIAM・DAMなどのセキュリティソリューションが有効な選択肢となる。
- 対策の必要性や優先順位は、企業のシステム構成や既存の対策状況によって異なるため、自社の課題に応じた選定が重要。
はじめに
2026年、国内ではWebシステムを経由した情報漏洩や、そのおそれがある事案の公表が相次いでいます。特に7月以降は公表件数の増加が目立ち、被害はECサイトに限らず、会員向けサービスや業務用システムなど、さまざまなWebサービスへ拡大しています。
Webシステムを狙った攻撃は、単一の脆弱性を狙うだけではありません。既知の脆弱性、弱い認証、APIやアクセス制御・設定の不備などを幅広く探索し、情報にたどり着ける手段を試行する動きが確認されています。では、実際にどのような経路で侵害され、Webシステムを守るためにはどのような対策が必要なのでしょうか。
本記事では、こうしたWebシステムを狙う攻撃がどのように情報漏洩につながるのかを整理したうえで、被害を防ぐうえで、特に有効なセキュリティソリューションをいくつかご紹介します。
※近年発生しているWebシステムからの情報漏洩事案の詳細については、こちらの記事をご参照ください。
目次
- Webシステムはどのように攻撃されるのか
- Webシステムを守るために必要なセキュリティ対策
- まとめ
1. Webシステムはどのように攻撃されるのか
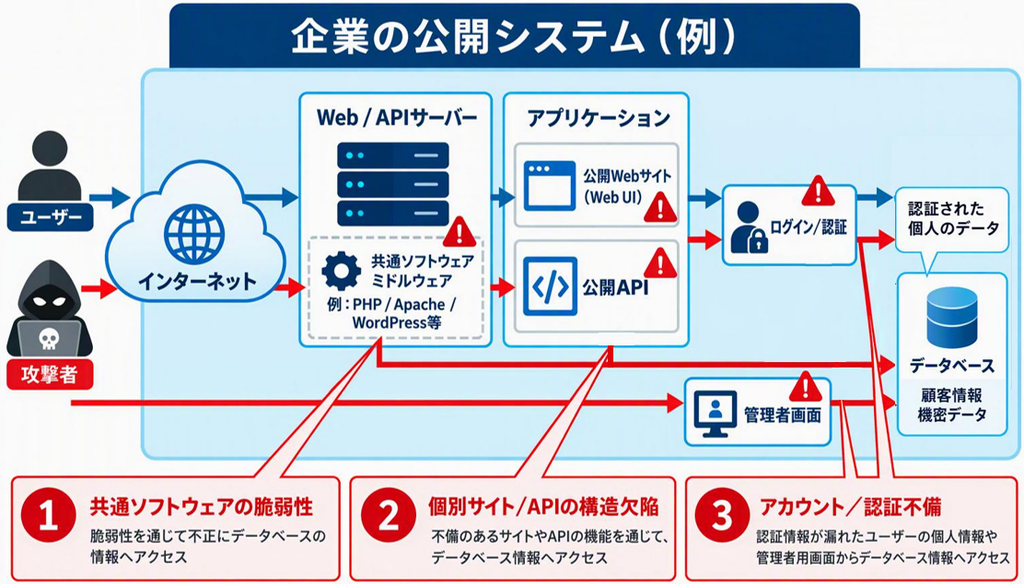
Webシステムを狙った攻撃にはさまざまな手法がありますが、情報漏洩につながる主な攻撃手法は以下の3つに整理できます。
① 共通ソフトウェアの脆弱性
Webシステムを構成するミドルウェアやライブラリなどの脆弱性を悪用する手法です。
攻撃者はこれらの脆弱性を突いて、サーバー上で不正な処理を実行したり、アプリケーションを通じてデータベース内の情報を取得したりします。
② 個別サイト/APIの構造欠陥
WebサイトやAPI固有の設計・実装上の不備を狙う手法です。
例えば、不備のある個別サイトの機能を通じてデータベースを不正に操作したり、APIの入力値の検証不足やアクセス権限のチェック漏れを悪用し、他のユーザーの情報を取得したりすることで、情報漏洩を引き起こします。
③ アカウント/認証不備
漏洩した認証情報やパスワードの使い回し、認証機能の不備などを悪用する手法です。
攻撃者が正規ユーザーや管理者になりすましてログインし、そのアカウントの権限を利用して顧客情報や機密情報を不正に取得します。
2. Webシステムを守るために必要なセキュリティ対策
ここからは、Webシステム経由の情報漏洩を防ぐために、特に有効なセキュリティソリューションを4つご紹介します。
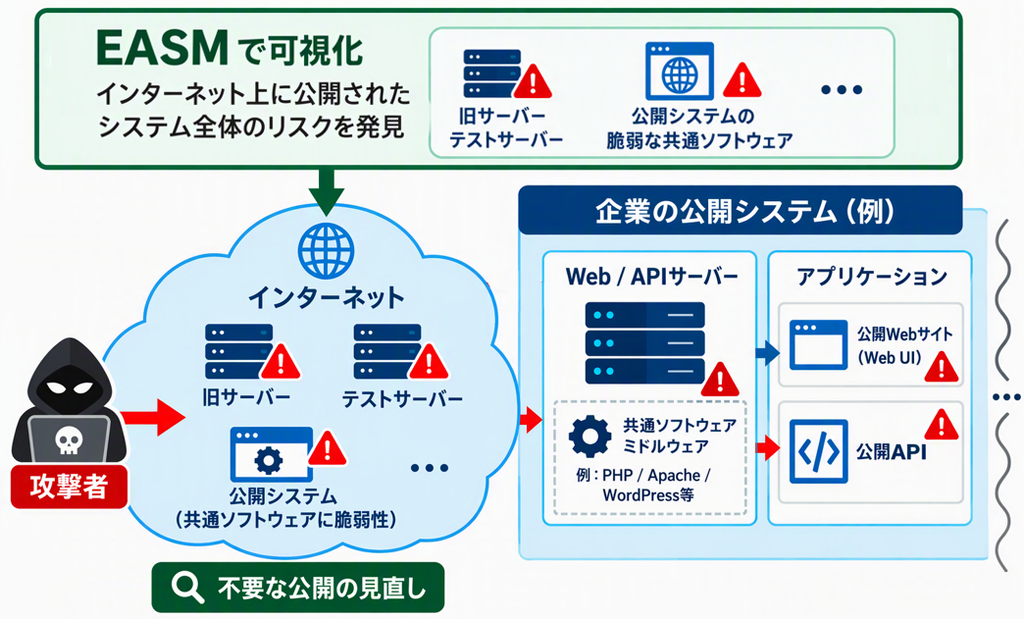
外部公開資産のリスクを可視化する「EASM」
Webシステムを保護するためには、まず自社がインターネット上に公開しているIT資産と、そのリスクを把握する必要があります。
EASM(External Attack Surface Management)は、外部からアクセス可能なIT資産を調査し、管理者が把握していないシステムや、既知の脆弱性を持つシステムなどを発見するソリューションです。
例えば、運用を終了したはずの旧サーバーや、脆弱な共通ソフトウェアを利用するWebサイト、外部に露出した管理画面など、攻撃者に狙われる可能性のある資産を可視化できます。
これらのリスクを早期に発見し、不要な公開の停止や脆弱性の修正につなげることで、攻撃を受ける可能性を低減します。
Webシステム・APIへの攻撃を防御する「WAAP」
Webシステムの脆弱性をすぐに修正できない場合は、外部からの攻撃を防ぐ仕組みが必要です。
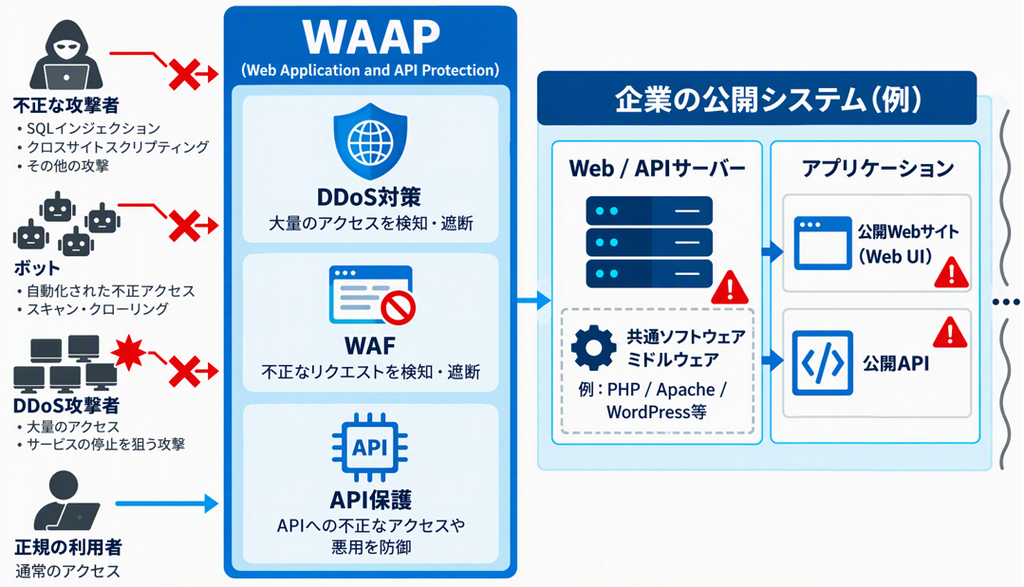
WAAP(Web Application and API Protection)は、WAFやAPI保護などの機能を組み合わせ、Webシステムをさまざまな攻撃から保護するソリューションです。
WAFは、前述した「共通ソフトウェアの脆弱性の悪用」や「個別サイトの設計不備を突いた攻撃」などを検知・遮断します。
また、被害企業の報告でもAPIを狙った攻撃が確認されており、WebサイトだけでなくAPIへのセキュリティ対策も重要となっています。
API保護では、APIの構造欠陥を可視化し、製品や設定によっては不正なAPIアクセスの検知・遮断も可能です。
これらの機能を組み合わせることで、脆弱性の修正が難しいWebシステムに対しても防御策を講じ、情報漏洩のリスクを低減できます。
不正ログインや権限外アクセスを防止する「CIAM」
前述した通り、Webシステムへの攻撃には脆弱性の悪用だけでなく、正規ユーザーになりすました不正アクセスもあります。
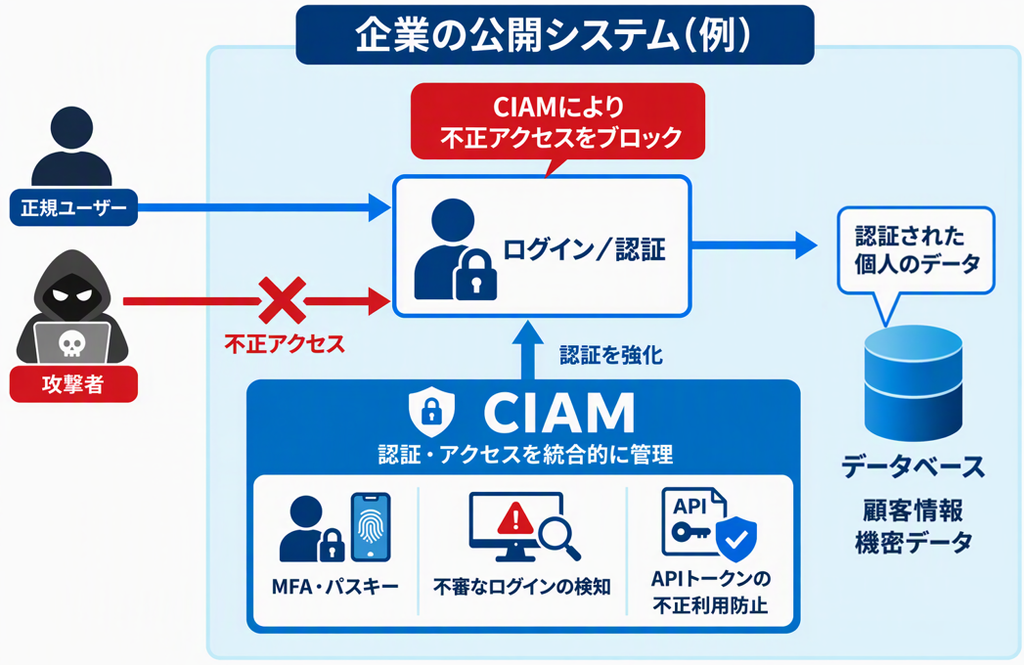
CIAM(Customer Identity and Access Management)は、Webシステムを利用する顧客の認証やアクセス管理を強化するソリューションです。
多要素認証(MFA)やパスキー認証、不審なログインの検知などにより、漏洩した認証情報を悪用した不正ログインのリスクを低減します。
また、CIAMは認証の強化だけでなく、APIの認可不備などの構造的な問題に対するセキュリティ対策としても活用できます。具体的な仕組みについては本記事では割愛しますが、ご興味がある場合は弊社までお問い合わせください。
データベースへの不正なアクセスや情報漏洩を防止する「DAM」
機密情報の保存先であるデータベースを監視することも、情報漏洩対策の一つです。
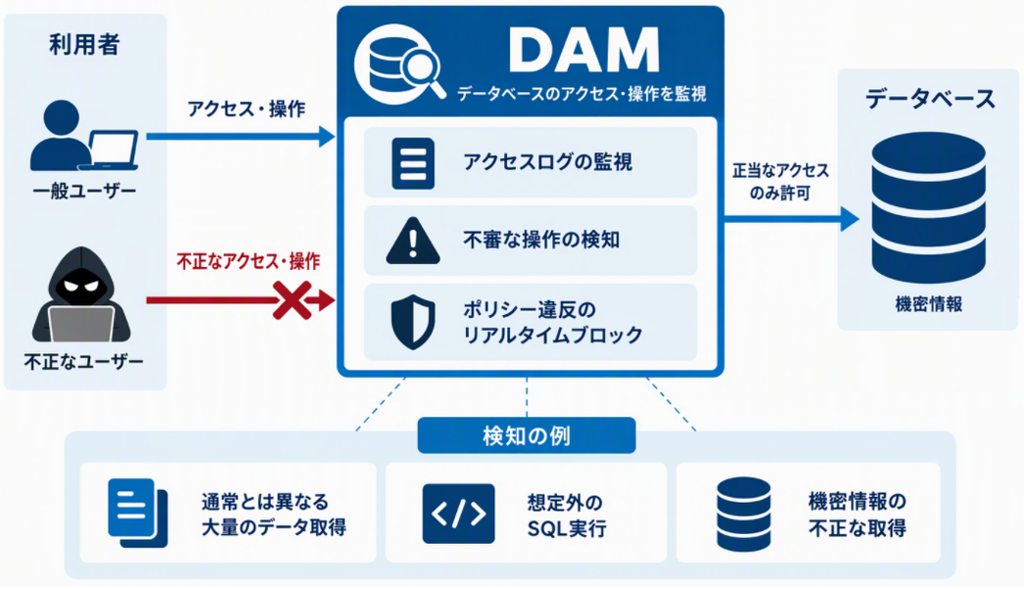
DAM(Database Activity Monitoring)は、データベースへのアクセスや操作を監視し、不審な操作や情報漏洩の兆候を検知するソリューションです。
例えば、WebシステムやAPIを経由した大量の機密情報の取得や、想定外のデータベース操作を検知することで、不正アクセスや情報漏洩の兆候を把握できます。
さらに、製品や構成によっては、セキュリティポリシーに違反するデータベース操作をリアルタイムにブロックし、被害の拡大を防ぐことも可能です。
3. まとめ
本記事では、Webシステムを経由した情報漏洩の主な攻撃手法を整理し、その対策としてEASM、WAAP、CIAM、DAMの4つのセキュリティソリューションをご紹介しました。
情報漏洩を防ぐための対策はほかにも数多くありますが、今回は多くの企業において重要性が高いと考えられるものを取り上げています。
ただし、必要な対策やその優先順位は、企業ごとのシステム構成や既存のセキュリティ対策によって異なります。すでに対策が講じられている領域と、対策が不足している領域では、新たな製品の導入によって得られる効果も異なるため、自社の現状や課題に応じた対策の選択が重要です。
弊社では、幅広いセキュリティ製品の取り扱いを通じて、お客様の環境や課題に適した製品のご提案から、導入の優先順位付けやロードマップの策定まで支援しています。
Webシステムのセキュリティ対策についてお悩みの際は、ぜひお気軽にご相談ください。