フロンティアAI時代の脆弱性対応自動化の必要性
-
 │
はじめに
AIの進化によって脆弱性の発見が加速し、セキュリティ担当者や開発担当者が対応すべき項目は増え続けています。
先日公開した「フロンティア AI で高度化するサイバー攻撃~クラウドセキュリティ戦略の再定義」でご紹介したとおり、今後はAIによって新たに見つかる脆弱性が増加すると予測されています。
実際に、Claude Mythos Previewの発表前は、公開されたCriticalの脆弱性が月当たり100件以下、Highの脆弱性が500件前後で推移していましたが、7月以降はCriticalが月600件を超え、Highも7月に1,900件、9月には2,900件を超えています。
(出典:Cyber vulnerabilities)
本記事では、限られた人員で脆弱性に対応するために必要な考え方と、Wizを活用して調査・判定・修正を効率化する方法を解説します。
目次
- 脆弱性悪用の高速化と攻撃リスクの拡大
- 求められる資産可視化とリスクベースの優先順位付け
- 脆弱性対応の自動化が求められる時代へ
- まとめ
脆弱性悪用の高速化と攻撃リスクの拡大
情報漏洩の起点は、以前はクラウドサービスの設定不備が主でしたが、最近はアプリケーションへの不正アクセスが起点となる事例が急増しています。その背景には、AIを活用した高度な脆弱性探索の存在があると考えられます。
AIを利用することでソースコード解析、ファジング、挙動分析を高速に繰り返せるようになり、人間だけでは発見が困難だった欠陥まで探索できるようになっており、脆弱性を突かれる可能性があります。
CrowdStrike社のレポートでは、平均ブレイクアウトタイムは29分、最速は27秒と報告されています。AIの活用によって脆弱性の発見や悪用が高速化することで、脆弱性が悪用される前に修正を完了するための時間的猶予は、これまで以上に短くなると考えられます。
(出典:2026/2/24 CrowdStrike社2026年版グローバル脅威レポート:AIによって加速する攻撃者と新たに形成される攻撃対象領域)
求められる資産可視化とリスクベースの優先順位付け
このような状況下では、「本当に危険で対応が必要な脆弱性」を迅速に特定し、優先的に対策することが重要です。
具体的には、攻撃経路の有無や保護対象となる資産の重要度などのコンテキストを組み合わせることで、対応対象を大幅に絞り込むことが可能です。
しかし、対象が絞り込まれたとしても、脆弱性の発見件数そのものは増加し続けています。
さらに、攻撃までの時間が短縮されているにも関わらず、発見した後の対応として、影響範囲の調査、悪用可能性の評価、修正方針の検討、開発担当者へのエスカレーション、修正内容の検証などが多くのプロセスが必要です。また、これらの脆弱性管理プロセスの多くは、依然として人手中心の運用に依存しています。
今後も、さらに「本当に危険で対応が必要な脆弱性」の件数も増加することが予想されますが、セキュリティ担当者や開発担当者の人数を同じ割合で増やすことは困難です。
その結果、調査待ちや修正待ちの脆弱性が大量に滞留するリスクが高まります。
そのため、脆弱性を管理する側も、AIを活用して脆弱性管理プロセスを効率化する仕組みが重要になっています。
脆弱性対応の自動化が求められる時代へ
その実現手段の一つとして、「Wiz」は自社の構成情報を内部から詳細に把握し、そのコンテキスト情報を活用して問題の修正案を自動生成するAI Agent(Green Agent)や、脅威情報を解析するAI Agent(Blue Agent)を通じて、脆弱性対応の高速化を支援します。(詳細はこちらの記事をご覧ください「フロンティアAIで高度化するサイバー攻撃~クラウドセキュリティ戦略の再定義~」)
さらに、Workflowという自動化の仕組みにAI Agentによる解析結果を組み込むことで、解析後の対応まで効率化できます。その結果に基づいて修正が必要な項目を自動判定し、対応を提案します。加えて、比較的容易な修正であればPull Requestの作成まで自動化することも可能です。これにより、利用者はコードレビューとマージ作業に集中できます。
調査の結果として対応不要と判断された脆弱性については、その理由とともに無視リストへの登録提案を行うことが可能です。利用者は判断根拠を確認して承認するだけで、不要な対応項目を効率的に整理できるようになります。
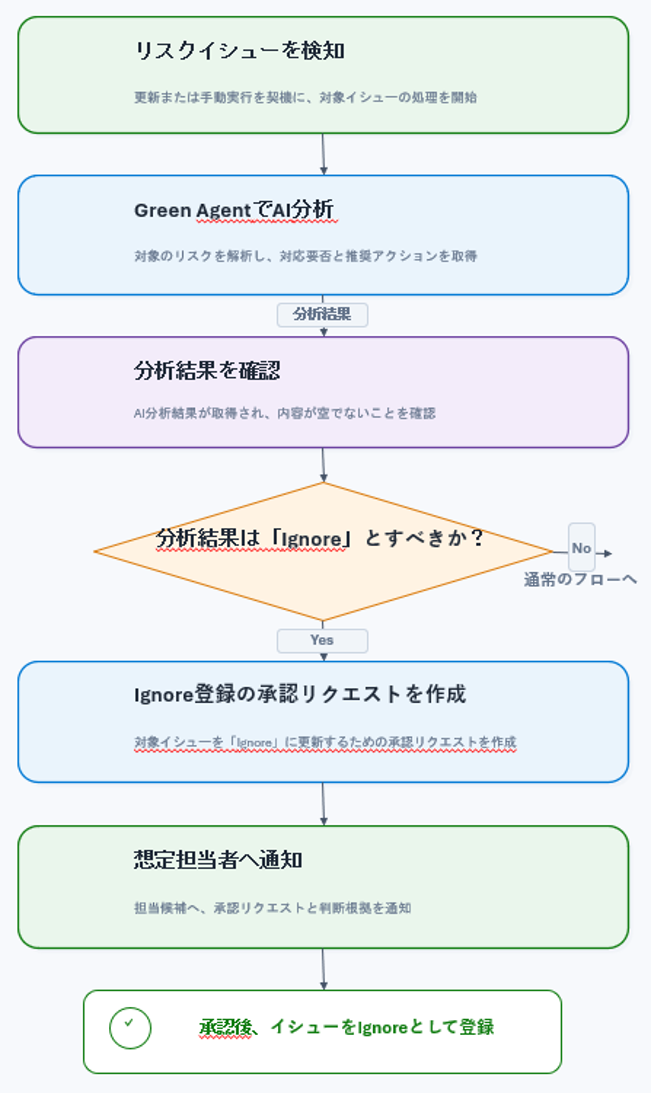
図. イシューの対応不要判断の自動化フロー
まとめ
AIの進化により、脆弱性の発見件数は急速に増加し、攻撃までの時間もかつてないほど短縮されています。その一方で、対応すべき脆弱性の選定や修正を人手だけで対応し続けることには限界があります。
今後は、資産情報や攻撃経路など、自社環境のコンテキストを活用して対応の優先順位を判断することが重要です。さらに、AIエージェントをリスクの検知から調査、判定、修正提案、Pull Request作成までのプロセスに組み込むことで、脆弱性対応の効率化と迅速化が期待できます。
限られた人員でセキュリティを維持するためには、人がすべての作業を担う運用から、AIによる判断・修正支援を前提とした運用へ移行することが、フロンティアAI時代に求められます。
関連ソリューション
Wiz ~1つのプラットフォームでクラウド環境を包括的に保護するCNAPP~
◇Wiz製品紹介資料はこちら
◇15分で知る!Wiz製品紹介動画はこちら
◇Wiz製品のお問い合わせはこちら